「売上規模が大きいECサイトが被害に遭った事例が知りたい」
「月商1億円超の売上があるECサイトが行うべき不正対策は?」
など知りたいEC事業者様はいませんか?
月商1億円超の売上があるECサイトでは、サイバー攻撃による個人情報漏洩や、転売、クレジットカードの不正利用など不正者に狙われやすい傾向があります。
もちろん、売上規模がここまで大きくなくてもこれらの被害に遭うことは珍しくないですが、月商1億円超のサイトでは被害規模が大きくなりやすいため、あらゆる被害を想定した不正対策が欠かせません。
この記事では、
- 月商1億円超の売上があるECサイトは要注意!7つの被害事例
- 月商1億円超の売上があるECサイトでは必須!不正対策7選
- 月商1億円超の売上があるECサイトの不正検知サービス「O-PLUX」導入事例
などを解説していきます。
本記事を一読すれば、売上の成長と安全なサイト運営を両立させるための方法を見つけることができるでしょう。
以下のバナーからは、今の自社サイトにどれくらいの不正リスクが隠れているのかをチェックできますので、ぜひご活用ください。
\不正リスクのチェックを自分で試せる!/

目次
月商1億円超の売上があるECサイトは要注意!7つの被害事例
売上が伸びて月商1億円超に届くと、ECサイトは以前にも増して「狙われる存在」に変わります。
なぜなら、売上が大きいECサイトほど、不正者にとっては効率よく稼げるターゲットになるからです。
ここでは、月商1億円超のサイトで実際によく起きている7つの被害事例を紹介します。
- 【被害事例1】広告の不正クリック(アドフラウド被害)
- 【被害事例2】サイトのシステムを狙うサイバー攻撃
- 【被害事例3】従業員を狙うフィッシング詐欺・ビジネスメール詐欺
- 【被害事例4】自社にそっくりな偽サイトを作られるなりすまし詐欺
- 【被害事例5】同一人物による複数アカウントからの不正抽選・購入
- 【被害事例6】botによる買い占め・悪質転売
- 【被害事例7】クレジットカードの不正利用(チャージバック)
自社のサイトに当てはまるものがないか、ぜひチェックしながら読んでみてください。
【被害事例1】広告の不正クリック(アドフラウド被害)
まず1つ目は、広告費をかけて集客しているECサイトでよくある、広告の不正クリック(アドフラウド)被害です。
これは、人ではなくbotプログラムが広告を何度もクリックして、広告費だけを無駄に使わせる手口です。
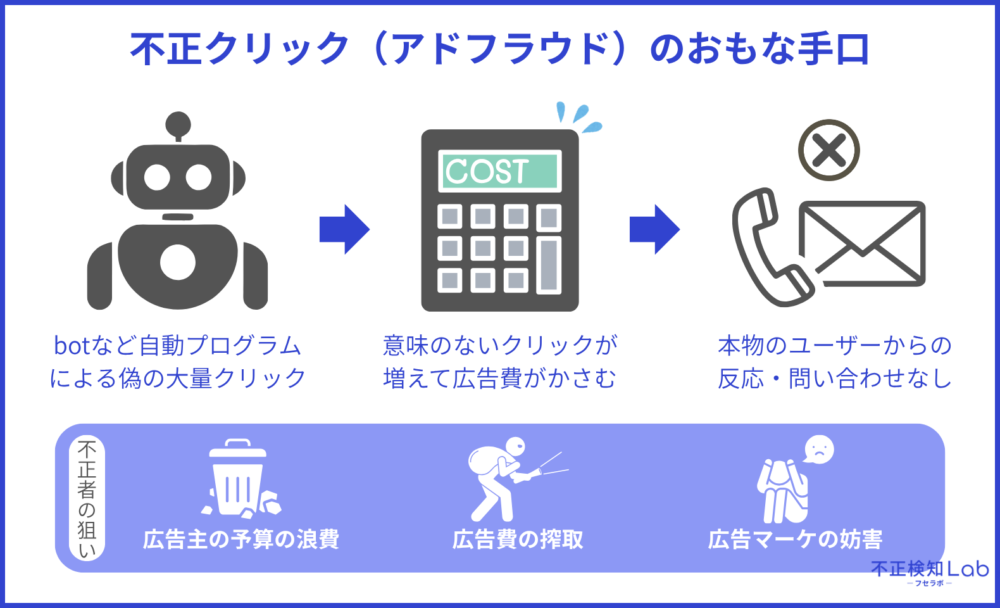
弊社Cacco独自の調査データによると、約36.8%(回答者の3人に1人)が広告の不正クリック(アドフラウド被害)に遭ったことがあると答えています。
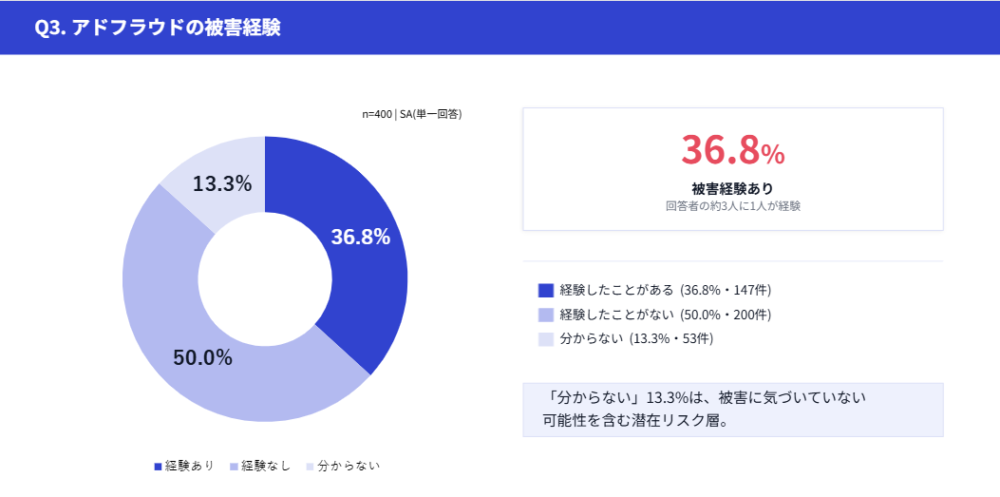
特に、売上が1億円を超えるサイトは広告予算も大きくなりやすく、その分だけ狙われやすくなります。
気づかないうちに毎月かなりの金額が不正クリックに使われているケースもあり、これを放置すると、広告費だけがどんどん減っていく状態になってしまいます。
【被害事例2】サイトのシステムを狙うサイバー攻撃
2つ目は、ECサイトのシステムそのものを狙うサイバー攻撃の被害です。
サイバー攻撃には、サーバーに大量のアクセスを送りつけてサイトを止めてしまう攻撃や、システムの弱い部分を突いて情報を盗み出す攻撃など、手口はさまざまです。
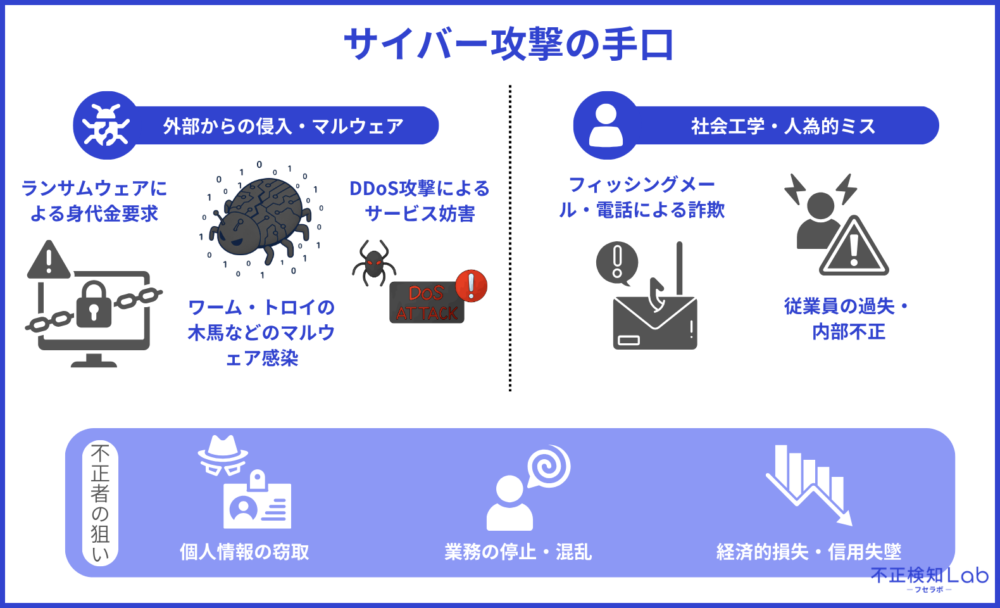
月商1億円超のサイトは、顧客のクレジットカード情報や個人情報を大量に持っているため、攻撃者にとって「価値が高い獲物」に見えてしまいます。
もしサイトが止まってしまえば、その間の売上がまるごと失われるだけでなく、復旧作業にも時間とお金がかかります。
さらに個人情報が漏れてしまうと、お客様からの信頼を失い、多額の損害賠償請求や長期的な売上ダウンにつながります。
実際に世間を揺るがした事例として、2025年にアスクルがランサムウェアと呼ばれるサイバー攻撃を受け、
- ECサイトで注文・出荷業務が全面的に停止
- 約74万件の個人情報・取引先情報の流出
などの非常に大規模な被害が発生しました。
また、ランサムウェア攻撃によりデータが暗号化されていたため、全サービスが復旧するまでに約2〜3ヶ月を要しました。
このようなサイバー攻撃に遭わないためにも、日頃からシステムを最新の状態に保ち、不正対策の仕組みを整えておくことが欠かせません。
日本企業を狙ったランサムウェアの被害事例については、以下の記事でも詳しく紹介・解説しておりますので参考にしてください。
【被害事例3】従業員を狙うフィッシング詐欺・ビジネスメール詐欺
3つ目は、お客様だけでなく社内の従業員を狙う詐欺被害です。
代表的なのが、本物そっくりのメールで従業員をだます「フィッシング詐欺」や、取引先を装ってお金を振り込ませる「ビジネスメール詐欺」です。
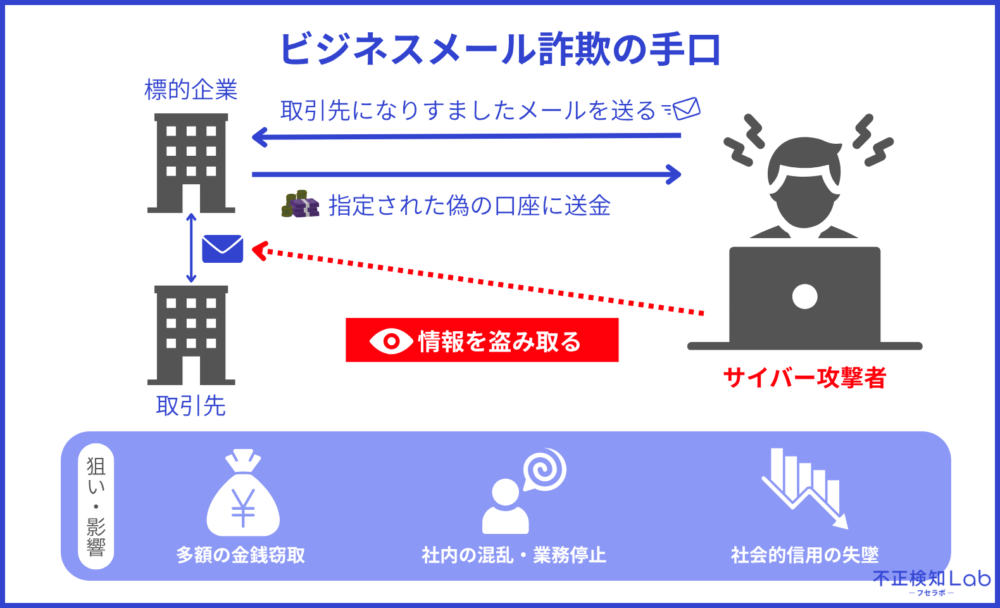
月商1億円超のサイトを運営する企業は取引先や仕入先とのやり取りも多いため、こうした偽メールが紛れ込みやすくなります。
担当者が「いつもの取引先からの連絡」だと思い込んで対応してしまうと、大きな金額をだまし取られる危険があります。
メールのアドレスや文面に少しでも違和感があれば、すぐに上司に確認する習慣をつけましょう。
【被害事例4】自社にそっくりな偽サイトを作られるなりすまし詐欺
4つ目は、自社にそっくりな偽サイト(フィッシングサイト)を作られて、お客様を騙すなりすまし詐欺の被害です。
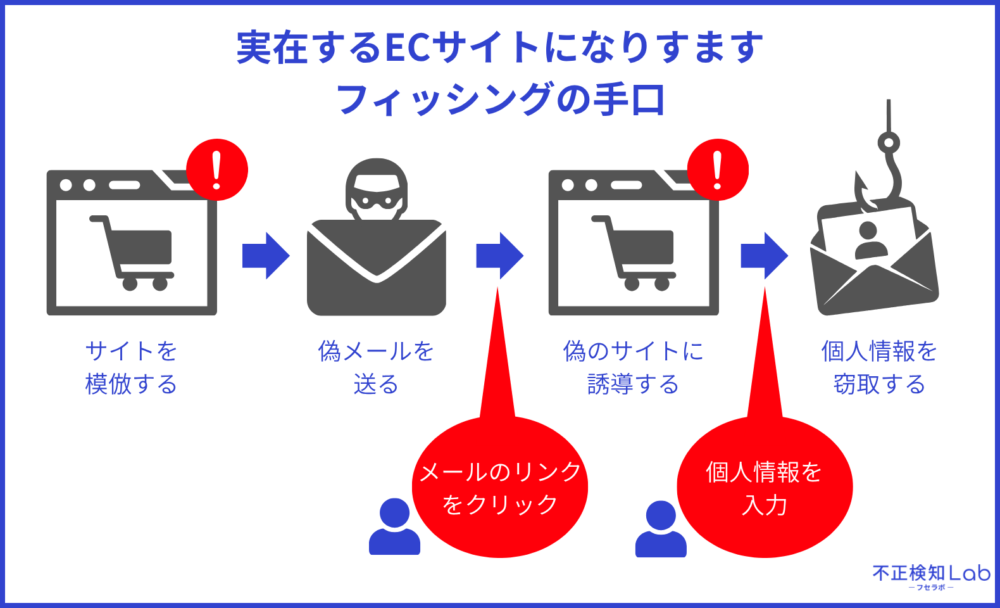
具体的な被害としては、不正者が「至急確認」「ログインして確認してください」などユーザー心理を揺さぶる文言を使った偽メール(フィッシングメール)を送り、そのメールに添付しているURLをクリックさせて偽サイト(フィッシングサイト)に誘導し、そこで個人情報を入力させて窃取します。
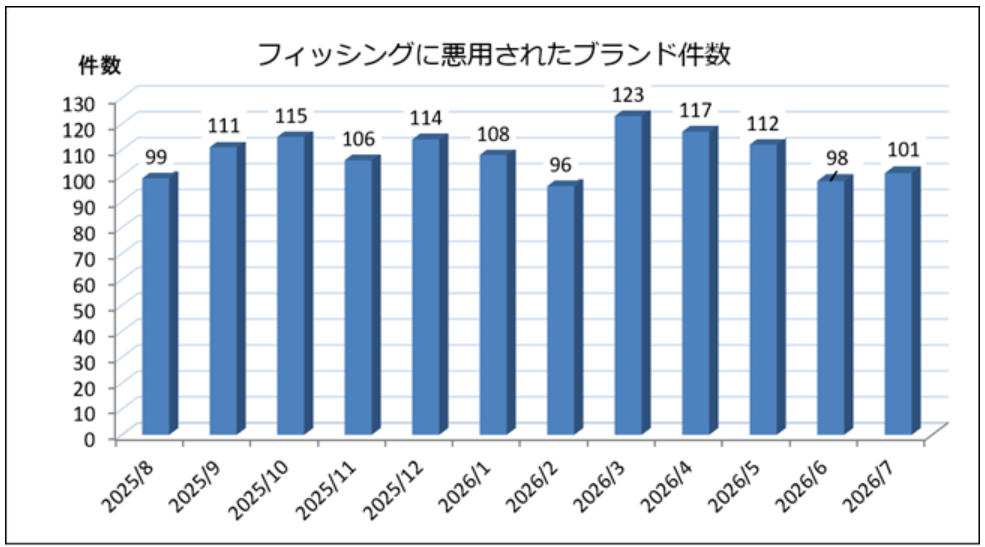
フィッシング対策協議会には、フィッシングに悪用されたブランドとして毎月約100件ほど報告されています。
報告件数全体に対する割合は、「EC系」が約 50.5 %と半分を占めており、続いて「クレジット・信販系」約 25.4 %、「オンラインサービス系」約 7.5 %、「航空系」約 4.6 %、「決済サービス系」約 2.4 %、「交通系」約 2.1 %となっています。
この数字からも分かるように、EC系がフィッシングに悪用されることが多く、特に月商1億円超のサイトでは被害額も大きくなりやすいため見過ごせない不正のひとつです。
【被害事例5】同一人物による複数アカウントからの不正抽選・購入
5つ目は、同一人物が複数のアカウントを作って不正に当選確率を上げたり、限定商品を買い占めたりする被害です。
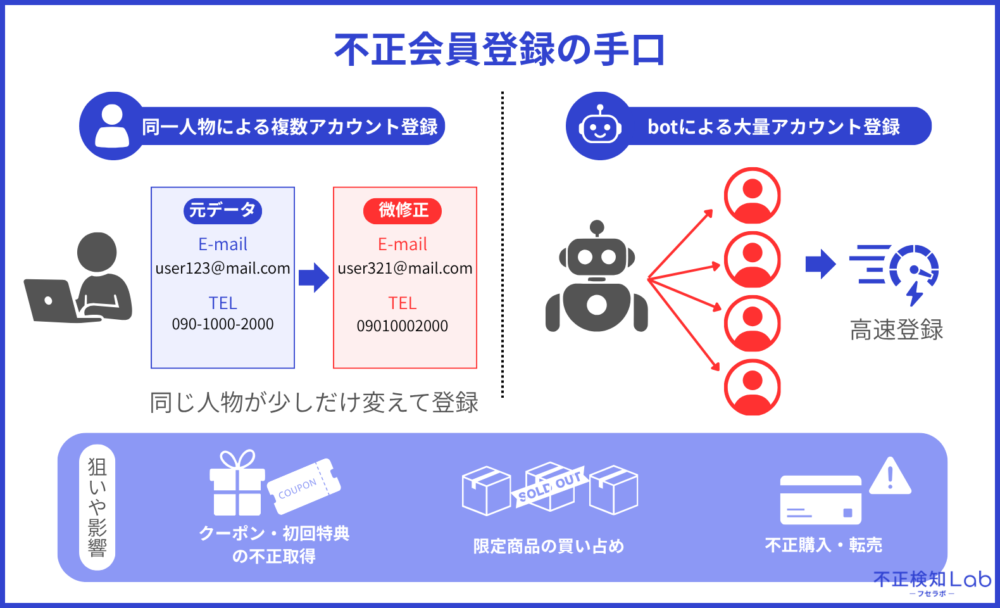
売上が大きく知名度もあるECサイトほど、転売ヤーに目をつけられやすくなります。
本来なら多くのお客様に公平にチャンスが渡るはずが、一部の人に独占されてしまうと、真面目に参加しているお客様の満足度が下がってしまいます。
結果として「あのサイトの抽選は不公平だ」という評判が広がり、ブランドイメージが悪くなることもあります。
【被害事例6】botによる買い占め・悪質転売
6つ目は、botと呼ばれる自動プログラムによる買い占めの被害です。
人気のスニーカーやゲーム機など、数量限定の商品を扱うECサイトでは、botによる買い占め被害が起きやすくなります。
人間よりもはるかに速いスピードで商品をカートに入れて購入してしまうため、一般のお客様が買いたくても買えない状況が生まれてしまいます。
買い占められた商品はフリマサイトなどで高値転売されることが多く、本来の価格で買いたかったお客様の不満につながります。
【被害事例7】クレジットカードの不正利用(チャージバック)
7つ目は、クレジットカードの不正利用被害です。
クレジットカードの不正利用被害は、3Dセキュアの導入義務化により減少傾向にあるとはいえ、依然として被害額の大きさは深刻な状態です。
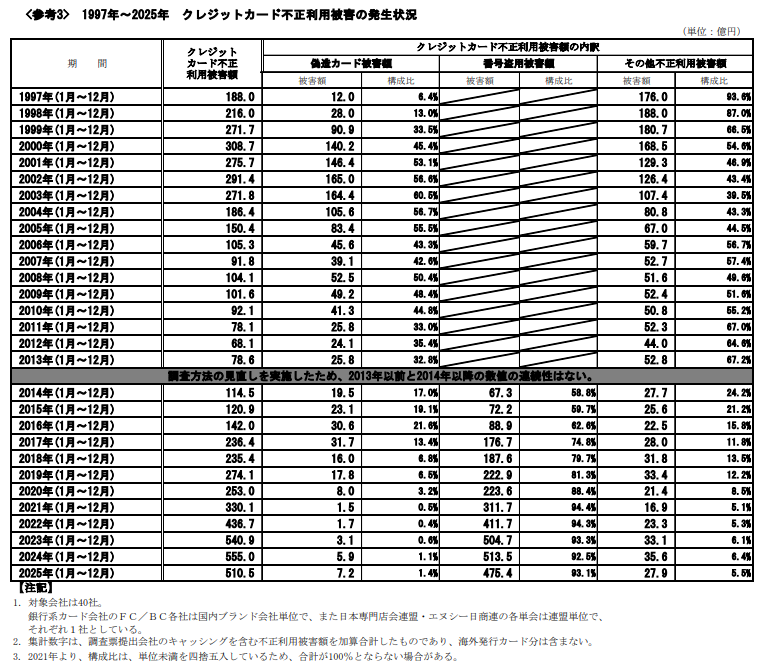
※引用:一般社団法人 日本クレジット協会
万が一盗まれたカード情報を使って商品を購入されると、後からカード所有者本人から「身に覚えがない」とカード会社に申し立てられ、売上が取り消されてしまう「チャージバック」が発生します。

すでに商品を発送してしまった場合、商品代金も戻らず、送料もかかったままという二重の損失になります。
月商1億円超のサイトは取引件数も多いため、不正利用に気づくまでに時間がかかりやすく、被害額が積み重なってしまう傾向があります。
またチャージバックが増えすぎると、決済会社から契約条件を見直されたり、カード会社から決済承認率を低下させられることもあり、経営全体への影響も無視できません。
決済承認率については、以下の記事で「承認率が低下する理由」なども詳しく解説しておりますので、気になる方はお読みください。

月商1億円超の売上があるECサイトでは必須!不正対策7選
ここまで紹介してきたように、月商1億円超のECサイトはさまざまな不正の被害に遭いやすい立場にあります。
しかし、正しい不正対策を組み合わせれば、被害の多くは防いだり減らしたりすることができます。
ここからは、月商1億円超のECサイトが最低限おさえておきたい7つの不正対策を紹介します。
- 広告の不正クリック対策
- 不正会員登録対策
- 不正ログイン対策
- 自社のなりすまし対策
- 転売対策
- クレジットカード(ペイ系決済)の不正利用対策
- ブランドを横断した教育体制を整える
それでは、以下で詳しく解説していきます。
1. 広告の不正クリック対策
月商1億円超のECサイトが行うべき不正対策の1つ目は、広告の不正クリック対策です。
広告費を守るためには、この不正クリックを見つけて除外する仕組みが必要です。
【不正クリックを防ぐ方法】
- Google広告では怪しいIPアドレスを除外する
- 「不正防止の宣言」をしている媒体・業者のみと取引する
- 運用設定の見直しを行う
広告の不正クリック対策としてはこれらの方法がありますが、いずれも確実な不正クリック対策とはいえません。
特に、月商1億円超のサイトでは、広告費の予算も高くなるため、確実に不正クリックを排除できる対策を行う必要があります。
そこでおすすめなのが、無料で広告の不正クリックを可視化・対策できるサービス「X-log(エックスログ)」を活用することです。
※引用:X-log
「X-log(エックスログ)」は、高い分析精度と多彩な機能を備えた「不正クリック対策AIツール」で、広告効果を妨げる無駄なアクセスを的確に排除し、広告主にとって最適でクリーンな配信環境を提供します。
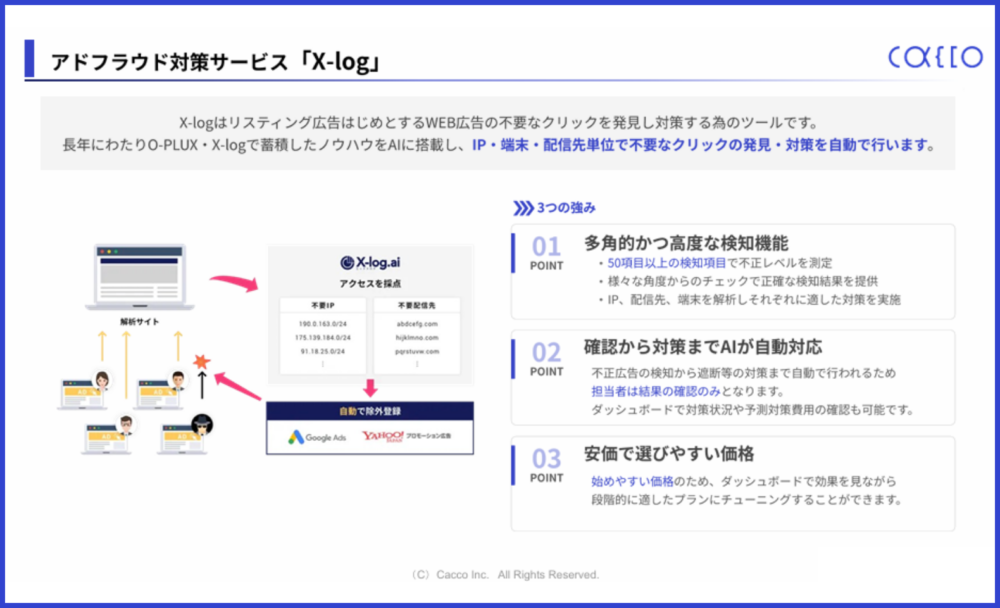
※参考:X-log
また、「X-log(エックスログ)」には企業分析機能もあり、競合流入を確認した際にIP除外も可能です。
月商1億円超のECサイトは広告予算も大きいため、少しの改善でも節約できる金額は大きくなります。
広告代理店に任せきりにせず、自社でも不正クリック対策ツールなどを導入して無駄な広告費を削減していきましょう。
「X-log(エックスログ)」について興味を持っていただいた企業様は、以下をクリックしてお気軽にお問い合わせください。

なお、不正クリック(アドフラウド被害)について、当サイトには以下のような記事もありますので、ぜひ参考にしてください。

2. 不正会員登録対策
月商1億円超のECサイトが行うべき不正対策の2つ目は、会員登録の段階で不正なアカウントを防ぐことです。
【不正会員登録を防ぐ方法】
- 同一IPアドレスからの連続リクエストを制限する
- reCAPTCHA(リキャプチャ)を導入する
- 人間には見えない入力フォーム項目(ハニーポット)を配置する
- ダブルオプトイン(仮登録→本登録)を採用する
不正会員登録対策にはこれらの方法がありますが、最近では手口が巧妙化しており、月商1億円超のECサイトのように会員数が多いとすべての不正を見抜くには限界があります。
そこでおすすめなのが、同一人物による複数アカウント作成やbot(自動プログラム)による大量登録を防ぐことができる不正検知サービス「O-PLUX(オープラックス)」の導入です。
「O-PLUX(オープラックス)」は、独自の端末特定技術を活用した審査で、高精度に不正会員登録をリアルタイムに検知します。
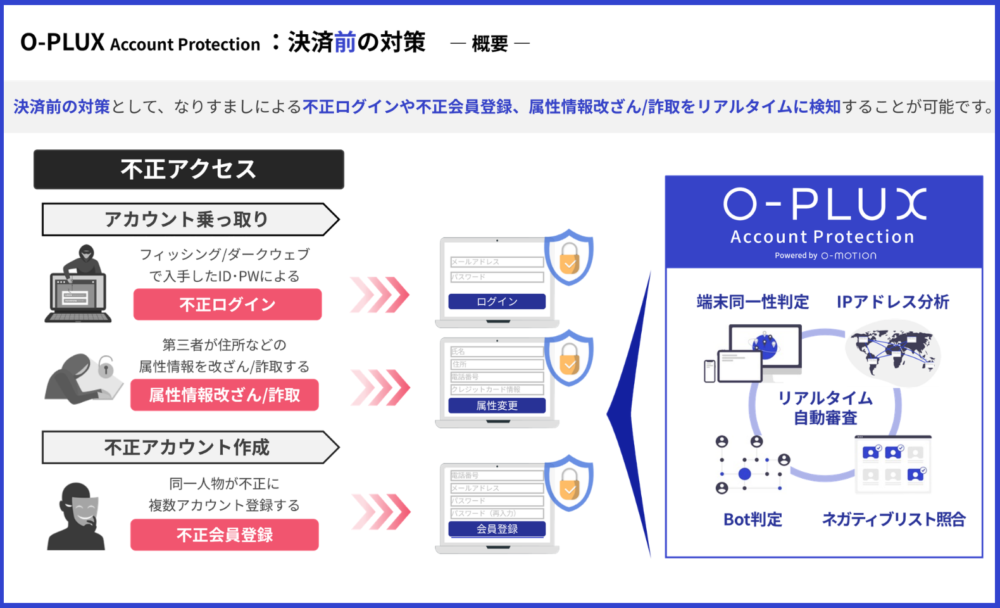
※参考:Cacco Inc.
不正会員をそのままにしておくと、後々のクーポン不正利用やポイント不正取得にもつながりかねません。
つまり、入口である会員登録の段階でしっかり対策しておくことが、その後のトラブルを防ぐ一番の近道です。
不正検知サービス「O-PLUX(オープラックス)」に興味を持っていただいたEC事業者様は、以下をクリックしてお気軽にお問い合わせください。

自社の不正アクセス状況が分かるトライアル利用受付中!
O-PLUXの資料DLはこちら
なお、不正会員登録について、当サイトには以下のような記事もありますので、ぜひ参考にしてください。
3. 不正ログイン対策
月商1億円超のECサイトが行うべき不正対策の3つ目は、不正ログイン対策です。
自社サイトが不正ログインされると、大事なお客様の個人情報が盗まれたり、全サービスが停止してしまう恐れがあります。
月商1億円超のサイトは登録者数が多い分、不正者に狙われやすいため、対策の優先度は高めです。
【不正ログインを防ぐ方法】
- 多要素認証を導入する
- パスキーに対応する
- 業務ごとに必要最低限のアクセス権限のみを付与する
- WAFを導入する
不正ログイン対策にはこれらの方法がありますが、いずれも不正者に突破されるケースが確認されており、完全な不正ログイン対策とは言えません。
そこでおすすめなのが、WAFなどが突破されてしまった場合も想定して、高精度に不正ログインを検知してブロックできる不正検知サービス「O-PLUX(オープラックス)」の導入です。
「O-PLUX(オープラックス)」は、独自の端末特定技術と操作情報を活用した審査で、高精度に不正ログインをリアルタイムに検知します。
また、検知した不正ログインにのみ2要素認証を実施することも可能で、正常なユーザの使い勝手を損なうことなく不正ログイン対策を行えます。

※参考:Cacco Inc.
『【被害事例2】サイトのシステムを狙うサイバー攻撃』でもご説明した通り、もし顧客の個人情報が漏れてしまうと、お客様からの信頼を失い、多額の損害賠償請求や長期的な売上ダウンにつながります。
よって、「O-PLUX(オープラックス)」のような高精度な検知が可能なサービスを活用して、早めに不正ログイン対策を強化させておきましょう。
「O-PLUX(オープラックス)」に興味を持っていただいたEC事業者様は、以下をクリックしてお気軽にお問い合わせください。

1万円で2週間のトライアル利用も受付中!
O-PLUXのトライアルはこちら
なお、不正ログインについて、当サイトには以下のような記事もありますので、ぜひ参考にしてください。
4. 自社のなりすまし対策
月商1億円超のECサイトが行うべき不正対策の4つ目は、自社のブランドを装った偽サイトや偽メールによる「なりすまし」対策です。
月商1億円超まで成長したサイトは知名度も高くなるため、なりすましの標的にされやすくなります。
【自社のなりすましを防ぐ方法】
- 送信ドメイン認証の導入
- 主要・類似ドメインの先回り取得
- 全ページを暗号化し、SSL証明書を発行(Webサイト自体の盗用・改ざんを防ぐため)
- 公式Webサイトでの注意喚起
自社のなりすまし対策にはこれらの方法がありますが、いずれもなりすましを完全に防ぐことができるものではありません。
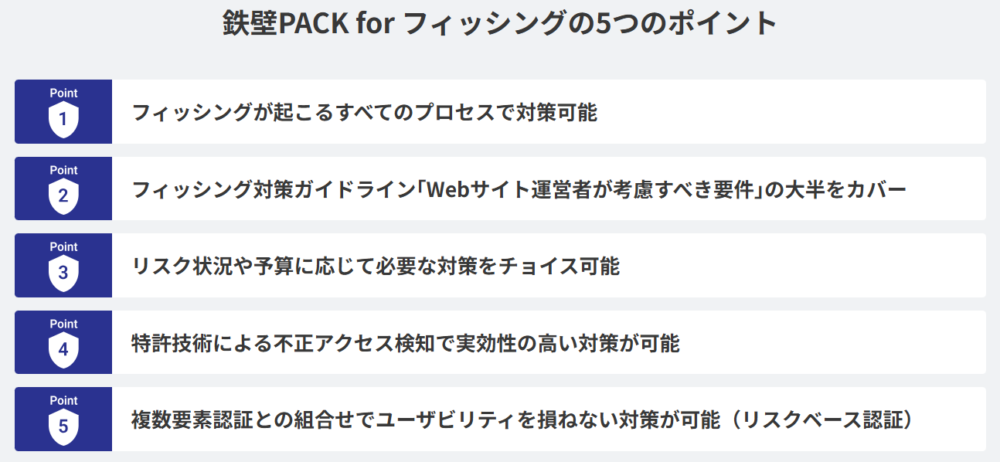
そこでおすすめなのが、フィッシング対策を網羅的・効果的に行う不正検知サービス「鉄壁PACK for フィッシング」を導入することです。
※引用:Cacco Inc.|鉄壁PACK for フィッシング
「鉄壁PACK for フィッシング」は、フィッシングが起こるすべてのプロセスで対策が可能なサービスです。
※引用:Cacco Inc.|鉄壁PACK for フィッシング
なりすまし被害はお客様自身が気づきにくいため、企業側からの積極的な情報発信・対策が重要です。
また、偽サイトを見つけたときにすぐ通報・削除依頼できる体制を作っておくことも大切です。
「鉄壁PACK for フィッシング」で自社サイトのなりすまし対策を検討したい場合は、以下をクリックしてお気軽にお問い合わせください。
\自社のなりすましサイトの検知・フィッシング対策に!/ 詳細やお問合せはこちら
なお、自社のなりすまし(フィッシング)について、当サイトには以下のような記事もありますので、ぜひ参考にしてください。


5. 転売対策
月商1億円超のECサイトが行うべき不正対策の5つ目は、転売対策です。
限定商品や人気商品を扱うECサイトでは、転売目的の購入を防ぐ不正対策も欠かせません。
【転売を防ぐ方法】
- 購入制限を設ける
- 抽選販売を実施する
- 購入前に本人確認のステップを挟む
- reCAPTCHA(リキャプチャ)を導入する
これらの方法がありますが、いずれの対策も確実な転売対策とは言えず、近年巧妙化している転売手口によって対策をすり抜けられてしまうケースも多いです。
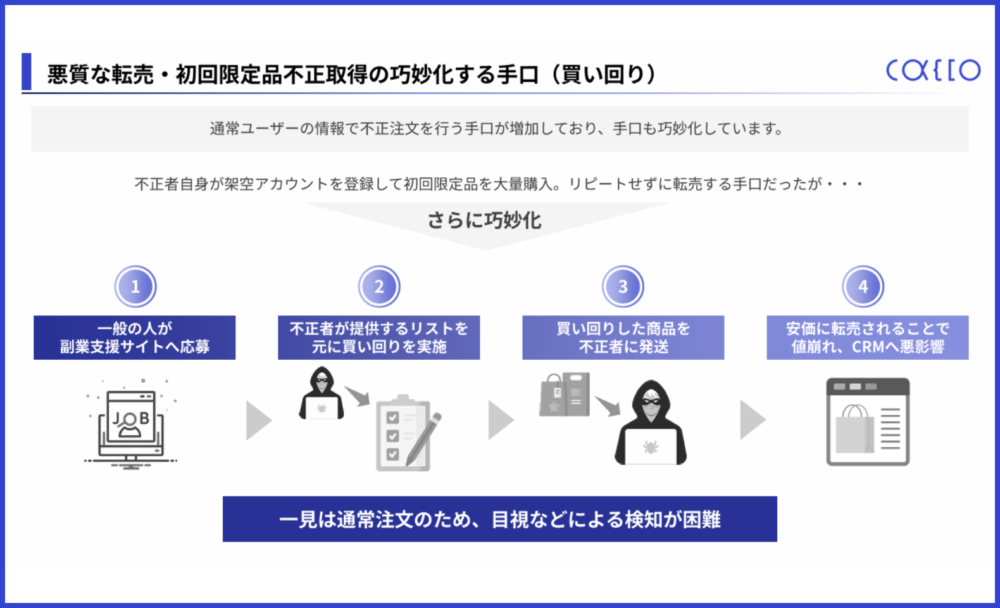
そこでおすすめなのが、悪質な転売やクレジットカードの不正利用など、ECサイトが被害に遭う不正手口をまとめて対策できる不正検知サービス「O-PLUX(オープラックス)」の導入です。
月商1億円超のECサイトは人気商品を扱うことも多く、転売のターゲットになりやすいため、「O-PLUX」を導入して本当に欲しがっているファンへ商品が届くような体制づくりを構築しましょう。
「O-PLUX」について興味を持っていただいたEC事業者様は、以下をクリックしてお気軽にお問い合わせください。
1万円で2週間のトライアル利用も受付中!
O-PLUXのトライアルはこちら
なお、転売について、当サイトには以下のような記事もありますので、ぜひ参考にしてください。
6. クレジットカード(ペイ系決済)の不正利用対策
月商1億円超のECサイトが行うべき不正対策の6つ目は、クレジットカードやペイ系決済の不正利用対策です。
【クレジットカードの不正利用を防ぐ方法】
- 3Dセキュアを導入する
- セキュリティコードを必須化する
- 属性・行動情報の合致を確認する
カード不正利用対策にはこれらの方法がありますが、3Dセキュアやセキュリティコードは突破されるケースもあり、属性・行動情報を人の目だけですべて確認するのは現実的ではありません。
だからこそ、システムによる自動チェックと、人による最終確認を組み合わせることが大切になります。
そこでおすすめなのが、クレジットカードの不正利用などECサイトが被害に遭う不正手口をまとめて対策できる不正検知サービス「O-PLUX(オープラックス)」の導入です。
「O-PLUX(オープラックス)」は、12万サイト以上のビッグデータから不正を即時に検知できるため、クレジットカードの不正利用を含むあらゆる不正注文をリアルタイムに検知・ブロックすることが可能です。
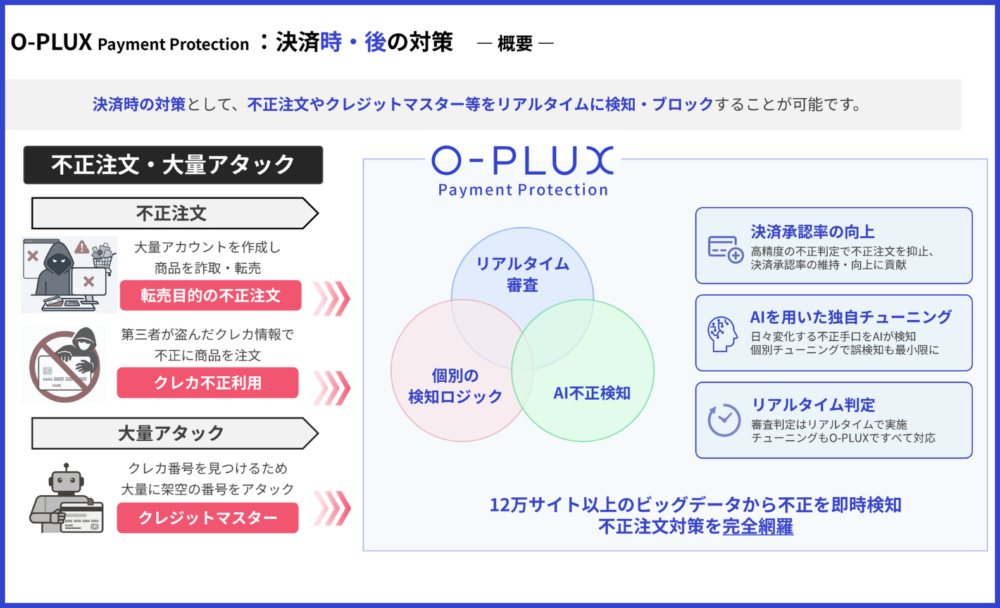
※参考:Cacco Inc.
また、AI×プロフェッショナルによる運用フローを構築しており、最新の機械学習技術と専門家の知見を融合し、常に進化し続ける高精度なセキュリティ基盤を提供します。
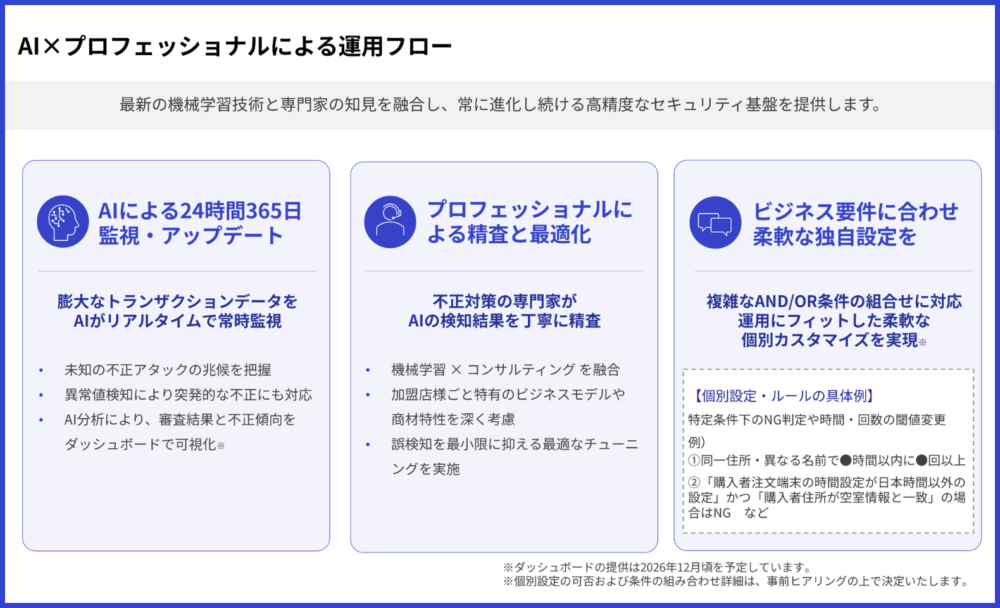
決済まわりの不正対策は、売上を守る最後の砦とも言える部分です。
月商1億円超のサイトでは、決済まわりの不正対策は不正検知サービスを活用して強力に行うようにしましょう。
「O-PLUX(オープラックス)」についてもっと詳しく話しを聞いてみたいEC事業者様は、以下をクリックしてお気軽にお問い合わせください。
1万円で2週間のトライアル利用も受付中!
O-PLUXのトライアルはこちら
なお、クレジットカードの不正利用(チャージバック)について、当サイトには以下のような記事もありますので、ぜひ参考にしてください。


7. ブランドを横断した教育体制を整える
月商1億円超のECサイトが行うべき不正対策の7つ目は、従業員の教育体制を整えることです。
どれだけ優れたシステムを導入しても、従業員のセキュリティ意識が低ければ効果は半減してしまいます。
また、複数のブランドやサイトを運営している会社の場合、ブランドごとに対応がバラバラになってしまうと、どこかに弱い部分が生まれてしまいます。
月商1億円超まで成長した企業は組織も大きくなりがちなので、部署やブランドをまたいだ共通ルール作りや定期的な勉強会を行うようにしましょう。
なお、従業員のセキュリティ教育について、当サイトには以下のような記事もありますので、ぜひ参考にしてください。
不正利用対策として「3Dセキュア」導入の3つの注意点
クレジットカードの不正利用対策として広く知られているのが「3Dセキュア」です。
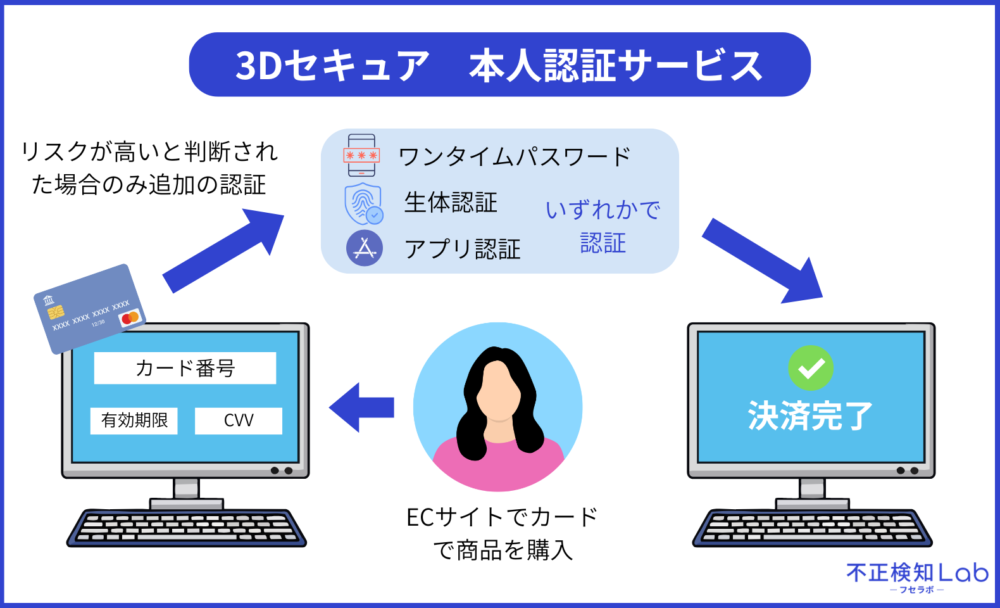
3Dセキュアは、カード決済のときに本人だけが知っているパスワードや、スマホへの通知確認などを追加することで、本人以外による決済を防ぐ仕組みです。
月商1億円超のサイトでも導入が進んでいますが、ただ導入するだけでは十分な効果が出なかったり、逆にお客様の購入をためらわせてしまったりすることもあります。
ここからは、3Dセキュアを上手に活用するために、導入時に特に注意しておきたい3つのポイントを紹介します。
- 【注意点1】カゴ落ちを防ぐ運用パターンを選ぶ
- 【注意点2】展開しているすべてのブランドに導入する
- 【注意点3】3Dセキュアの導入だけで安心しない
それでは、以下で詳しく解説していきます。
【注意点1】カゴ落ちを防ぐ運用パターンを選ぶ
3Dセキュアを導入すると、決済のたびに追加の確認画面が表示されるため、お客様によっては「手続きが面倒」と感じてしまい、購入をやめてしまう「カゴ落ち」が増えることがあります。
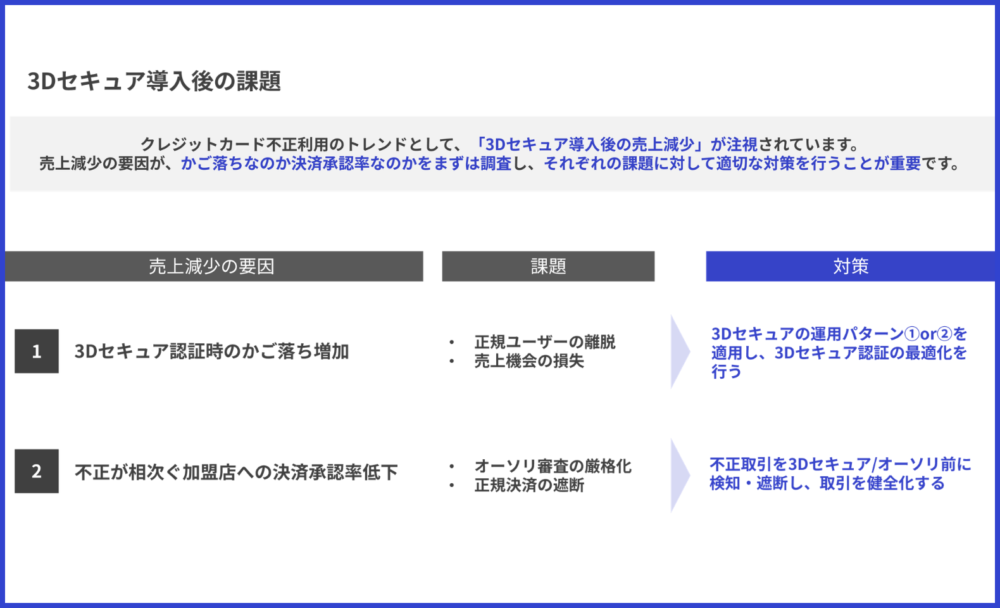
せっかく不正対策を強化しても、正常なお客様の購入まで妨げてしまっては本末転倒です。
そこで最近は、すべての決済に一律で確認を求めるのではなく、リスクが高いと判断した注文だけに追加確認を求める「3Dセキュア運用パターンの①または②」での運用が増えています。
ただし、「3Dセキュア運用パターンの①または②」を進めるためには、決済前~決済後まですべての場面で網羅的に不正対策を講じていることなどの条件があります。
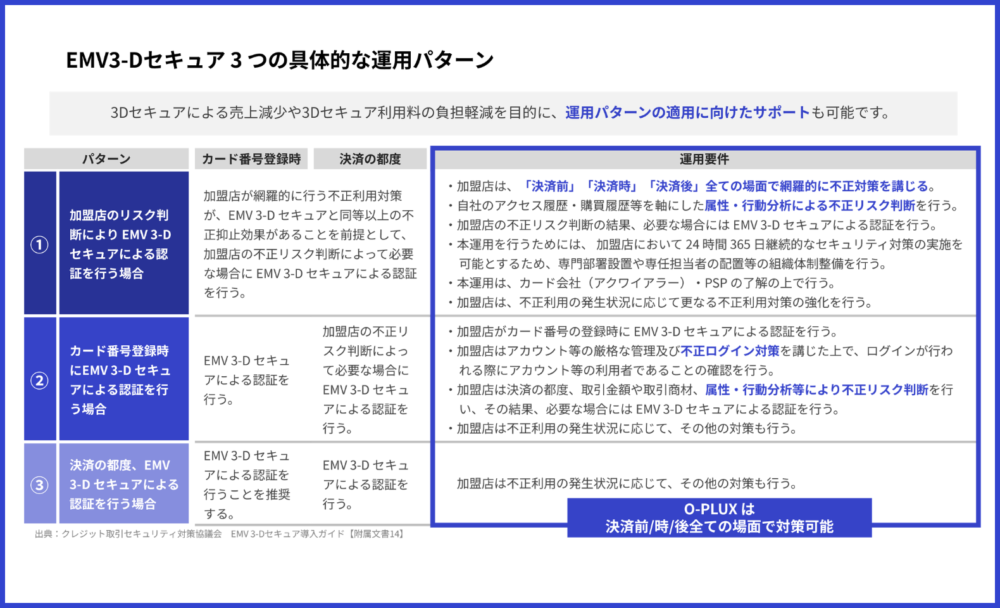
この条件を満たすためには、決済前~決済後まで網羅的に不正対策が行える不正検知サービスの導入が必須になります。
当サイトを運営するCaccoが開発・提供している不正検知サービス「O-PLUX(オープラックス)」であれば、カード決済前の「不正ログイン対策」からカード決済時の「不正注文対策」、カード決済後の「顧客情報などの確認」まですべて対応できます。
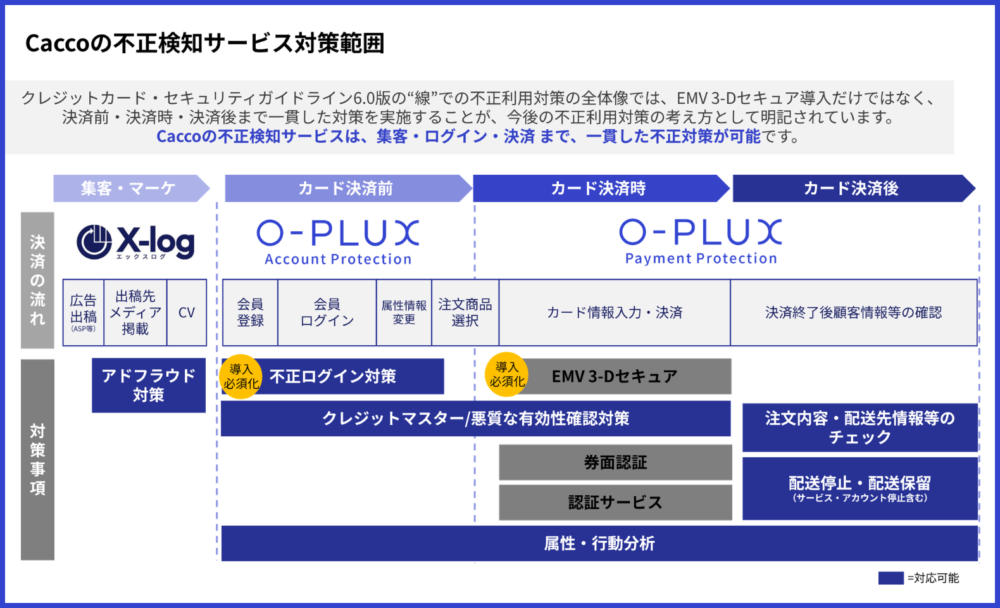
※参考:Cacco Inc.
カゴ落ち率と不正防止効果のバランスを見ながら、自社に合った3Dセキュアの運用パターンを選び、その運用条件を満たすための不正検知サービス「O-PLUX」の導入も検討してみてください。
1万円で2週間のトライアル利用も受付中!
O-PLUXのトライアルはこちら
なお、3Dセキュアの運用パターンについては、以下の記事でも詳しく解説しておりますので気になる方はお読みください。

【注意点2】展開しているすべてのブランドに導入する
複数のブランドやサイトを運営している場合、3Dセキュアをメインブランドだけに導入して安心してしまうケースがあります。
しかし、対策が甘いブランドサイトがひとつでもあると、不正を行う側はそこを狙ってきます。
すべてのブランド・サイトで同じレベルの不正対策を実施することが、会社全体を守ることにつながります。
【注意点3】3Dセキュアの導入だけで安心しない
3Dセキュアは有効な不正対策ですが、これだけですべての不正利用を防げるわけではありません。
なぜなら、3Dセキュアをすり抜けてしまう手口や、そもそも3Dセキュアに対応していない決済方法を悪用されるケースもあるからです。
よって、月商1億円超のサイトであれば、3Dセキュアに加えて注文内容の自動チェックができる不正検知サービスなど、複数の対策を組み合わせることが重要です。
月商1億円超の売上があるなら不正対策として「不正検知サービス」の導入を!
ここまで、不正の種類や自社サイトの状況別におすすめの不正検知サービスをご紹介してきましたが、ここでは表で確認できるようにまとめました。
※横にスクロール可能です。
| 不正手口 | 広告の不正クリック | 不正会員登録 | 不正ログイン | 自社のなりすまし | 悪質な転売 | カード不正利用 | 従業員を狙う詐欺 |
|---|---|---|---|---|---|---|---|
| 最低限の対策 |
|
|
|
|
|
|
|
| おすすめツール | X-log(エックスログ) | O-PLUX(オープラックス) | O-PLUX(オープラックス) | 鉄壁PACK for フィッシング | O-PLUX(オープラックス) | O-PLUX(オープラックス) | ー |
| サービスバナー |
|
自社の不正アクセス状況が分かるトライアル利用受付中! |
1万円で2週間のトライアル利用も受付中! |
\自社のなりすましサイトの検知・フィッシング対策に!/ |
1万円で2週間のトライアル利用も受付中! |
1万円で2週間のトライアル利用も受付中! |
ー |
上の表を見て分かるように、不正検知サービス「O-PLUX(オープラックス)」を導入していただければ、「不正会員登録」「不正ログイン」「転売」「クレジットカードの不正利用」すべてを網羅的に対策することができます。
「自社サイトに必要なツールはどれ?」とお悩みであれば、弊社Caccoがしっかりとヒアリングして最適なツールをご紹介しますので、表のいずれかのサービスバナーからお気軽にお問い合わせください。
月商1億円超の売上があるECサイトの「O-PLUX」導入事例
実際に、月商1億円超のサイトで不正検知サービス「O-PLUX(オープラックス)」を導入して「どう変わったのか」が気になるところだと思います。
ここでは、月商1億円超の売上規模を持つ会社が、「O-PLUX」を導入した事例を3つ紹介します。
- 【事例1】株式会社ゲオ様
- 【事例2】株式会社カメラのキタムラ様
- 【事例3】株式会社JINS様
【事例1】株式会社ゲオ様
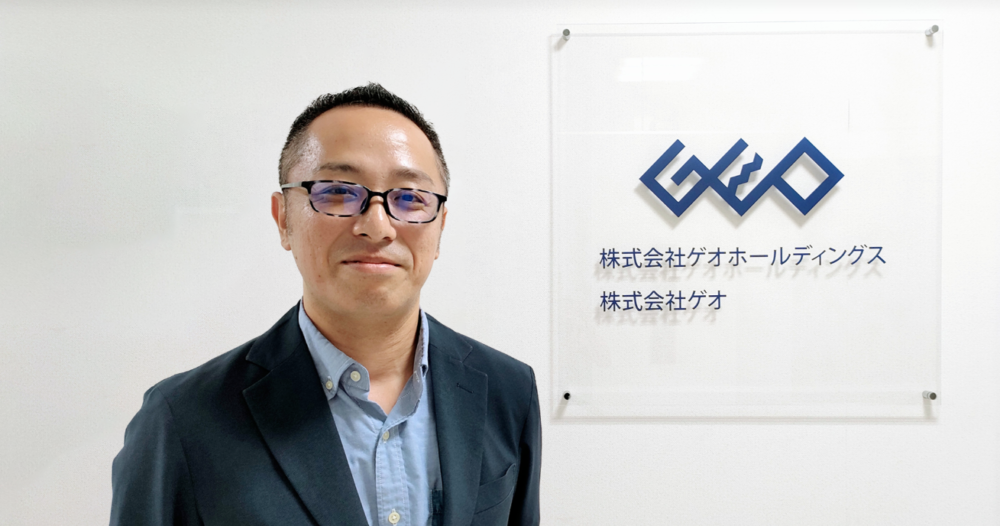
レンタルや中古販売で知られる株式会社ゲオ様は、ゲーム機やスマートフォンなどの中古端末が狙われることが多く、不正注文に悩まされていました。
不正対策としてまずは3Dセキュア1.0から2.0への切り替えを行いましたが、不正注文が減らず、注文件数の増加から目視チェックにも限界を感じていました。
そこで、すでに社内の別部署で「O-PLUX」を継続利用していたことから、導入を検討してくださいました。
「O-PLUX」の導入後は、
- 目視チェックすべき件数が目に見えて減少した(導入前に比べて9割近く減少)
- 不正注文をしっかり弾いてくれている
- 管理画面で条件変更を加盟店側からできるので転売対策にも効果がある
など、大変効果を実感していただいています。
月商1億円超の規模になると、こうした業務効率化の効果は金額以上に大きな意味を持ちます。
不正対策を仕組み化することで、安心してビジネスを拡大できる土台が整った事例といえるでしょう。
株式会社ゲオ様の「O-PLUX」導入事例は、こちらからもご覧いただけます。
【事例2】株式会社カメラのキタムラ様
カメラや写真プリントサービスを展開する株式会社カメラのキタムラ様も、「O-PLUX」を導入した企業のひとつです。
換金性が高くて単価も高い商材を扱っているため、早い時期からクレジットカード不正が目につくようになっており、当時から3Dセキュアの導入もしていました。
しかし3Dセキュアを導入していても、有人での目視チェックに負担を感じており、「O-PLUX」の導入を検討してくださいました。
「O-PLUX」の導入後は、
- 精度的な面でも生産性の面でもすでに当初想定していたレベルまで到達している
- REVIEW(グレー)判定がほぼなくなった
- 「O-PLUX」でOK判定だったものでチャージバックの請求が発生したものがない
など、大変効果を実感していただいています。
月商1億円超の売上を持つ企業にとって、スピード感のある不正対策は、お客様への商品発送を遅らせないためにも重要なポイントです。
安心して販売を続けられる環境づくりに、「O-PLUX」が役立った事例のひとつです。
株式会社カメラのキタムラ様の「O-PLUX」導入事例は、こちらからもご覧いただけます。
【事例3】株式会社JINS様
メガネブランドとして広く知られる株式会社JINS様は、外出自粛などコロナの影響でEC利用率が増加し、それに呼応するように不正注文も増えたことに悩んでいました。
そこで、利用中のECカートシステム「ebisumart」に、「O-PLUX」がオプション機能として搭載されているということで、導入を検討してくださいました。
「O-PLUX」導入後は、
- チャージバック金額が導入前と比較して8割減になった
と、大変効果を実感していただいています。
月商1億円超という規模になっても、不正対策にかかる手間を大きく増やさずに運用できている点でも評価されています。
仕組みを整えることで、事業拡大と安全性の両立を実現した事例といえるでしょう。
株式会社JINS様の「O-PLUX」導入事例は、こちらからもご覧いただけます。
なお、「O-PLUX」は他にもさまざまなお悩みを抱えていた企業様に導入いただき、効果を実感していただいていますので、以下から導入事例をぜひチェックしてみてください。
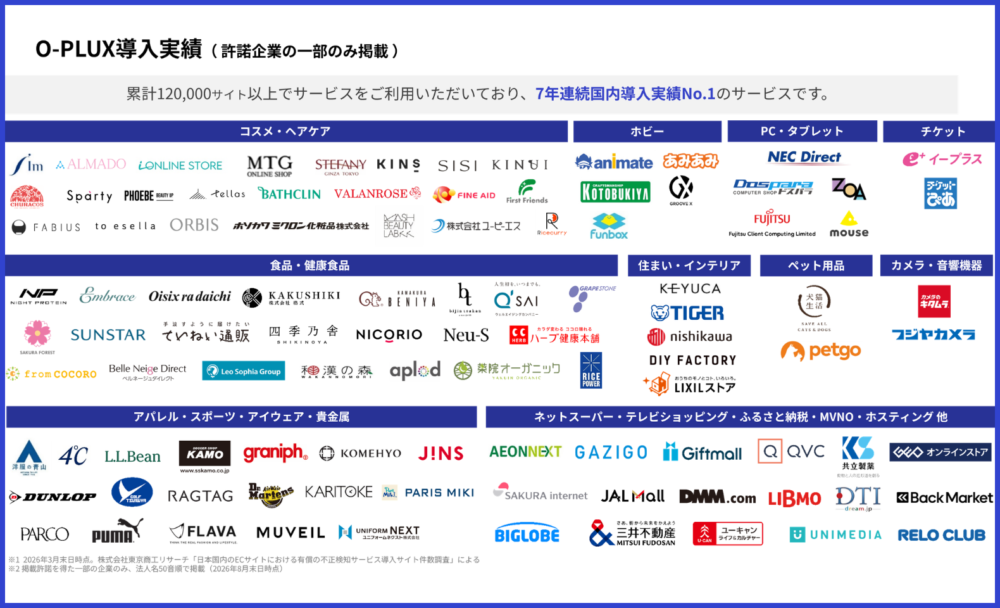
\導入企業様のインタビューを公開中!/
導入事例一覧はこちら
月商1億円超の売上があるEC事業者から寄せられるよくある質問5つ
最後に、月商1億円超規模のEC事業者からよく寄せられる質問を5つまとめました。
- 【質問1】決済承認率が下がり、正常な顧客の注文まで弾かれているのはなぜ?
- 【質問2】注文数が多くて目視チェックでは限界な場合はどうすればいい?
- 【質問3】怪しい注文は本人確認の電話を毎回かけるべきですか?
- 【質問4】突然、数万件の連続決済エラーが発生した場合は何が起きているの?
- 【質問5】不正検知サービスのリプレイスを考えているけど、どうすればいい?
どれもよく聞かれるリアルな悩みばかりですので、ぜひ参考にしてください。
【質問1】決済承認率が下がり、正常な顧客の注文まで弾かれているのはなぜ?
決済承認率が下がる原因としては、クレジットカードの不正利用が多発しているECサイトに対し、改善傾向がみられない場合に対処されます。

※参考:Cacco Inc.
事前に「決済承認率を下げます」との告知はないため、知らないうちに決済承認率が下げられてしまい、正常なお客様の注文まで弾かれてしまう事態になります。
また、2025年に3Dセキュアの導入が義務付けられたことにより、不正利用発生時のカード会社の負担が増え、カード会社の審査がより厳しくなったことも影響していると言われています。
まずは、決済承認率を可視化し、自社サイトがどれくらいの承認率になっているのかを確認するのがよいでしょう。
決済承認率可視化のご相談は、弊社Caccoでも受け付けておりますので、お気軽にお問い合わせください。

【質問2】注文数が多くて目視チェックでは限界な場合はどうすればいい?
不正検知サービスなどのシステムを使って、注文審査を自動化する仕組みを取り入れるのがおすすめです。
月商1億円超の規模になると、毎日の注文数も相当な数にのぼり、すべてを人の目でチェックするのは現実的ではなくなります。
無理に目視での確認を続けようとすると、担当者の疲労やミスが増え、かえって不正を見逃してしまう危険もあります。
不正検知サービスを導入すれば、「白(OK)」「黒(NG)」「グレー(要確認)」のいずれかで判定してくれ、「グレー」と判定された注文のみ人が確認するようにすれば、限られた人手でも精度の高いチェックを続けられるようになります。
注文審査を自動化すべき理由については、以下の記事でも詳しく解説しておりますのでぜひ読んでみて下さい。
【質問3】怪しい注文は本人確認の電話を毎回かけるべきですか?
月商1億円超のサイトは注文数も多いことが予想されるため、すべてに電話対応をするのは時間的にも難しくなってきます。
おすすめなのは、不正検知サービスを導入して注文を自動で審査し、そこで「グレー(要確認)」と判断された注文のみ本人確認の電話で対応するのがよいでしょう。
そもそも、不正検知サービスを導入すれば、「黒(不正注文)」と判定されたものは、自動でキャンセル処理されるため、確実に怪しい注文に本人確認をとる必要はありません。
こうすることで、限られた人手を本当に必要な確認に集中させることができます。
メールや電話での本人確認のやり方については、以下の記事でも詳しく解説しておりますので参考にしてください。

【質問4】突然、数万件の連続決済エラーが発生した場合は何が起きているの?
短時間に決済エラーが大量に発生するのは、不正なプログラムによる「なりすまし攻撃」の可能性があります。
これは、盗み出されたカード番号のリストを使って、片っ端から決済を試すことで、使えるカード情報を探し出そうとする手口です。
月商1億円超のサイトは決済件数も多いため、こうした攻撃が紛れ込んでもすぐには気づきにくいという弱点があります。
このような不自然な動きを早期に見つけるためには、決済エラーの発生状況を常に監視する仕組みが欠かせません。
『月商1億円超の売上があるECサイトでは必須!不正対策7選』のなかでも紹介した、「不正ログイン対策」と「クレジットカードの不正利用対策」を行うことで状況悪化を防ぐことができます。
【質問5】不正検知サービスのリプレイスを考えているけど、どうすればいい?
まずは現在利用している不正検知サービスの、どこに不満や課題があるのかを整理することから始めましょう。
そのうえで、複数のサービスを比較し、自社の月商1億円超という規模や、扱っている商品の特徴に合っているかを確認することが大切です。
リプレイス(乗り換え)の際は、これまでのデータや不正パターンの知見をうまく引き継げるかどうかも重要なポイントになります。
不正検知サービスのリプレイスで失敗しないポイントについては、以下の記事で詳しく解説しておりますのでぜひ参考にしてください。
まとめ
ここまで見てきたように、月商1億円超まで売上が伸びたECサイトは、多くの不正の標的にされやすくなります。
【月商1億円超のECサイトで実際によく起きている7つの被害事例】
【被害事例1】広告の不正クリック(アドフラウド被害)
【被害事例2】サイトのシステムを狙うサイバー攻撃
【被害事例3】従業員を狙うフィッシング詐欺・ビジネスメール詐欺
【被害事例4】自社にそっくりな偽サイトを作られるなりすまし詐欺
【被害事例5】同一人物による複数アカウントからの不正抽選・購入
【被害事例6】botによる買い占め・悪質転売
【被害事例7】クレジットカードの不正利用(チャージバック)
このように被害の種類はさまざまですが、共通しているのは「売上が大きいほど狙われやすい」という点です。
だからこそ、月商1億円超のサイトでは、あらゆる被害を想定した不正対策を網羅的に行う必要があります。
【月商1億円超のECサイトが最低限おさえておきたい7つの不正対策】
- 広告の不正クリック対策
- 不正会員登録対策
- 不正ログイン対策
- 自社のなりすまし対策
- 転売対策
- クレジットカード(ペイ系決済)の不正利用対策
- ブランドを横断した教育体制を整える
また、3Dセキュアのような決済まわりの仕組みも正しく運用していくことが欠かせません。
月商1億円超になると注文件数も膨大になり、すべてを人の手だけでチェックするのは限界があるため、そこで頼りになるのが「O-PLUX(オープラックス)」などの不正検知サービスです。
システムに任せる部分と、人が確認する部分をうまく分けることで、少ない負担で高い精度の不正対策を続けられるようになります。
売上の成長と安全なサイト運営を両立させるために、今回紹介した対策を、まずは自社の現状と照らし合わせながら1つずつ見直してみてください。
\不正リスクのチェックを自分で試せる!/