

「不正アクセスの手口は?」
「不正アクセスにどう対策すればいいのか分からない」
と悩んでいませんか?
連日のようにニュースで報道されている、大手企業やサービスの「不正アクセスによる大規模な情報漏洩」を受けて、自社のセキュリティ体制に不安を感じている方も多いのではないでしょうか。
不正アクセスが起こると機密情報や顧客情報、クレジットカード情報、個人情報の漏洩が発生し、顧客や取引先からの信用を失い、売り上げの減少に繋がってしまいます。
とはいえ、不正アクセスの原因や手口についてよく分からず、何からやればいいのか悩んでいる企業様も多いのではないでしょうか。
そこでこの記事では、
- 不正アクセスの手口と対策
- 不正アクセスの事例
などを紹介していきます。
不正アクセスから大切な情報や顧客を守るためにも、本記事を一読して不正アクセスの手口や特徴、その対策を知っておきましょう。
不正アクセスとは?
不正アクセスとは、デバイスやシステムなどに不正にログインする行為のことです。
例えば、他人の情報を盗んで不正注文を行ったり、サーバーに侵入して情報を改ざんしたりする行為を表します。
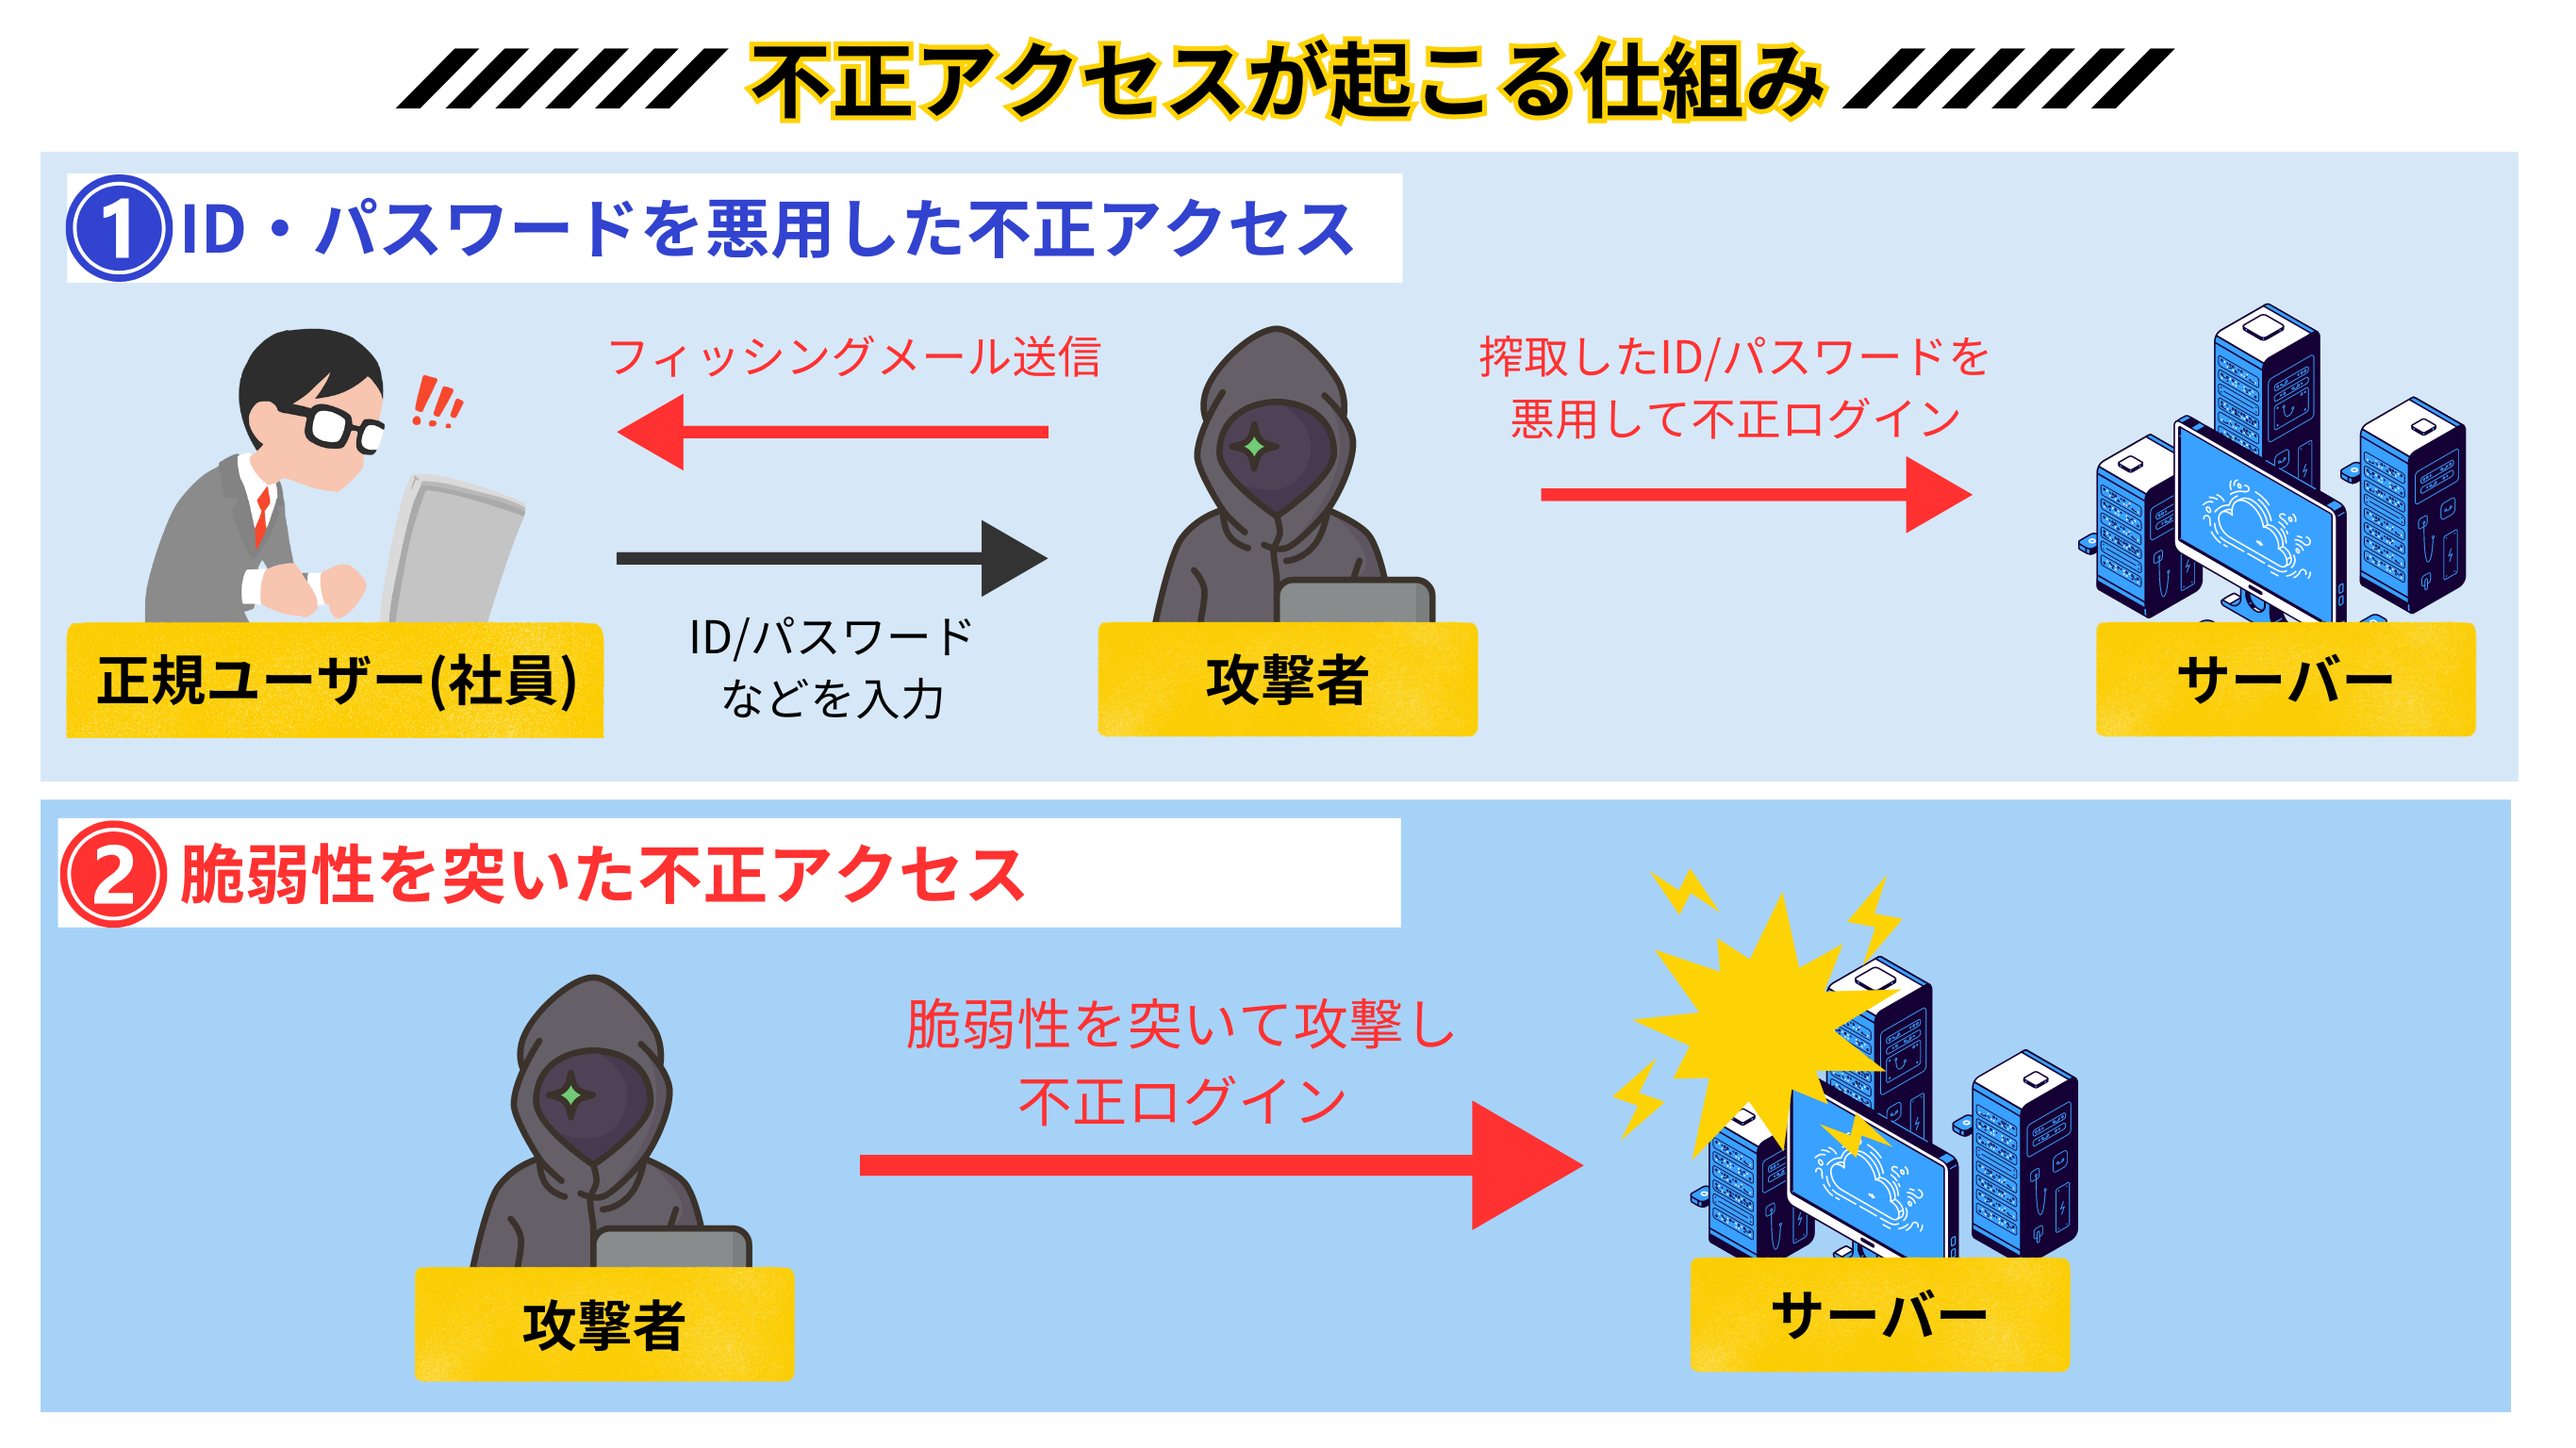
不正アクセスが起こる仕組みについては、以下の画像を参照ください。
ECサイトを運営する事業者は、顧客が安心してサービスを利用するためにも、不正アクセス被害を防ぐ義務があります。
しかし、最近の不正手口は巧妙化しているため、それぞれ自社に合った万全の対策を行わなければいけません。
不正アクセスの手口と対策については、以下の『 不正アクセスの7つの手口と対策』で詳しく解説しています。
不正アクセスの発生状況
不正アクセスの手口や対策を解説する前に、まずはどれだけ不正アクセスが起こっているのかを見ていきます。
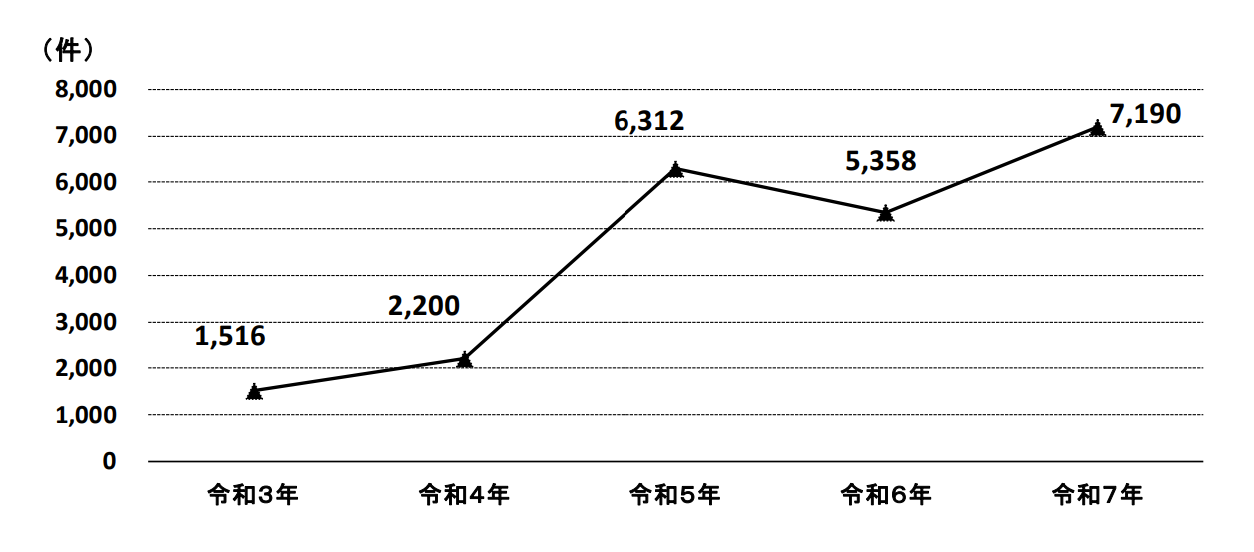
以下は、過去5年間の不正アクセス行為の認知件数の推移のグラフです。
不正アクセス行為の認知件数は、増加しており令和7年の認知件数は7,190件と増加しています。
不正アクセス後は、インターネットバンキングでの不正送金が行われることが多く、次いで証券会社のインターネット取引サービスでの不正取引等が報告されています。
不正アクセス後の行為別認知件数は、以下の画像をご覧ください。
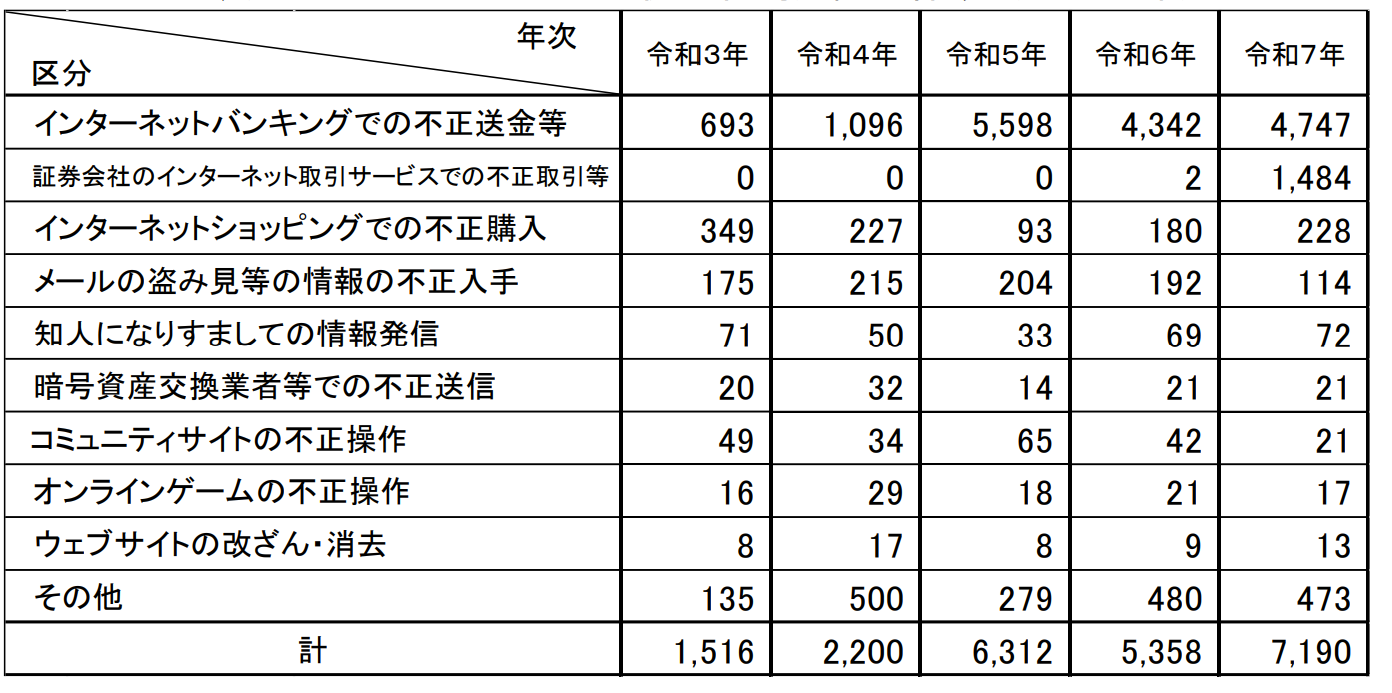
不正者は、ただ不正アクセスを行うのではなく、自分の利益を得るために企業や個人に大きな損失を与えることがほとんどです。
最新の不正アクセス状況を見てみると、未然に防ぐための事前対策がいかに重要であるかが分かります。
以下の記事では、総務省のデータを元に最新の不正アクセス状況について解説していますので、ぜひ参考にしてみてください。
不正アクセスが起こる3つの原因
なぜ不正アクセスが起こるのか、その原因は3つあります。
- ID・パスワード管理の甘さ
- 情報管理の甘さ
- セキュリティの脆弱性
不正者は、このような管理の甘さや脆弱性につけ込んで、不正アクセスを試みます。
それぞれの危険性について、詳しく解説していきます。
【原因1】ID・パスワード管理の甘さ
不正アクセスが起こる原因1つ目は、ID・パスワード管理の甘さです。
例えば生年月日や会社設立日など予測可能な設定をしていたり、他のWebサイトでも同様のID・パスワードを使いまわしている場合は特に危険です。
不正アクセスの被害に遭わないためには、
などを、従業員全員で取り組んでいく必要があります。
また以下の表では、パスワード管理ツールを提供するNordPassなどが行った調査による世界でよく使われているパスワードの最新データのまとめです。
| 順位 | パスワード | 使用数 |
|---|---|---|
| 1 | 123456 | 21,627,656 |
| 2 | admin | 21,030,012 |
| 3 | 12345678 | 8,274,408 |
| 4 | 123456789 | 5,673,712 |
| 5 | 12345 | 3,950,777 |
| 6 | password | 3,545,119 |
| 7 | Aa123456 | 2,520,728 |
| 8 | 1234567890 | 1,418,939 |
| 9 | pass@123 | 1,210,039 |
※引用:NordPass
このような世界的に使用されているパスワードは、ブルートフォース攻撃の対象にもされやすいため、絶対に使わないようにしましょう。

ブルートフォース攻撃については、以下の記事で不正の手口から対策まで網羅的に解説していますので、ぜひ参考にしてください。

【原因2】情報管理の甘さ
不正アクセスが起こる原因2つ目は、情報管理の甘さです。
近年、テレワークの導入により危機管理意識が薄れていて、情報管理の甘さによる不正アクセス被害も発生しています。
例えば、カフェなどの公共施設で仕事をしていて、
- パソコン画面を盗み見される
- 重要書類を置いたまま席を外す
- シュレッターをかけずに重要書類を捨ててしまう
などの行動で、ログイン情報や機密情報が外部に漏れてしまう可能性があります。

情報管理の甘さにより不正アクセス被害に遭わないためにも、社内教育や指導に力を入れていくべきです。
社内の情報セキュリティ教育にお困りの事業者様がいましたら、以下の記事で詳しく解説していますので、ぜひ参考にしてください。
【原因3】セキュリティの脆弱性
不正アクセスが起こる原因3つ目は、セキュリティの脆弱性です。
システムや使用しているソフトウェアに脆弱性(セキュリティ上の欠陥)が残っていると、悪意のある第三者にそこを突かれて侵入されるリスクが高まります。
特に以下の管理を怠っていると不正アクセスの標的にされます。
- OSやプラグインのアップデートを放置している
- 適切なセキュリティパッチを適用していない
不正アクセスが発生してしまうと、メールアドレスや電話番号などの顧客情報だけでなく、企業の信頼やブランド価値も失ってしまいます。
もし、ECサイトで不正ログインが発生した場合の損失額と事故対応費用は、約8,100万円かかり回復するまでに数年間かかるといわれています。

対策として、ソフトウェアの更新を定期的に行うのはもちろん大事ですが、それだけでは最近の巧妙化した不正手口に対応するのは難しくなってきています。
被害に遭ってからでは遅いため、事前の対策として不正アクセスを高精度に検知可能な、不正検知システムの導入がおすすめです。
当サイトを運営するCaccoでは、不正検知サービス「O-PLUX」を提供・開発していますので、興味のある方は以下のバナーをクリックしてみてください。

1万円で2週間のトライアル利用も受付中!
O-PLUXのトライアルはこちら
また、以下の記事ではどのような仕組みで「O-PLUX」が不正ログインやアカウント乗っ取りを防いでいるか解説していますので、ぜひ気になる事業者様はご参照ください。

不正アクセスの7つの手口と対策
近年生成AIの発展により、企業や政府機関を狙う不正アクセスの手口は多様化・巧妙化しています。
不正アクセスの代表的な手口は7つあります。
- A2B(App-to-Backend)攻撃
- システムの脆弱性を狙う
- ウイルスを利用する
- 第三者になりすます
- フィッシング詐欺
- サプライチェーン攻撃
- 中間者攻撃
詳しい内容や対策について、それぞれ以下で解説していきます。
【手口1】A2B(App-to-Backend)攻撃
不正アクセスの手口1つ目は、A2B(App-to-Backend)攻撃です。
A2B(App-to-Backend)攻撃とは、一般に公開されているスマートフォンアプリ(主にAndroidアプリ)を攻撃者が解析し、サーバー(バックエンド)やAPIの脆弱性を直接狙って不正な通信を行う手口です。
A2B攻撃の流れは以下の画像の通りです。
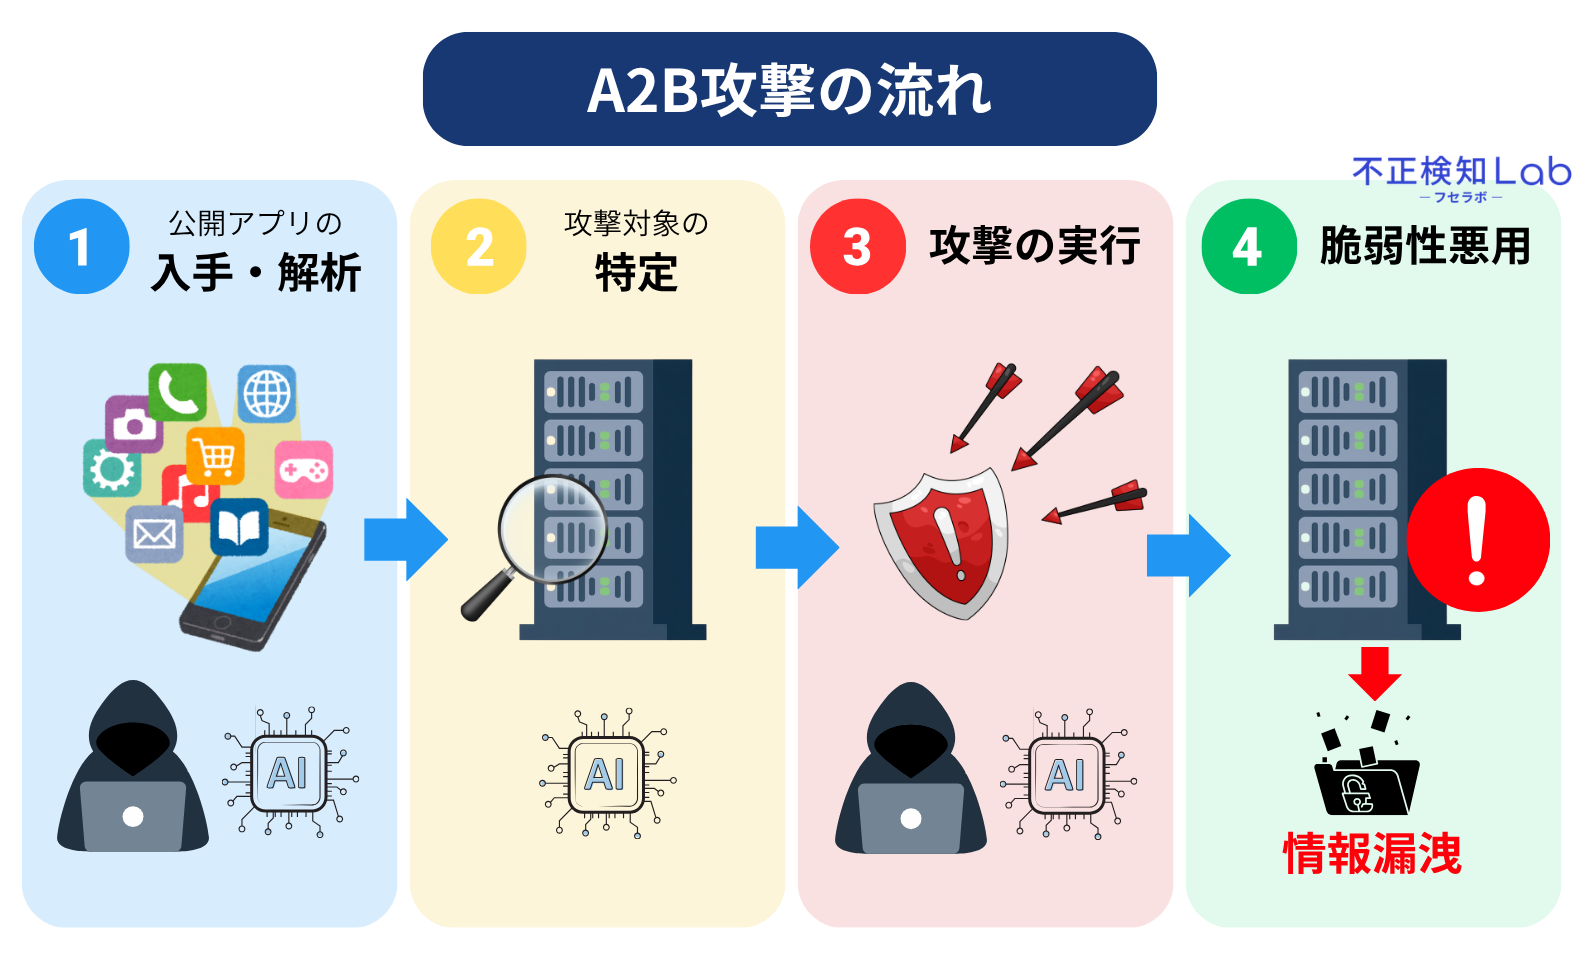
攻撃者はアプリを解析して内部の通信ルールやAPI情報を割り出し、アプリの画面を通さずにサーバー(バックエンド)へ直接悪質なリクエストを送信します。
そのため、通常の画面操作を前提としたセキュリティ対策では検知が難しく、データベース内の個人情報や決済情報が大量に盗み出されるリスクがあります。
そのため不正アクセスを許さないために以下の対策を実行しましょう。
- ソースコードの難読化
- APIの認証・検証の強化
- 不審なアクセスの自動検知・遮断
単にアプリを保護するだけでなく、サーバー側へ届く不審な通信をいち早く検知・遮断できる仕組みを整えておきましょう。
【手口2】システムの脆弱性を狙う
不正アクセスの手口2つ目は、システムの脆弱性を狙うことです。
システムの脆弱性とは、コンピュータのオペレーションシステムや、ソフトウェアプログラムの不具合または設計ミスによって発生する情報セキュリティの欠陥のことです。
システムの脆弱性を狙われることによって、サーバーやシステムの停止、重大な情報漏洩が発生する危険性が高いです。
システムの脆弱性を狙う攻撃の特徴として以下のことが挙げられます。
- ホームページを改ざんする
- 他企業のコンピュータを攻撃するための踏み台にする
- ウイルスの発信源にする
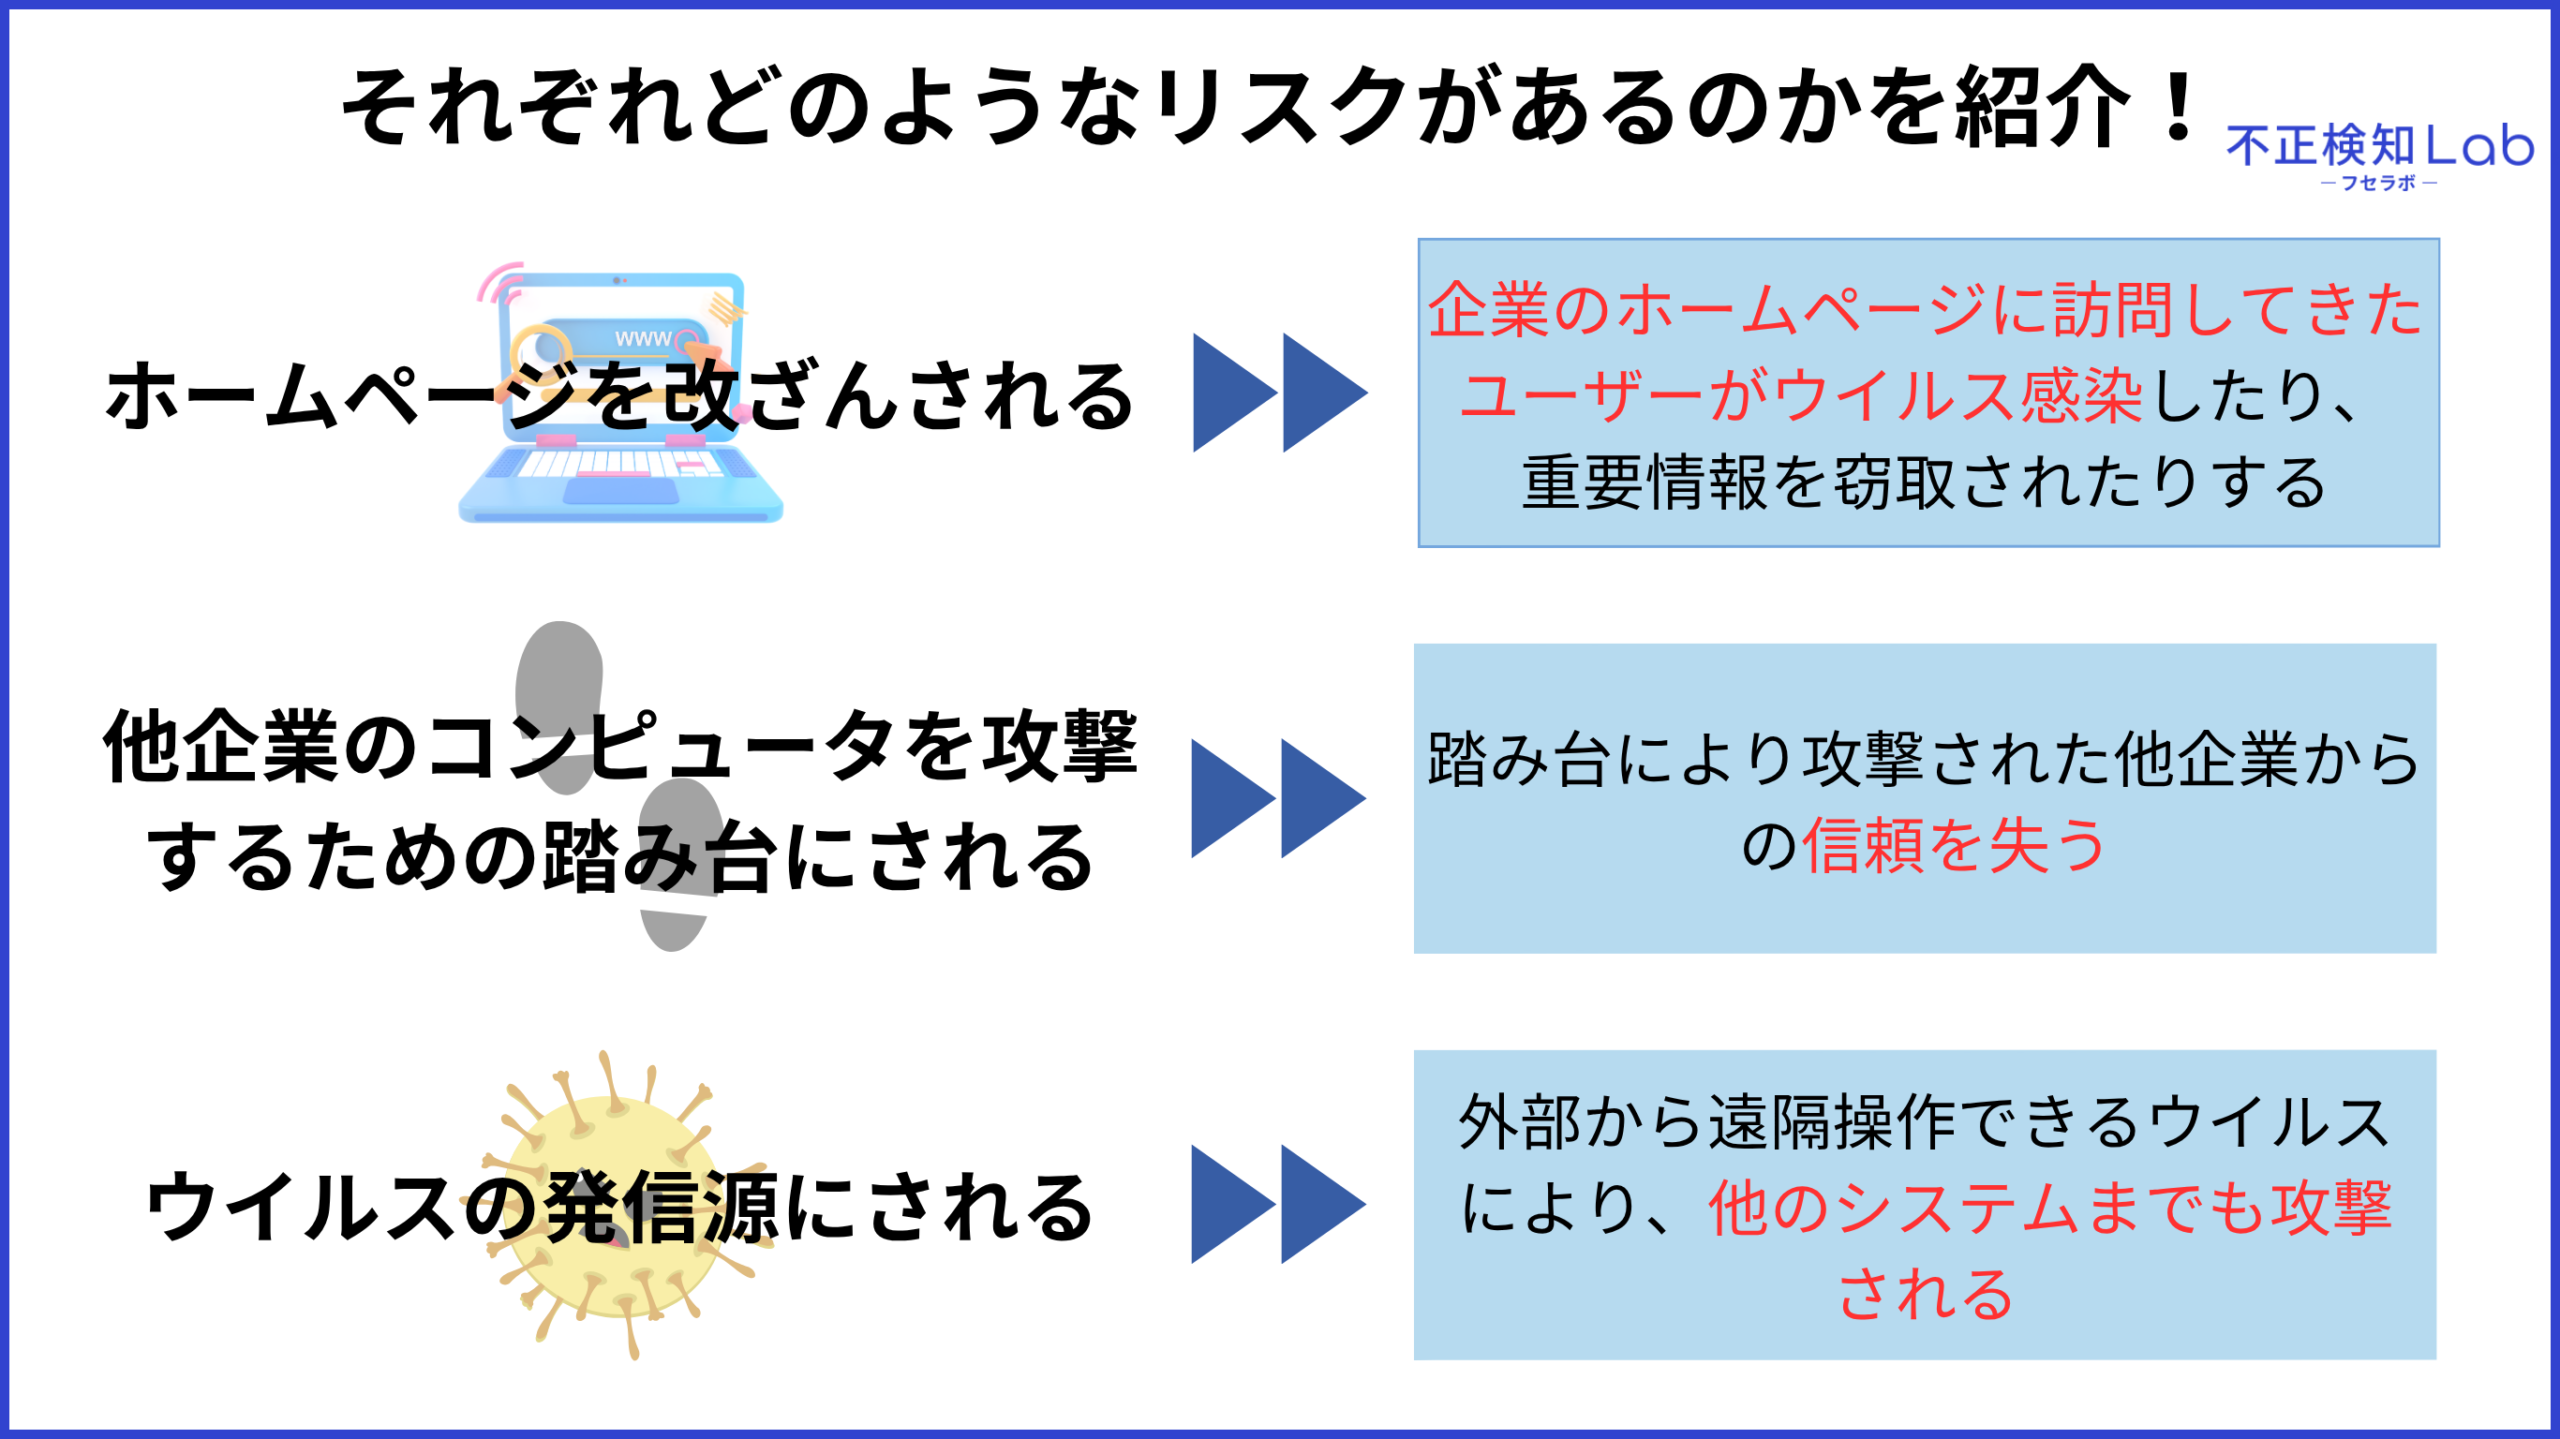
このように、システムの脆弱性を狙われてしまうと、被害規模や被害額は大きくなり、ブランドイメージに傷がつくことは避けられないでしょう。
システムの脆弱性を狙われないための対策には以下のことが効果的です。
- ソフトウェアやコンピュータのオペレーションシステムの適切なアップデート
- 不正検知システムの導入
適切なアップデートを行うことで、システムの脆弱性が改善されたり、また新たなシステムの脆弱性を見つけることができます。
さらに、アップデートだけではなく不正検知システムを導入することで、もし不正アクセスを許したとしても不正ログインやアカウント乗っ取りなどの二次被害を防ぐことができます。
【手口3】ウイルスを利用する
不正アクセスの手口3つ目は、ウイルスを利用することです。
ウイルス(マルウェアやランサムウェアなど)を利用した攻撃は、企業のPCやサーバーに悪意のあるプログラムを感染させ、内部から情報を盗み出したりシステムを乗っ取ったりする手口です。
ウイルスに感染してしまうと、システムやネットワークに侵入されてしまい、データにアクセスできないことや情報漏洩、他企業への攻撃に発展することもあります。
東京商工リサーチが2025年に実施した、上場企業の「個人情報漏えい・紛失」事故による統計調査は、ウイルス感染・不正アクセスが全体の6割を占めています。
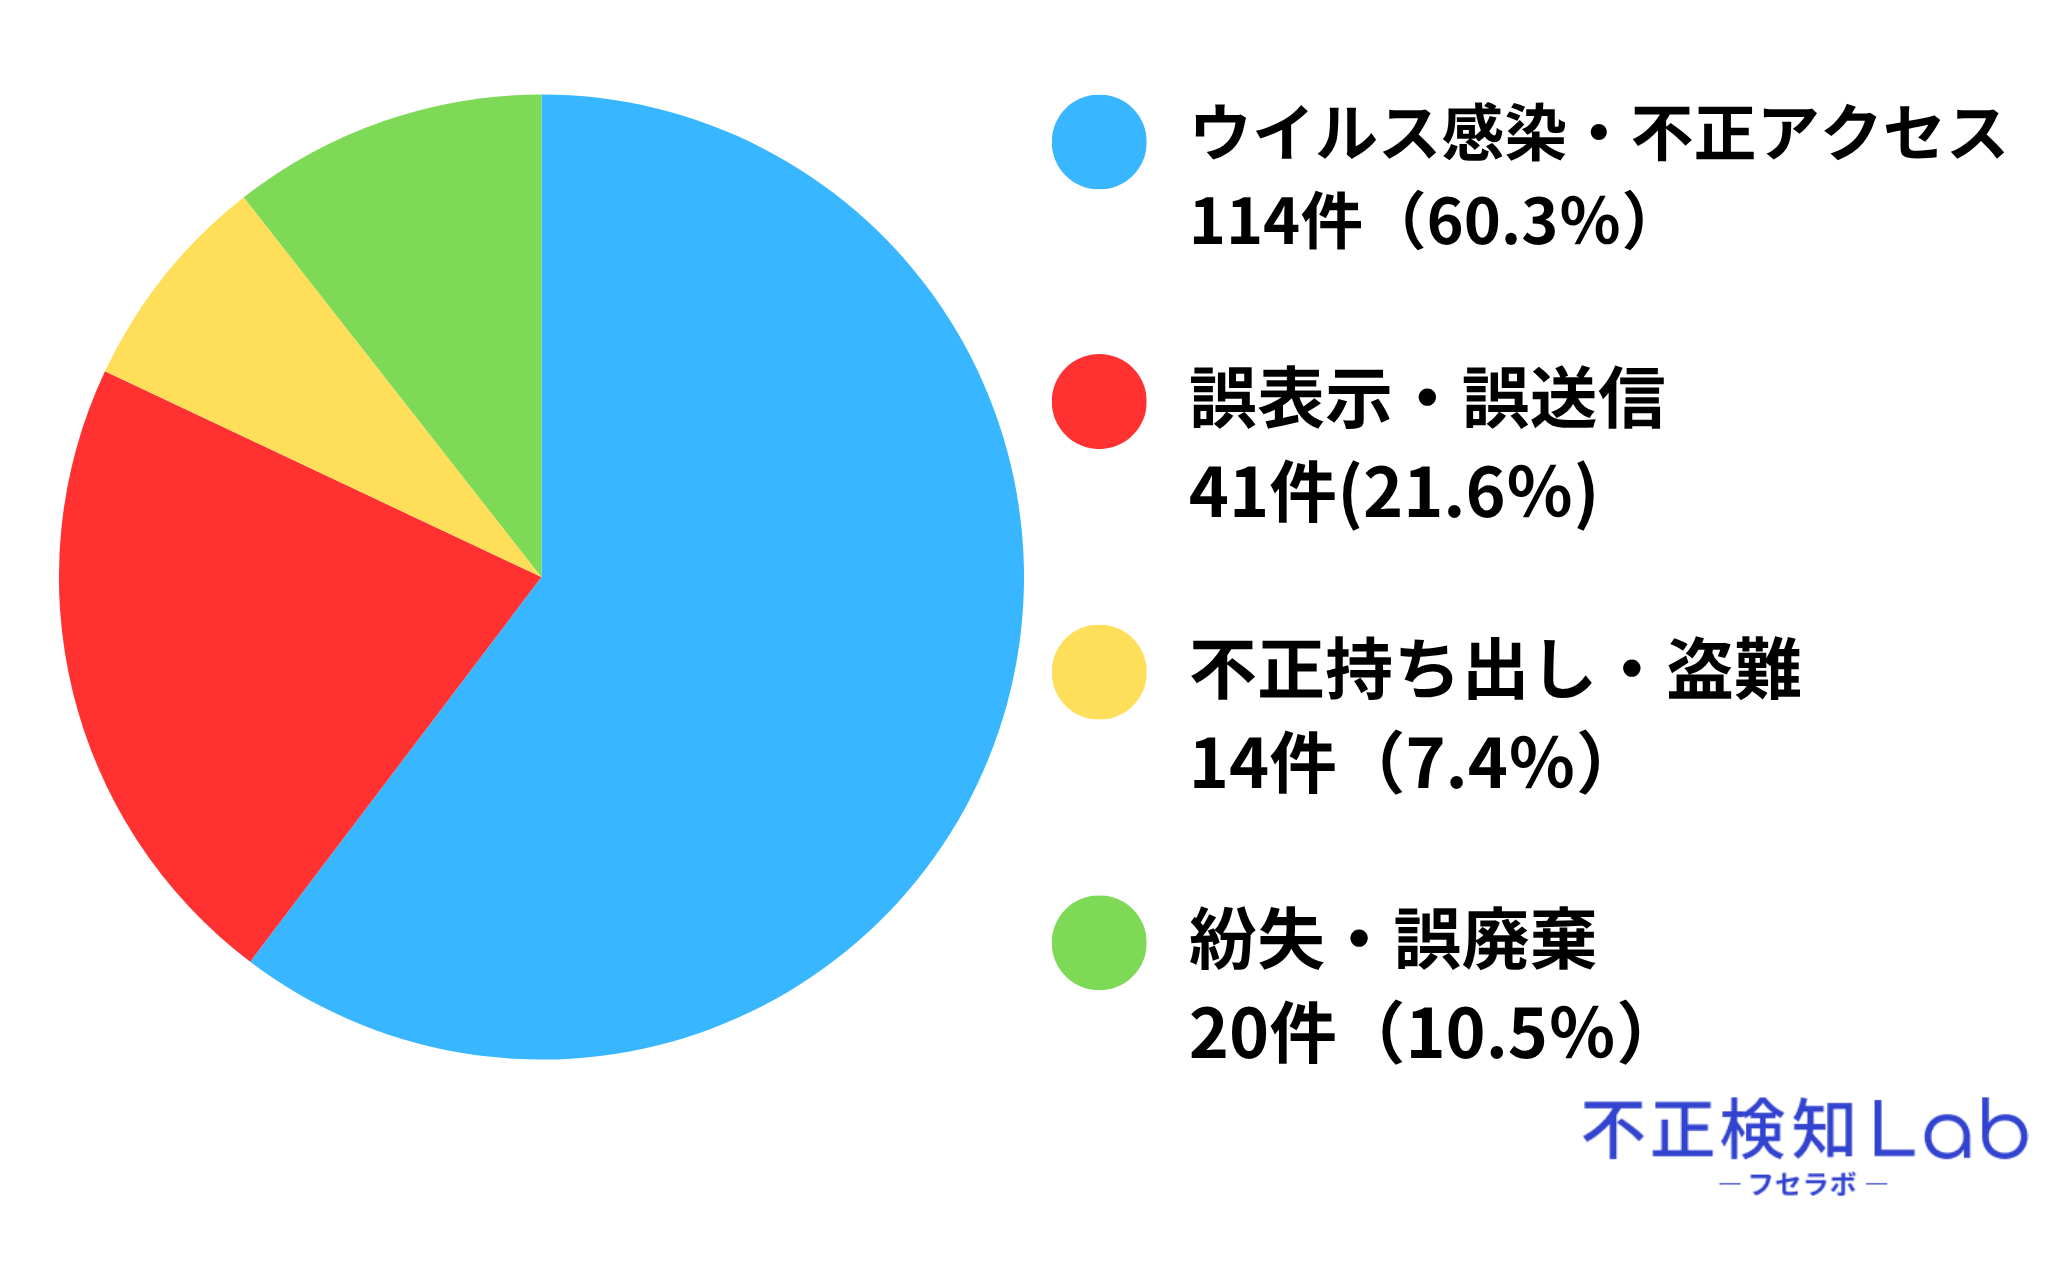
※引用:東京商工リサーチ
また、統計調査からは誤表示や誤送信、不正持ち出しなど従業員の人為的ミスによって、流出していることが分かります。
コンピュータウイルスを利用された不正アクセス被害や個人情報漏洩被害に遭わないための対策として、以下のことが効果的です。
- セキュリティソフトの導入・更新
- ファイルのバックアップを行う
- 従業員へのセキュリティ教育を行う
- 適切なアップデートを行う
ウイルス被害を防ぐには、セキュリティソフトの導入・更新による監視体制の構築と、システムの適切なアップデートによる脆弱性対策を並行して進めることが基本です。
加えて、万が一感染した場合に備えてこまめにファイルのバックアップを行うことで、データ破壊や身代金要求による致命的なビジネスダメージを最小限に抑えられます。
しかし、これら技術的な対策をすり抜ける巧妙な手口も多いため、不審なメールやサイトを見抜く従業員へのセキュリティ教育を定期的に行うことで不正アクセスによる情報漏洩を防ぐことができます。
情報セキュリティ教育について、どのように行えばいいか分からない事業者様がいましたら、以下の記事で詳しく解説していますので、ぜひ参考にしてみてください。
【手口4】第三者になりすます
不正アクセスの手口4つ目は、第三者になりすますことです。
不正者は、正規の管理者や社員になりすましを行い、あらかじめ盗み出されたIDやパスワードの悪用があります。
特に近年はリモートワークの普及によって社外ネットワークからシステムへアクセスする機会が増えているため、ログイン情報を狙った攻撃には一層の注意が必要です。
第三者のなりすましによって起こる攻撃の特徴や被害リスクには以下のことが挙げられます。
- 企業SNSなどのアカウント乗っ取り
- 不適切な投稿によるブランド毀損
- 偽ページへの誘導(フィッシング)
- 顧客を巻き込む二次被害
なりすましはSNSなどで発生することが多く、個人のSNSをはじめ企業SNSでも被害が増加しています。
SNSのなりすましについては、以下の記事で詳しく解説していますので本記事と併せて参考にしてください。

第三者になりすまして勝手に不正ログインをされないための対策として、以下の対策が挙げられます。
- 予測可能なID・パスワードを設定しない
- VPN接続を行う
ログイン情報を漏洩させないためには、予測可能なID・パスワードを設定しない、公共施設で仕事をする時はVPN接続を行うなどの対策を行うようにしましょう。
また以下の記事では、おすすめのリモートワークができる場所や注意することなどをまとめていますので、興味のある方はぜひ参考にしてみてください。

【手口5】フィッシング詐欺
不正アクセスの手口5つ目は、フィッシング詐欺です。
フィッシング詐欺とは、送信者を偽って電子メールを送信する詐欺手口のひとつで、メールに記載された偽サイトのURLへ誘導し、IDやパスワードなどの個人情報を盗み出す詐欺です。
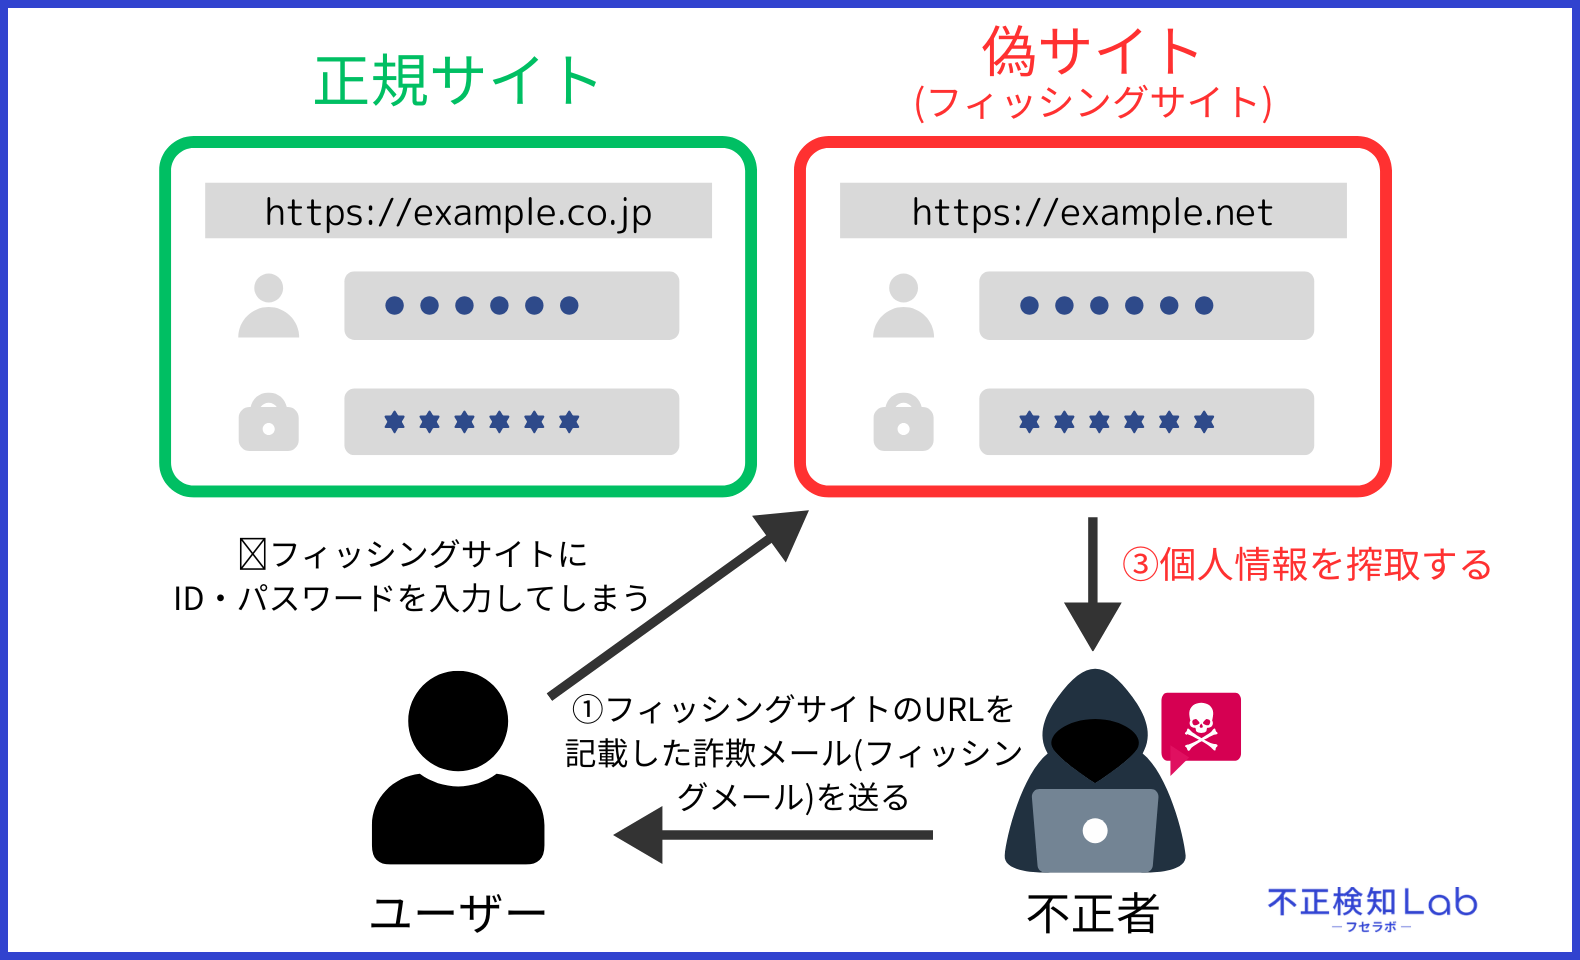
企業や官公庁、取引先になりすまして、メールやSMSにURLを添付して確認内容を送るケースが多いです。
他にも、企業に似せた偽サイトを作成して、そのサイトに訪れた人たちの個人情報が漏洩してしまう被害も多く発生しています。
これまでのフィッシング詐欺では、「要確認!」「至急!」「緊急!」など不安を煽るような内容やURLがおかしいリンク、ID/PW記入ページに不備があるなど騙されにくい詐欺でした。
しかし近年ではAIの発達により手口が巧妙化しており、完成度の高い偽ホームページやURLを確認しても気づくことができなくなっています。
【話題】Amazonそっくりの偽URLに注意
・先頭の英字「a」を、見た目が似たキリル文字「а」に置き換え
・「аmazon」と「amazon」、似ていても別の文字列不審なメールのリンクは開かず、公式アプリから確認 https://t.co/iVJ3nzVTTK
— Polymarket Japan (@polymarketjapan) October 15, 2026
企業側に金銭的被害がなくても、騙された顧客からの信用を失ったり、クレーム対応に追われるなど企業の損失は大きくなります。
フィッシング詐欺に遭わないための対策として、以下の対策が効果的です。
- 添付されているURLを安易に開かない(まずは正規メールかを確認)
- メールで送金や機密情報を聞かれたら周りに相談する(個人で判断しない)
- 自社に似せたフィッシングサイトが作られていないか監視を行う
少しでもおかしいと思ったら、自分だけで判断せずに、上司や周りに相談しましょう。
フィッシング詐欺については以下の記事で詳しく解説していますので、気になる方はぜひ参考にしてみてください。

【手口6】サプライチェーン攻撃
不正アクセスの手口6つ目は、サプライチェーン攻撃です。
サプライチェーン攻撃とは、大企業や政府などセキュリティが強固な機関を直接狙うのではなく、対策が手薄な取引先企業を踏み台にして、目的の大企業や政府機関に侵入する攻撃です。
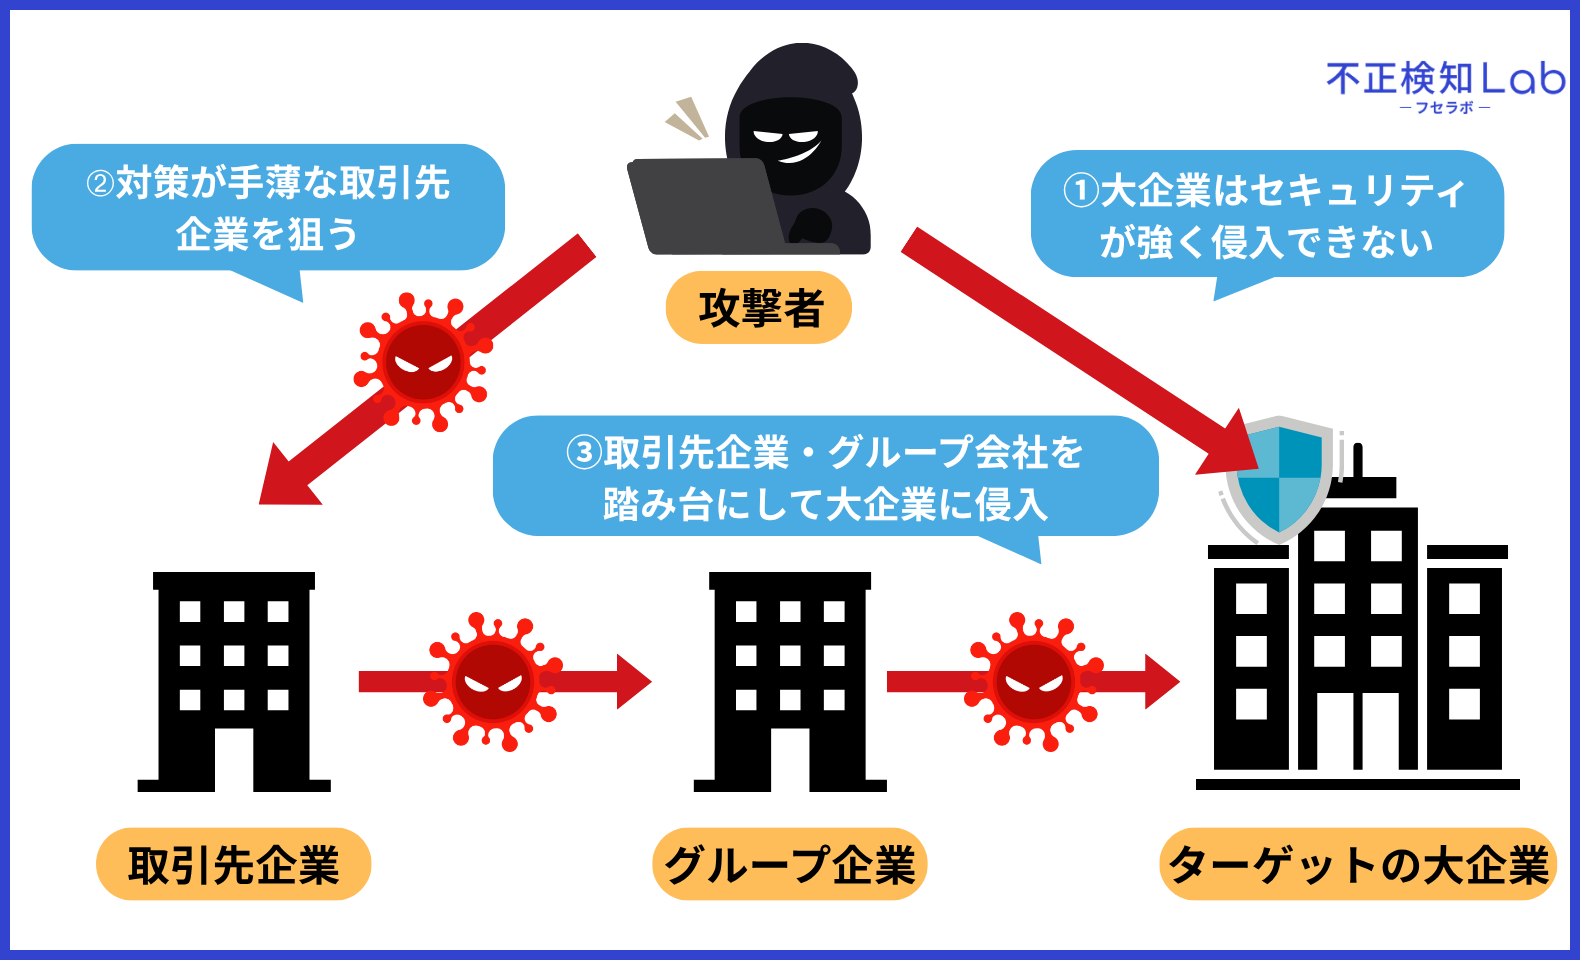
攻撃者は、本命のターゲットとネットワークで繋がっている中小企業や関連会社を最初の標的にします。
もし自社のECサイトや社内システムの対策が甘いと、気づかないうちに自社が「サイバー攻撃の入り口」として悪用されてしまう恐れがあります。
その結果、重要な取引先に甚大な被害を与えてしまい、巨額の損害賠償や取引停止といった致命的な事態を招きかねません。
これを防ぐためには、自社システムの構築はもちろん、業務委託先や導入しているツールのセキュリティ基準を常に見直し、サプライチェーン全体で対策を徹底することが重要です。
【手口7】中間者攻撃
不正アクセスの手口7つ目は、中間者攻撃です。
中間者攻撃とは、通信を行う2者の間に攻撃者が介入し、通信内容を盗聴・改ざん、またはデータを盗む攻撃です。

通常、インターネットを使用しホームページやサイトを見る時は、「公開鍵暗号」というシステムを用いて情報のやり取りを行います。
もし中間者攻撃が行われてしまうと、公開鍵を奪われることでなりすまし被害が発生し、やりとりの内容を盗み見られるだけではなくデータが改ざんされる恐れもあります。
こうした悪質な中間者攻撃を防ぐためには通信環境への配慮が必要です。
その他の不正アクセスの手口
上記で紹介した不正アクセスの代表的な手口以外にも、不正アクセスは行われています。
その他の不正アクセスの手口は以下の表をご覧ください。
| 種類 | 特徴 |
|---|---|
| パスワードリスト攻撃 | 不正ログインのためにIDとパスワードがセットになったリストを入手してログインを試みる |
| 総当たり攻撃 | 暗号や暗証番号を解読する際に考えられるすべてのパターンでログインを試みる |
| SQLインジェクション | Webアプリケーションに不正なSQL文を入力して、データベースの漏洩や改ざんを行う |
| OSコマンドインジェクション | Webサーバーのリクエストにファイルの改ざんやシステムの不正操作を行う命令文を紛れされる |
| バッファオーバーフロー攻撃 | OSやアプリケーションに処理能力を超えるデータや悪意のあるコードを送る |
ここまで不正アクセスの手口を解説してきましたが、分かることは不正アクセスの手口は多岐にわたり巧妙化しているということです。
不正アクセスによる自社と顧客を守るためには、社内全体で不正アクセス対策を共有することが最も大事です。
不正アクセスの事例3つ
今までに不正アクセスが大きなニュースになった事例はいくつもあり、大企業ほどその被害規模は大きいです。
ここからは、不正アクセスの事例を3つ紹介していきます。
- 【事例1】Webサイトへの不正アクセスにより最大約660万件の個人情報流出
- 【事例2】受付管理システムへの不正アクセスによる個人情報流出懸念
- 【事例3】証券会社における業務委託先への不正アクセスによる情報漏洩事件
それでは1つずつ詳しく見ていきましょう。
【事例1】Webサイトへの不正アクセスにより最大約660万件の個人情報流出
※引用:タイムズカー
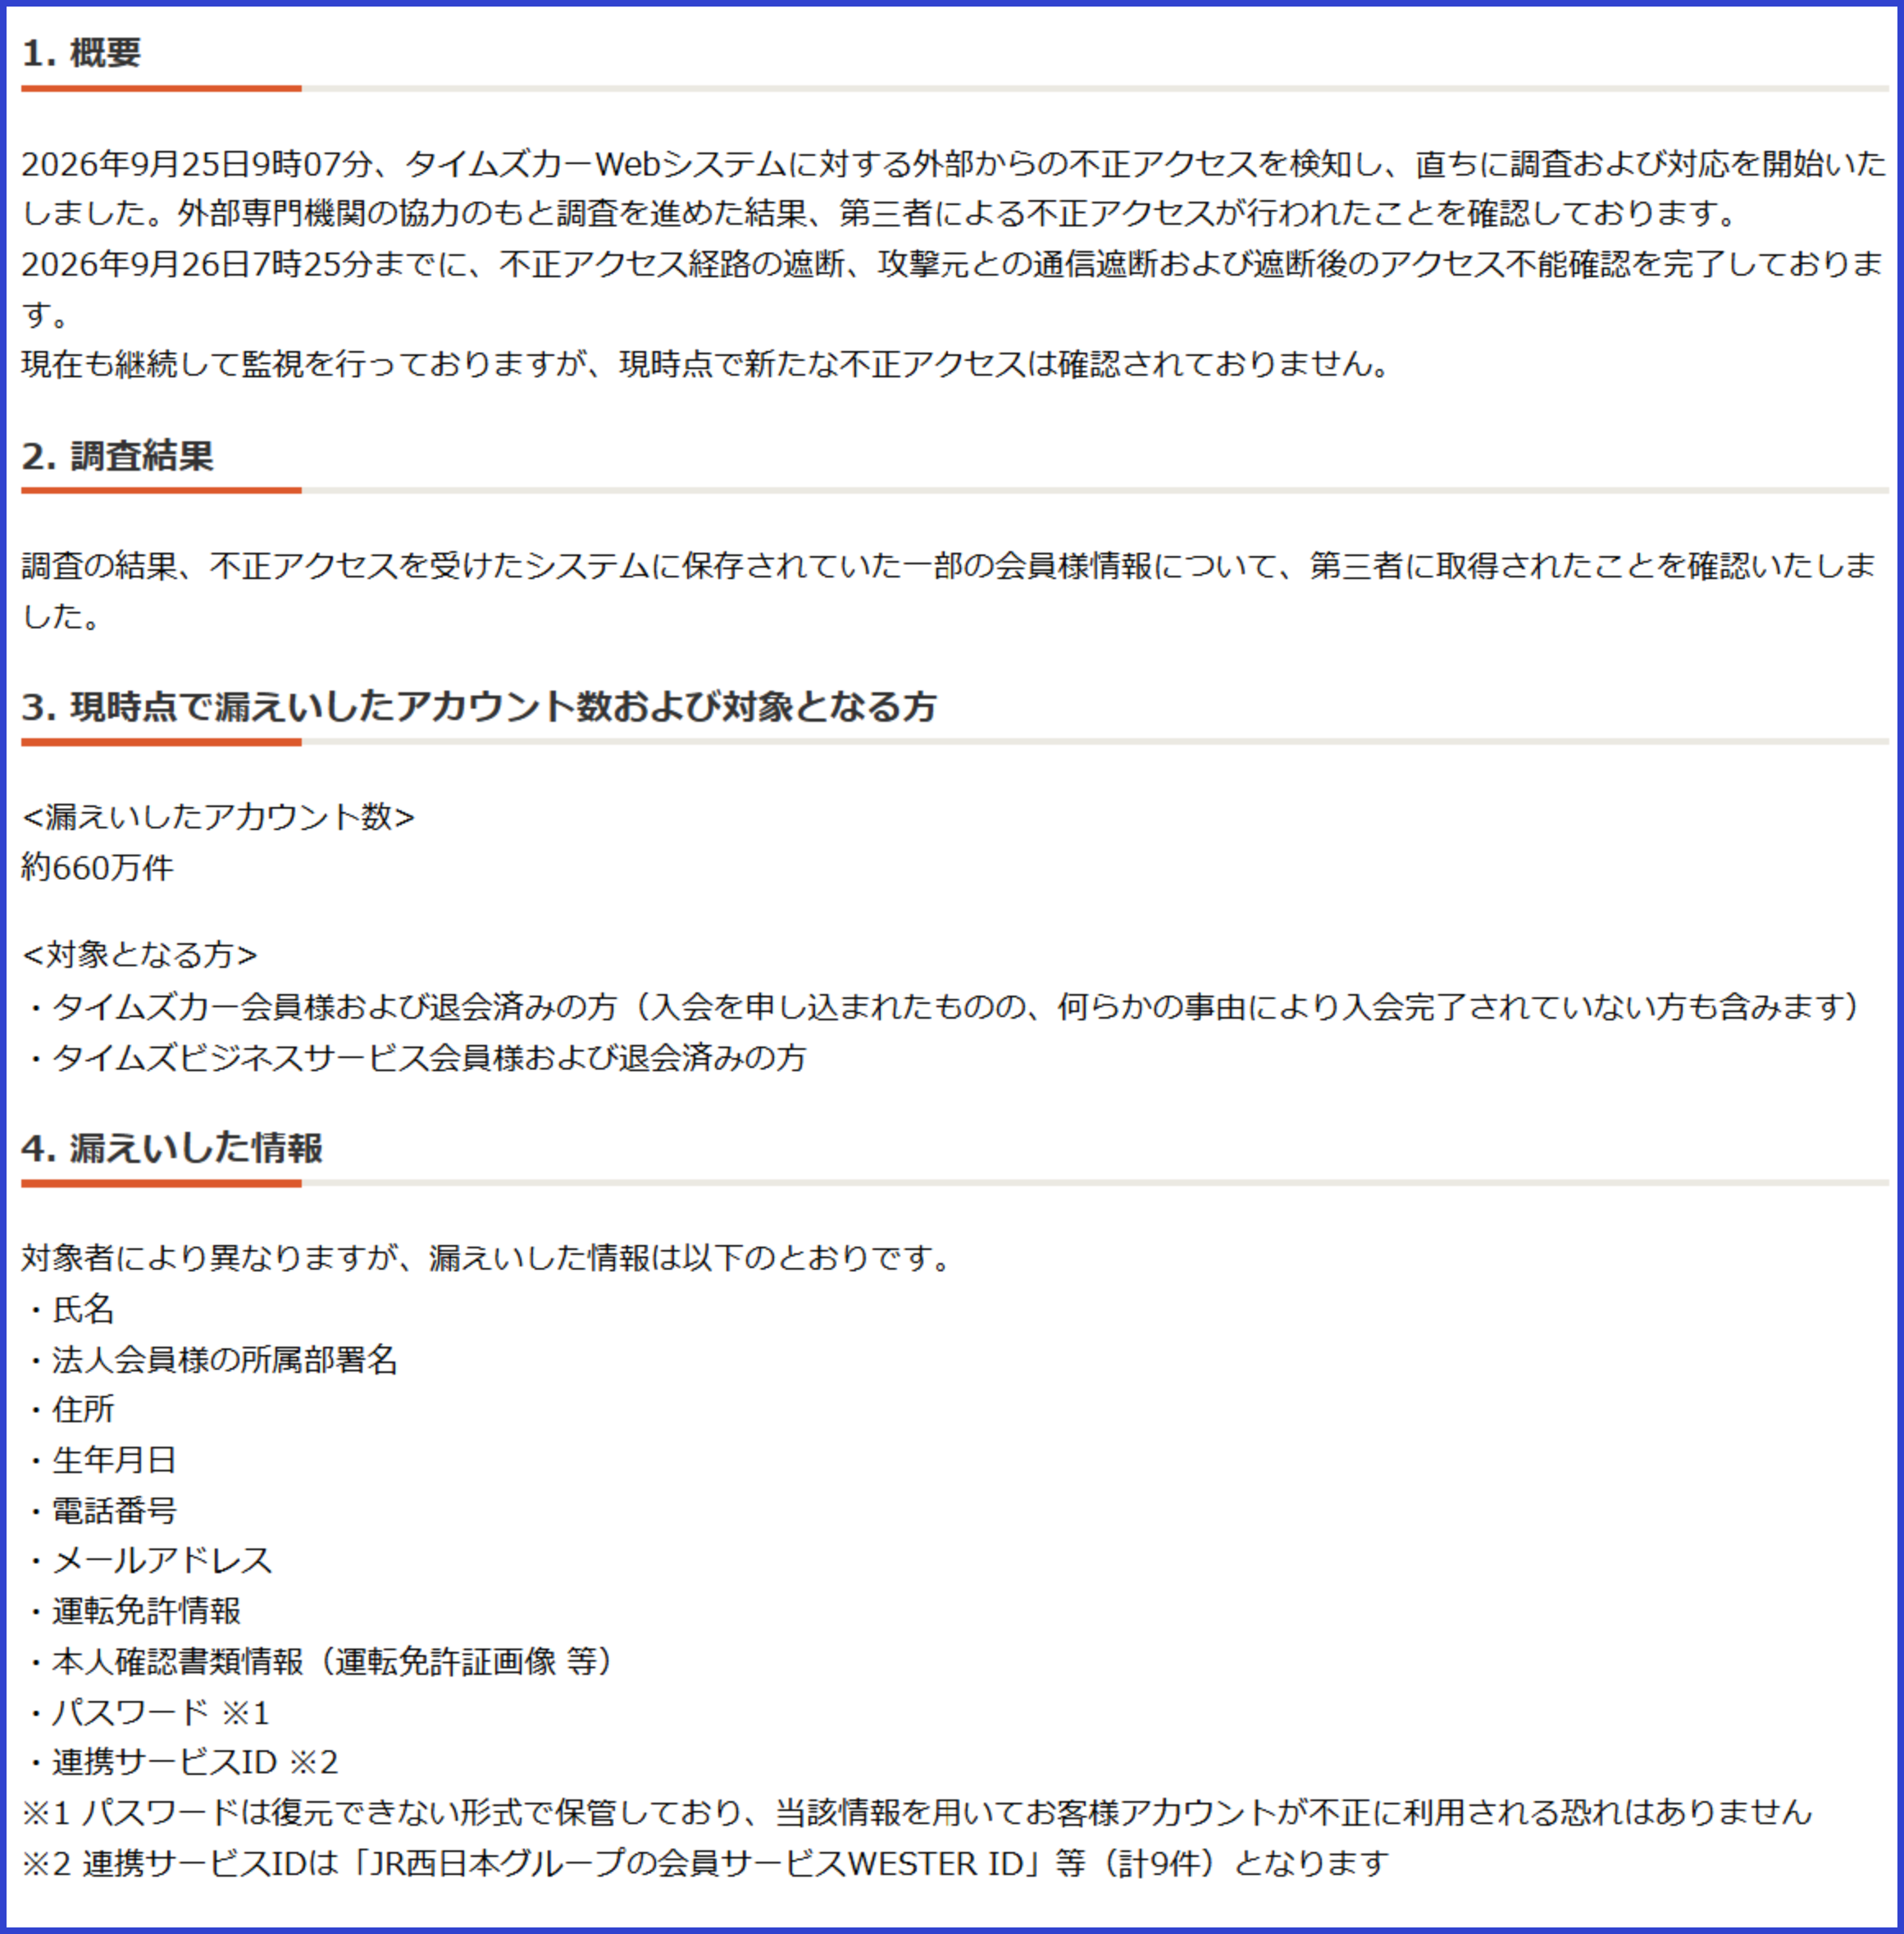
事例1つ目は、大手カーシェアリングサービス「タイムズカー」において、Webサイトへの不正アクセスにより会員の個人情報が漏洩した可能性がある事件です。
本事件は、同社が運営するシステムにおいて、外部からの不正アクセスを受けたことが原因です。
漏洩した情報の一部は、以下の内容になります。
- 氏名
- 住所
- 生年月日
- メールアドレス
- 運転免許証情報
本事件では、銀行口座の開設やクレジットカードの作成など公的な身分証として使用可能な運転免許証が流出したことで大きな話題を生みました。
このような本人確認書類や詳細な個人情報が悪用されると、別のサービスでの「なりすまし登録」や「不正決済」、巧妙なフィッシング詐欺といった深刻な二次被害に直結します。
会員サイトや予約システムを運営する企業は、機密性の高いデータを扱うシステムのセキュリティを厳格に点検し、不審なログインやアクセスをいち早く検知して遮断する体制を整えることが不可欠です。
【事例2】受付管理システムへの不正アクセスによる個人情報流出懸念
※引用:日本経済新聞
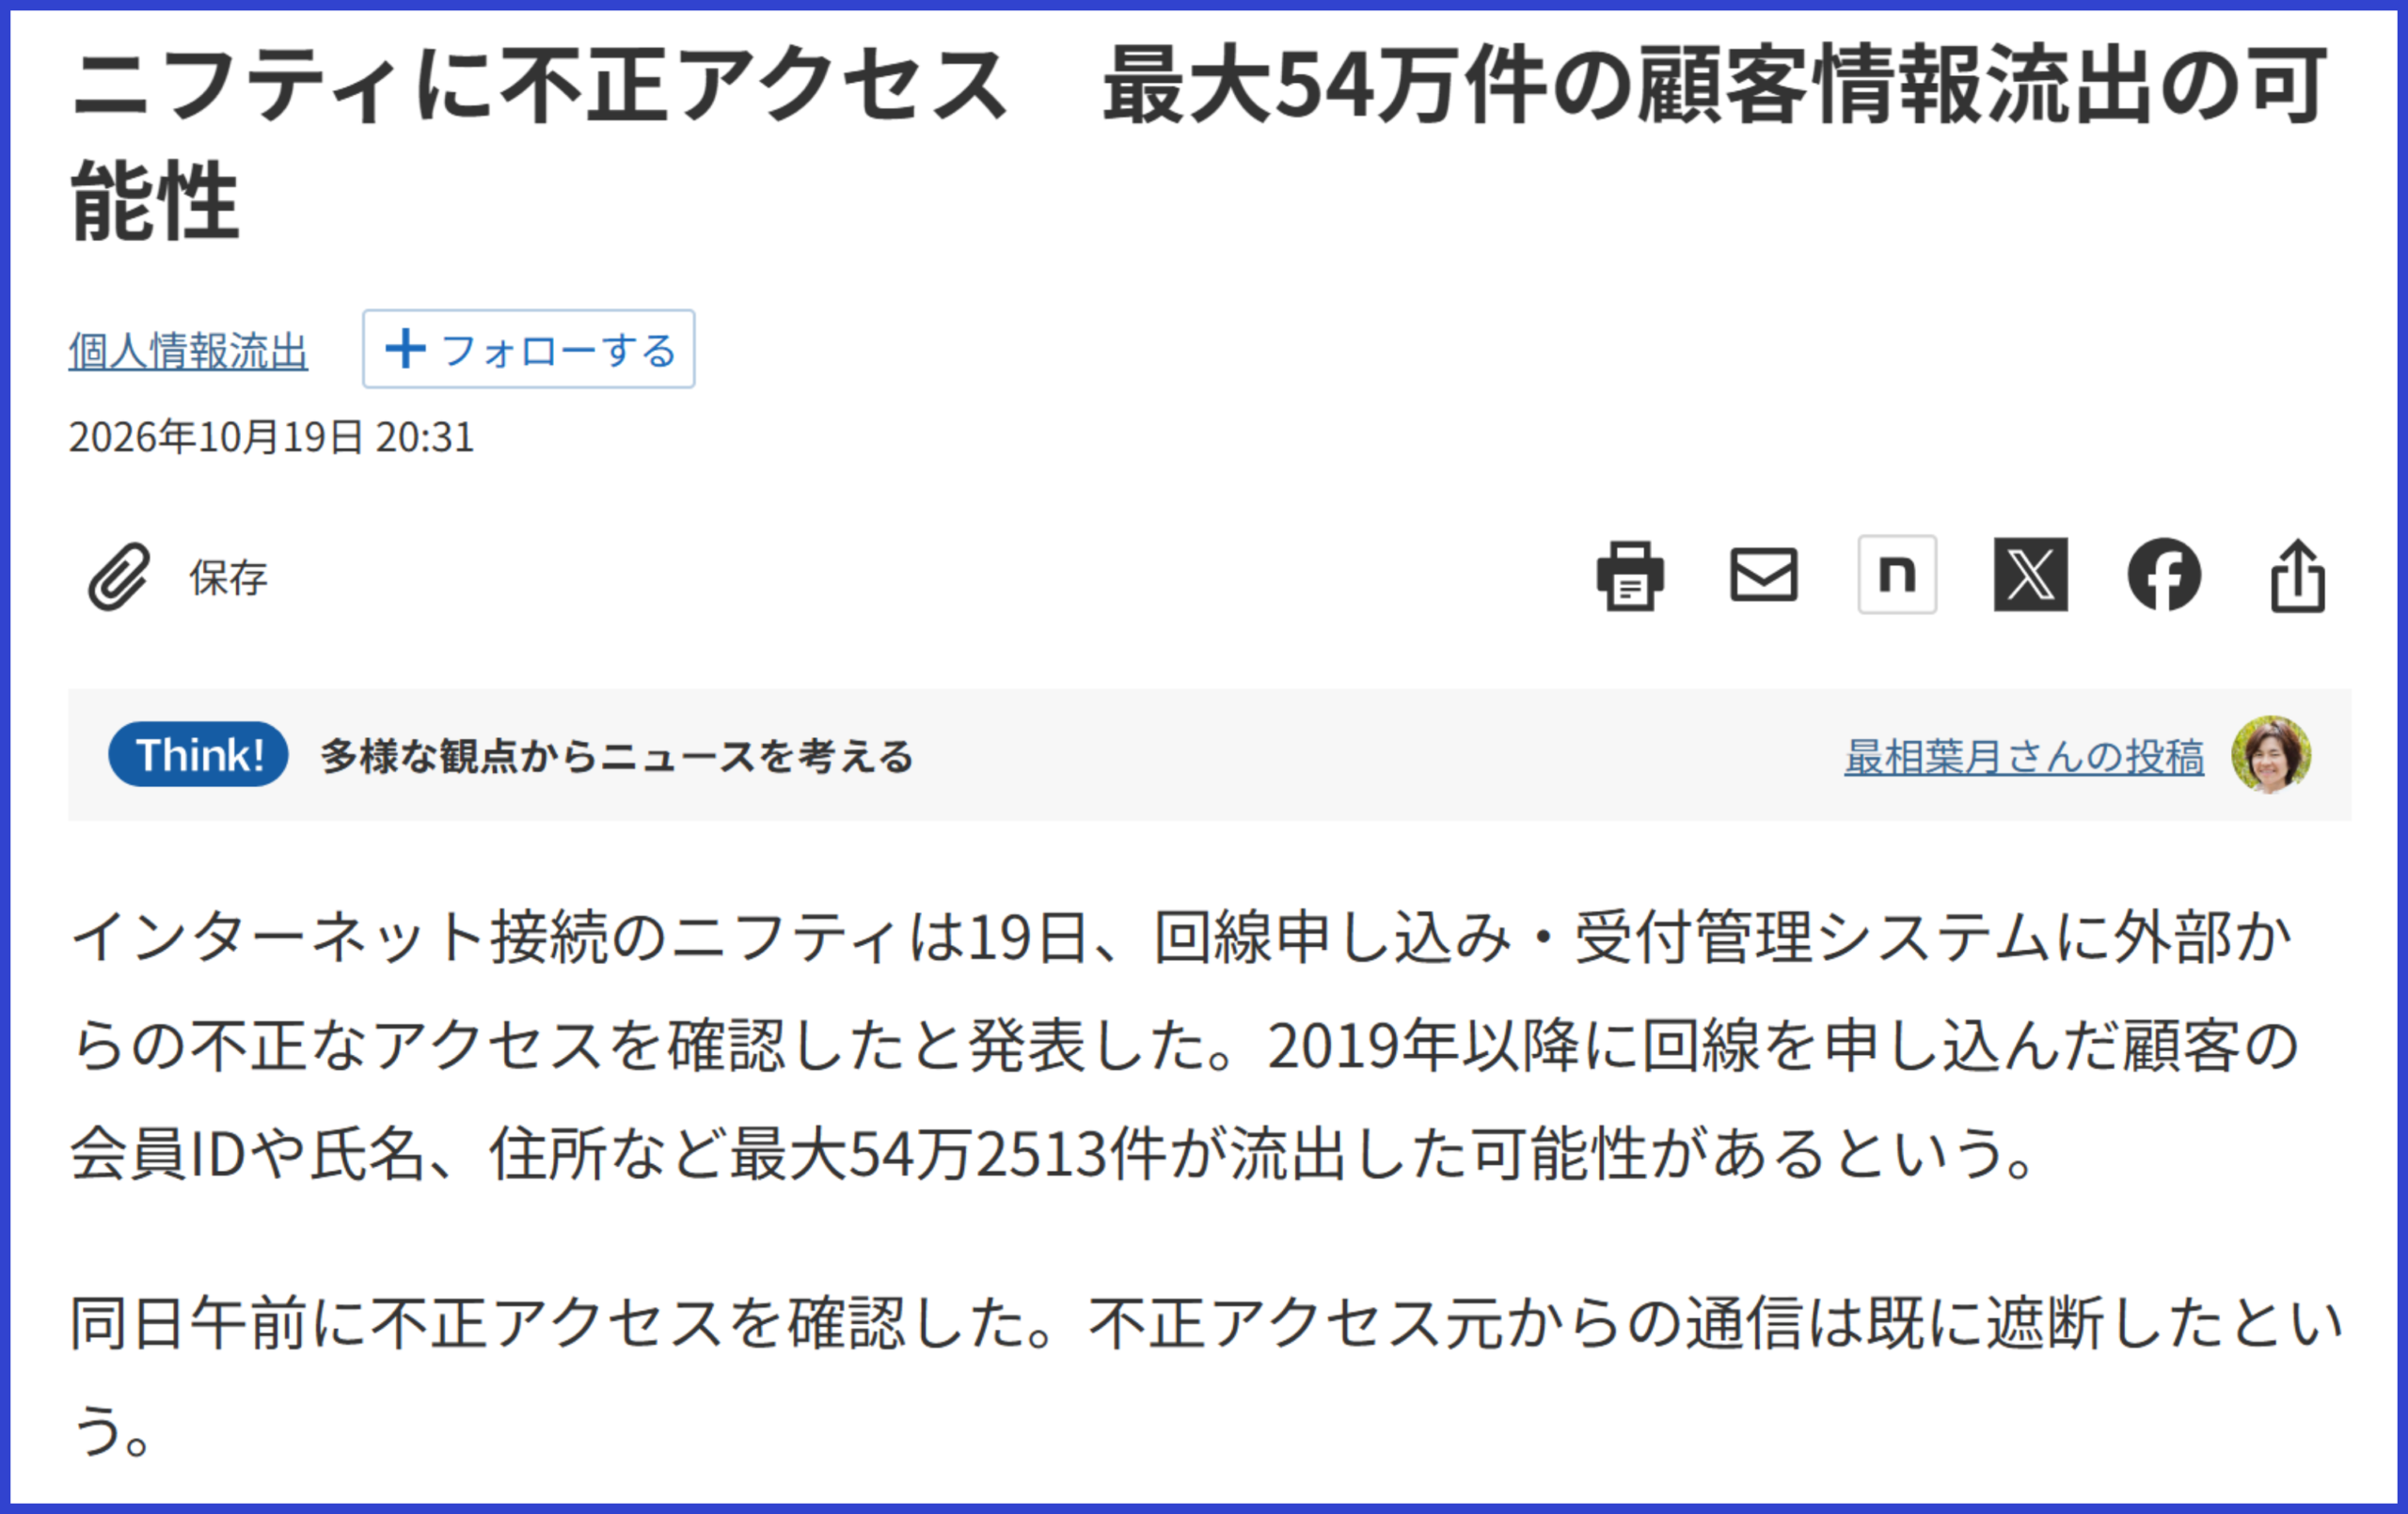
事例2つ目は、インターネット接続サービスの「ニフティ」において、外部からの不正アクセスにより最大54万2513件の顧客情報が漏洩した可能性がある事件です。
回線申し込みシステムへの不正アクセスにより、会員IDや氏名・住所などの個人情報が流出しました。
決済情報の漏洩がなくとも、顧客をフィッシング詐欺やなりすましの危険にさらす重大な事態です。
顧客情報を預かる企業として、不正アクセスを未然に防ぐ強固なセキュリティ基盤づくりが不可欠です。
【事例3】証券会社における業務委託先への不正アクセスによる情報漏洩事件
※引用:日本経済新聞
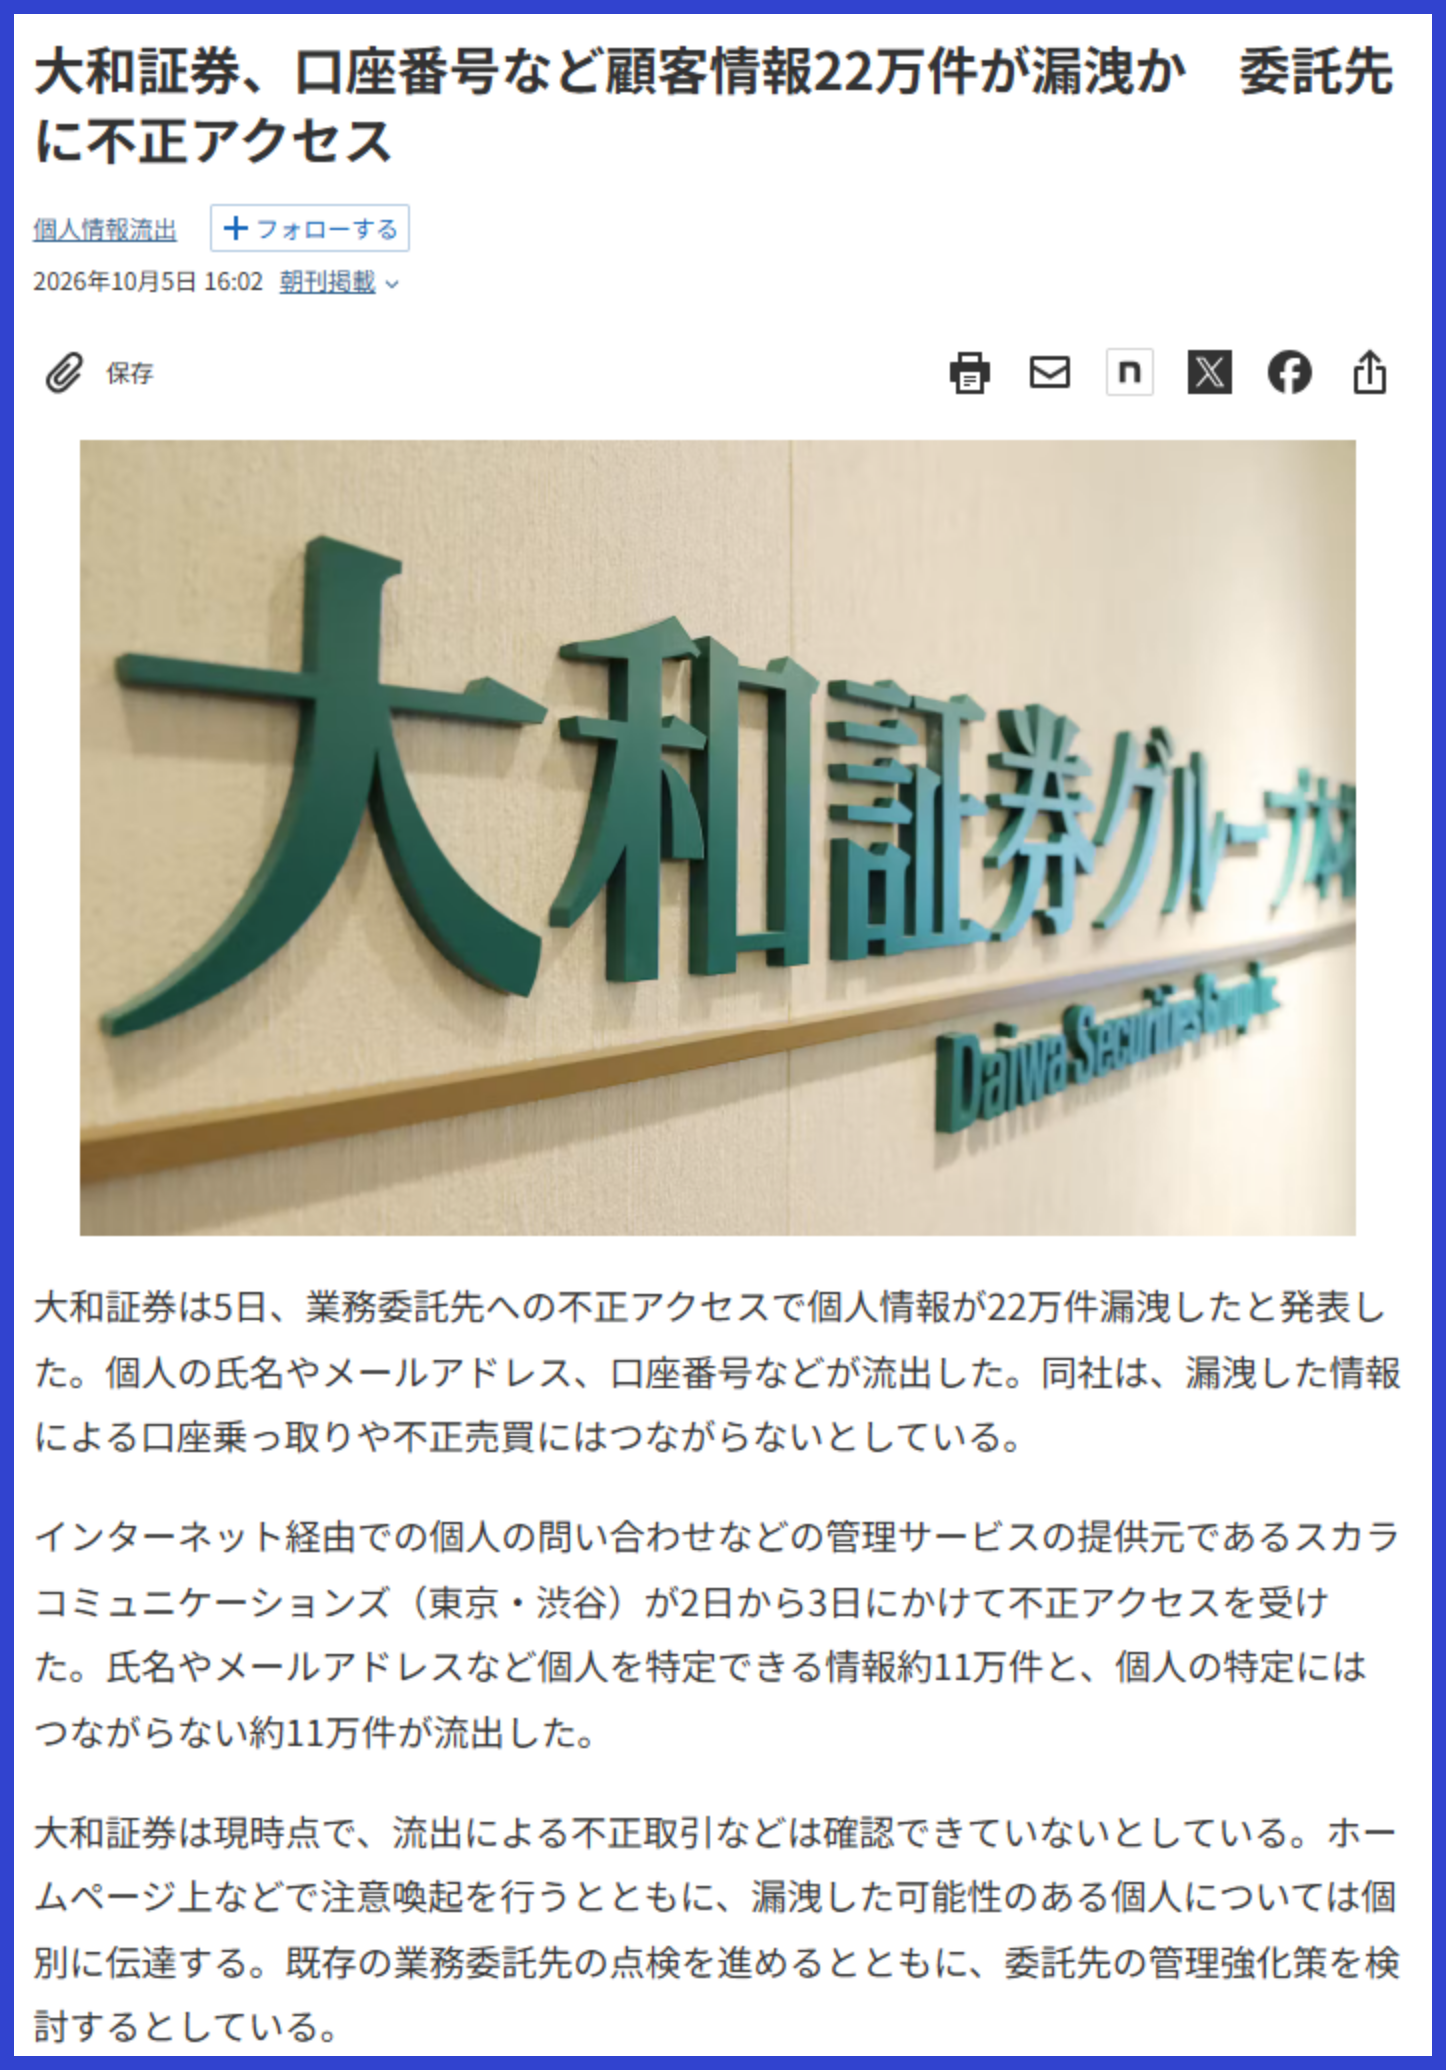
事例3つ目は、大和証券において業務委託先への不正アクセスにより22万件の顧客情報が漏洩した事件です。
本事件は、インターネット経由での問い合わせなどを管理するサービスの提供元である業務委託先がサイバー攻撃を受けたことが原因です。
自社のシステムではなく業務委託先経由で、顧客の氏名やメールアドレス、口座情報が流出する事例となりました。
このような関連企業を踏み台にする情報漏洩を防ぐため、企業は自社の対策だけでなく、既存の業務委託先のセキュリティ体制を厳格に点検し、委託先の管理強化策を徹底することが必要です。
企業のサイバー攻撃対策については、以下の記事で詳しく解説していますので、ぜひ参考にしてください。
また、近年不正アクセスによる個人情報が増加しています。
以下の記事では、個人情報漏洩事件・被害事例ニュースについてまとめていますので、興味のある方はぜひご覧ください。

不正アクセスにより企業が被るリスクとは?
ここからは、不正アクセス被害が起こった時に企業が被るリスクについて紹介していきます。
企業が被るリスクは主に以下の4つです。
- 機密情報の漏洩で同業他社に悪用される
- 情報が改ざんされる
- 顧客情報の漏洩で対応に追われる
- 信用を失い売上が落ちる
機密情報が漏洩することで、開発中の製品の設計図や企画書などが盗まれれば、同業他社に悪用されるリスクが高まります。
さらに、顧客情報が漏洩することで、その顧客が詐欺被害に遭う可能性もあり企業への信頼を失うことに繋がります。
他にも不正アクセスにより企業が運用するサイトへの侵入を許してしまえば、情報を改ざんされたり取引先や関連会社への攻撃の踏み台とされることもあります。
そうなると、顧客だけではなく取引先や関連会社からの信頼も失うことになり、売上も落ちることになるでしょう。
不正アクセスが起こった時の対処法
不正アクセスが起こった時は、企業は早急に以下の対処法を行ってください。
- サーバーを物理的に遮断する
- 不正アクセスによる被害の証拠を保管する
- 事態の概要をまとめる
- 関係機関へ報告する
- 公式サイトで報告する
まず早急に取り組むべきことは、被害拡大防止のためにシステムを隔離することです。
不正アクセスが起こった時は、二次被害を招かないためにも早急な対応が求められます。
不正アクセスが起こった時の対処法については、以下の記事で詳しく解説していますので本記事と併せて参考にしてください。
\不正発覚した時に企業としてどう対応しますか?/

不正アクセスに関してよくある4つの質問と回答
不正アクセスの被害に遭わないために、情報を集めている方も多いのではないでしょうか?
そこで、不正アクセスに関してよくある質問を以下にまとめました。
- 【質問1】不正アクセスを禁止する法律はないの?
- 【質問2】不正アクセスの被害を受けていないか調べる方法は?
- 【質問3】不正アクセスを検知して未然に防ぐことはできる?
- 【質問4】不正アクセスを起こさないために、社内で徹底・共有すべきこととは?
【質問1】不正アクセスを禁止する法律はないの?
不正アクセスを禁止する法律は、2000年に施行されました。(※参照:国民のためのサイバーセキュリティ)
この法律では、他人のユーザーIDやパスワードを無断で使用したり、他人に公開したりする行為を禁止しています。
さらに、ホームページの改ざんやシステムの破壊行為も処罰の対象になります。
処罰については以下のようになります。
- 不正アクセス行為そのもの:3年以下の拘禁刑または100万円以下の罰金
- ログイン情報の不正取得・保管・提供やフィッシング行為:1年以下の拘禁刑または50万円以下の罰金
- ホームページの改ざんやシステムの破壊行為:5年以下の拘禁刑または100万円以下の罰金
不正アクセスを禁止する「不正アクセス禁止法」について、以下の記事で詳しく解説していますのでぜひ参考にしてみてください。

【質問2】不正アクセスの被害を受けていないか調べる方法は?
不正アクセスの被害を受けていないか調べたい場合は、以下の5つの場所に不審な点がないか確認しましょう。
- ソフトウェアの使用履歴
- 盗まれた情報をまとめたファイル
- 電子メールの送受信履歴
- アクセス履歴
- セキュリティログ
これらの場所に不審な点がある場合、不正アクセスの被害が発生するリスクが高くなります。
また、不正アクセスの被害状況を一つずつ目視で確認するのは、時間と手間がかかります。
そのため、不正アクセスやログインを検知するシステムの導入も一つの選択肢です。
以下の記事では、不正ログインの調べ方について詳しく解説していますので、ぜひ本記事とあわせてご覧ください。
【質問3】不正アクセスを検知して未然に防ぐことはできる?
不正アクセスを検知して未然に防ぐことはできます。
不正検知システムを導入すれば、事前に不正アクセスを検知でき、なりすましによる不正注文を防げる確率も高くなるでしょう。
国内導入数No.1の不正検知システムについて、以下の記事で詳しく解説していますのでご一読ください。
1万円で2週間のトライアル利用も受付中!
O-PLUXのトライアルはこちら
【質問4】不正アクセスを起こさないために、社内で徹底・共有すべきこととは?
ツールの導入だけが、不正アクセスを防ぐ方法ではありません。
まずは、社内で不正アクセスを起こさないために行動してみましょう。
具体的な対策は4つあります。
- 情報資産やIT資産の管理を徹底する
- 政府官公庁などから出ているセキュリティガイドラインを参考にする
- 不正アクセスが起きた場合の対処法などを決めておく
- 社内でのセキュリティ教育を進める
不正アクセスの原因は、不正者が狙うシステムの脆弱性にあります。
ただ、セキュリティ対策について詳しく知っている方は数少なく、まずはセキュリティの仕組みから理解しないといけません。
「これからセキュリティ対策をしていきたい」「そもそも仕組みはどうなっているの?」などとお考えの方向けに、漫画で分かりやすくまとめたセキュリティ対策の資料を用意しています。
以下の資料を活用し、自社のセキュリティ対策向上へ動いてみましょう。
まとめ
本記事では不正アクセスについて詳しく解説してきました。
不正アクセスが起こると機密情報や顧客情報、クレジットカード情報、個人情報の漏洩が発生し、顧客や取引先からの信用を失い、売り上げの減少に繋がってしまいます。
そこで不正アクセスの手口と対策について7つ解説しました。
- A2B(App-to-Backend)攻撃
- システムの脆弱性を狙う
- ウイルスを利用する
- 第三者になりすます
- フィッシング詐欺
- サプライチェーン攻撃
- 中間者攻撃
不正アクセスの手口は生成AIの発達に伴い年々巧妙化しており、ECサイトを運営する事業者にとって無視できない問題です。
近年、連日のように個人情報漏洩についてニュースに取り上げられており、EC事業者はID・PWが漏洩しても自社サイトにログインさせないセキュリティ対策も求められています。
そこで当サイトを運営しているCaccoが開発・提供している不正検知サービス「O-PLUX」であれば、正しいID・パスワードであっても本人によるものか、不正アクセスなのかをリアルタイムに検知することが可能です。
まずは以下のバナーからO-PLUXの詳細資料をご覧いただき、手遅れになる前に、大切な顧客と企業の信用を守る強固なセキュリティ対策を今すぐ始めましょう。
1万円で2週間のトライアル利用も受付中!
O-PLUXのトライアルはこちら


