

「不正アクセスの被害に遭い、情報漏洩が発生してしまった」
「情報漏洩が発生した時に備えて、今のうちに対応内容を知りたい」
このように悩んでいる方もいるのではないでしょうか。
2026年9月頃から相次いで企業が不正アクセスの被害に遭っており、個人情報漏洩が発生しています。
不正アクセスの被害に遭うと、情報漏洩や顧客からの信用を失うリスクがあります。
また、流出した個人情報を悪用されてECサイトでクレジットカードを不正使用されると、事業者側にチャージバックのリスクが発生するものです。
本記事では、不正アクセスにより情報漏洩が発生した場合の対応についてご紹介します。
・情報漏洩が発生した時の対応手順
・情報漏洩が発生した後の対応
・情報漏洩を防ぐ方法
不正アクセスによる情報漏洩の流出が発生した時の対応内容について詳しく知りたい方は、ぜひご一読ください。
\不正発覚した時に企業としてどう対応しますか?/

目次
不正アクセスで情報漏洩が発生した時に対応すべき5つのこと
不正アクセスによる個人情報が漏洩したときの対応手順をご紹介します。
- 【手順1】システムを隔離
- 【手順2】不正アクセスの証拠を保管
- 【手順3】事実関係の整理
- 【手順4】関係機関に相談
- 【手順5】自社HPにて報告
不正アクセスが発生した場合は、システムを隔離して情報流出の拡大を防ぐことが大切です。
アクセスログを保管して警察に相談する、といった対処も求められます。
どういうことか、以下で詳しく解説していきます。
【手順1】システムを隔離
不正アクセスの発生を確認した場合は、すぐにシステムを隔離しましょう。
なぜなら、侵入された機器(サイト)をインターネットに接続した状態のままにすると、再び不正アクセスされる可能性が高いからです。
また、情報流出が確認された場合は、以下の措置も行いましょう。
- クレジットカード情報が流出した場合は、カード会社へ連絡する
- アカウント情報が流出した場合は、パスワードやアカウントの再発行といった措置をとる
システムを隔離できたら、次は不正アクセスの証拠を保管しましょう。
【手順2】不正アクセスの証拠を保管
不正アクセスが発生したら、証拠を保管することが大切です。
侵入を受けた機器にはアクセスログなど、不正アクセスの痕跡が残されています。
アクセスログは一定期間が経過すると削除されるケースが多いため、不正アクセスを確認した場合は該当機器のアクセスログを保管しましょう。
不正アクセスの痕跡をたどれば、どのような情報が流出したのか判定しやすいです。
【手順3】事実関係の整理
システムの隔離と証拠の保管が終わったら、事実関係の整理を行いましょう。
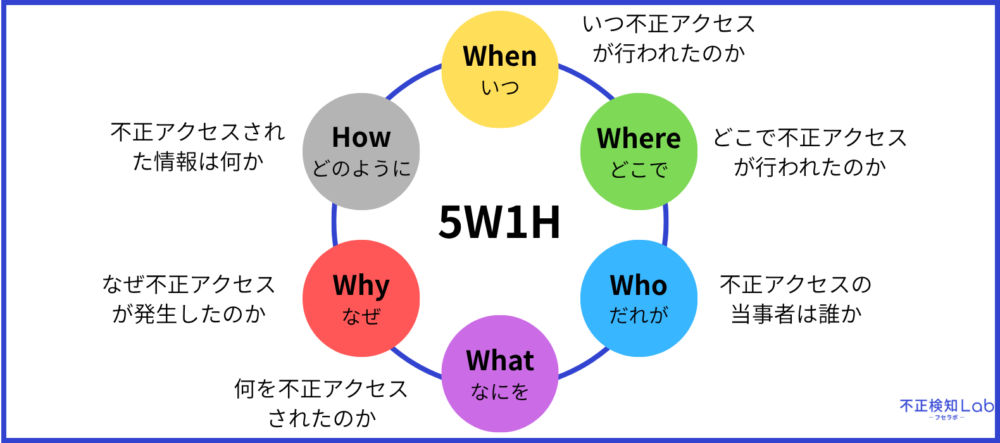
5W1H形式で情報を整理すると、不正アクセスの全容を把握しやすいです。
- (Who)不正アクセスの当事者は誰か
- (What)何を不正アクセスされたのか
- (When)いつ不正アクセスが行われたのか
- (Where)どこで不正アクセスが行われたのか
- (Why)なぜ不正アクセスが発生したのか
- (How)不正アクセスされた情報は何か
事実関係の整理ができたら、次は関係機関への相談を行います。
【手順4】関係機関に相談
不正アクセスを受けた場合、最寄りの警察署やサイバー犯罪相談窓口など、関係機関に相談しましょう。
外部からの侵入などによって情報漏洩が発生した場合、不正アクセス禁止法違反被疑事件となる可能性があります。
不正アクセスによる情報流出が発生したら、業種別の監督官庁に対して報告を行う必要があるため、以下の2つは必ず行いましょう。
- 警察への相談
- 監督官庁への報告
警察では、「サイバー犯罪に係る電話相談窓口」や「都道府県警察本部のサイバー犯罪相談窓口」といった専門の対応窓口を設けています。
なお、不正アクセスが発生した場合の報告先については、以下の記事でも詳しく解説しておりますので参考にしてください。
【手順5】自社HPで報告
最後に、自社で管理している個人情報などが流出してしまった場合、流出した可能性がある場合は自社のHPでも報告しましょう。
これは令和4年4月1日から個人情報保護委員会で義務化されています。


引用:個人情報保護員会
また、情報流出してしまった個人の方への通知も義務化されているので、メールや郵便などですぐに通知しましょう。
以下の資料でも不正アクセス・情報漏洩被害後の対応をまとめています。
ぜひ自社で1つ保存しておきましょう。
\不正発覚した時に企業としてどう対応しますか?/
ここまで、不正アクセスを確認したときにすぐ行うべきことをご紹介しました。
しかし、これだけでは再発防止の対策ができておらず、対応としては不十分です。
そこで次は、不正アクセスへの緊急対応が終わった後にやるべきことについてご紹介します。
不正アクセスによる情報漏洩が発生した後の対応3つ
ここからは、不正アクセスへの緊急対応が終わったあとに実施すべきことをご紹介します。
二次被害の防止や関係機関への連絡が完了したら対応すべきこととして、以下の3つが挙げられます。
- 対策室の設置
- 被害全容の把握
- 再発防止策の実施
情報漏洩が発生した場合は、対策室を設置して再発防止策を作成・運用する、といったことが重要です。
どういうことか、詳しく解説します。
【対応1】対策室の設置
不正アクセスの被害状況を把握したり再発防止案を考えたりするため、対策室の設置を行いましょう。
ITに関するリテラシーが比較的高いため、システム部門やサポート部門のメンバーが対策室に加わるケースが一般的です。
不正アクセスを受ける前の段階であれば、上層部を巻き込んで体制を強化することもおすすめです。
通常業務に加えて対策室の業務が重なると、メンバーへの負担が大きくなります。
業務に支障がでないよう、メンバーの増員や仕事内容の取捨選択など、無理なく仕事が回る体制にすることをおすすめします。
【対応2】被害全容の把握
対策室の設置が完了したら、不正アクセスによる被害の全容把握を行いましょう。
以下の2つが、被害の拡大を防ぐためには大切です。
- 事実関係の整理
- 二次被害の防止策を検討
二次被害とは、流出した個人情報が悪用されることです。
たとえばアカウントへの不正アクセスや、クレジットカード情報の不正利用が挙げられます。
二次被害を防ぐには、以下の方法があります。
- 情報流出が疑われるアカウントへのアクセス制限
- クレジットカード会社へ連絡し、カードの利用停止を通知
上記の例を参考にしつつ、発生した被害内容や状況に応じて柔軟に対応しましょう。
【対応3】再発防止策の実施
不正アクセスによる被害への対応が完了したら、次は再発防止策を作成して実施・運用しましょう。
再発防止策の作成・実施は、主に対策室のメンバーによって、「なぜ不正アクセスが発生したのか」の事実関係をもとに予防策を検討します。
また、再発防止策を実施するときは、継続して運用しやすいかどうかもポイントになります。
再発防止策を運用する場合は、不正検知サービスを新たに導入するなど、できるだけ手間のかからない方法を考える必要があります。
不正検知サービスについては、『不正アクセスによる情報漏洩を防ぐなら「不正検知サービス」の導入がおすすめ』で詳しく解説しています。

自社の不正アクセス状況が分かるトライアル利用受付中!
O-PLUXの資料DLはこちら
次章では、そもそも不正アクセスの被害に遭わないためにできることをご紹介します。
不正アクセスによる情報漏洩を防ぐにはどうすれば良い?
「不正アクセスによる情報漏洩を未然に防ぎたい」
「情報漏洩を防ぐにはどのような方法があるのだろう」
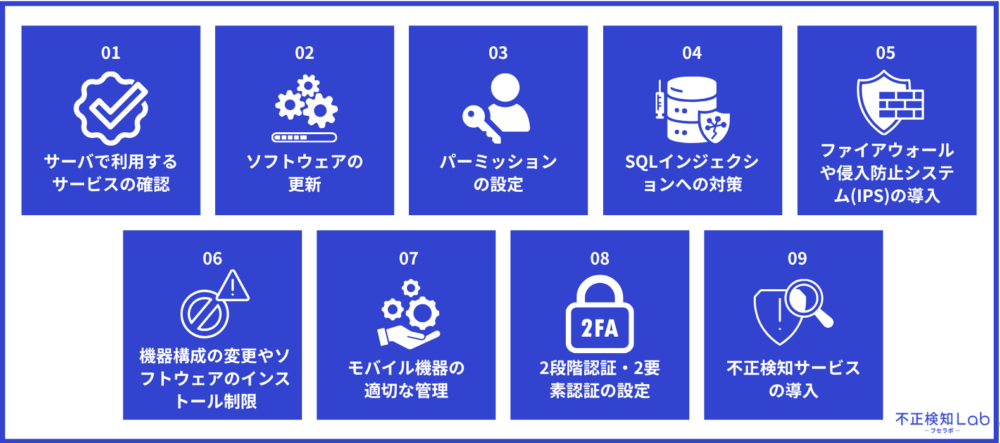
このような悩みを抱えている方に向けて、不正アクセスによる情報漏洩を防ぐ手段を9つです。
- サーバで利用するサービスの確認
- ソフトウェアの更新
- パーミッション(ディレクトリやファイルへのアクセス権限)の設定
- SQLインジェクションへの対策
- ファイアウォールや侵入防止システム(IPS)の導入
- 機器構成の変更やソフトウェアのインストール制限
- モバイル機器の適切な管理
- 2段階認証・2要素認証の設定
- 不正検知サービスの導入
詳しくは、以下の記事でも解説しておりますので参考にしてください。

不正アクセスによる情報漏洩を防ぐ手段は多くありますが、その中でも特におすすめなのが「不正検知サービスの導入」です。
具体的にどのようなメリットがあるのか、詳しく解説します。
不正アクセス・情報漏洩後の二次被害を防ぐなら「不正検知サービス」の導入がおすすめ
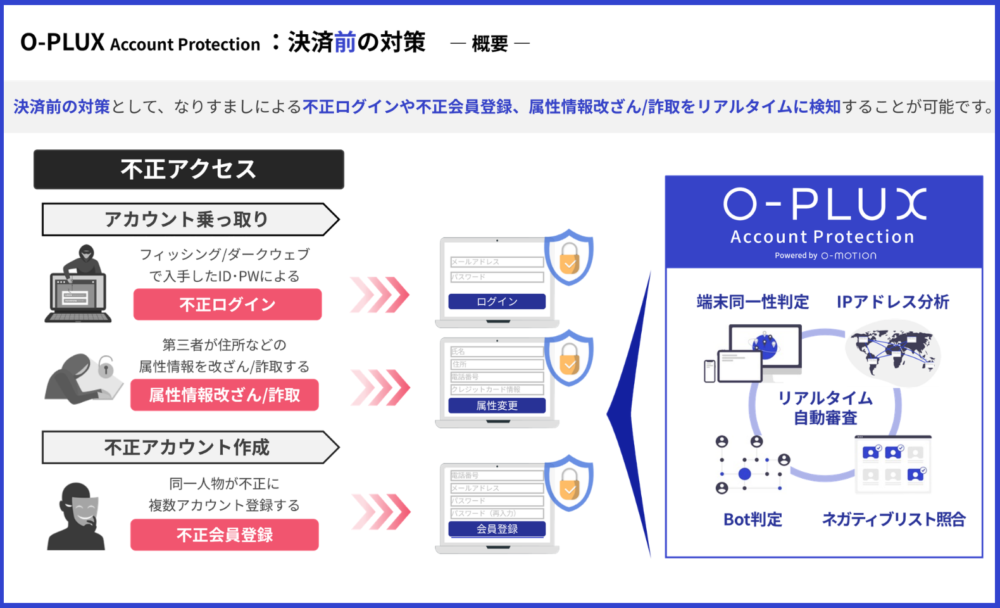
不正アクセスによる情報漏洩発生後、なりすましによる不正ログイン・アカウント乗っ取りを防ぐなら、不正検知サービスの導入がおすすめです。
不正検知サービスを導入すると、不正なログインを通知したりブロックしたりできるため、窃取したID・パスワードなどを悪用したなりすまし防止に役立ちます。
特におすすめなのが、当サイトを運営するCaccoが開発・提供する不正検知サービス「O-PLUX(オープラックス)」です。
「O-PLUX」は、「端末同一性判定」「IPアドレス分析」「Bot判定」「ネガティブリスト照合」などを使って、リアルタイムに自動で審査を行います。
※参考:Cacco Inc.
国内導入No.1・累計12万サイト以上の導入実績がある「O-PLUX」は、どのサービスよりも多くのネガティブリストを持っており、最新の不正手口にも素早く対応可能です。
また、怪しいアクセスに対してのみ認証を行うため、ユーザーの利便性を損なうこともありません。

※参考:Cacco Inc.
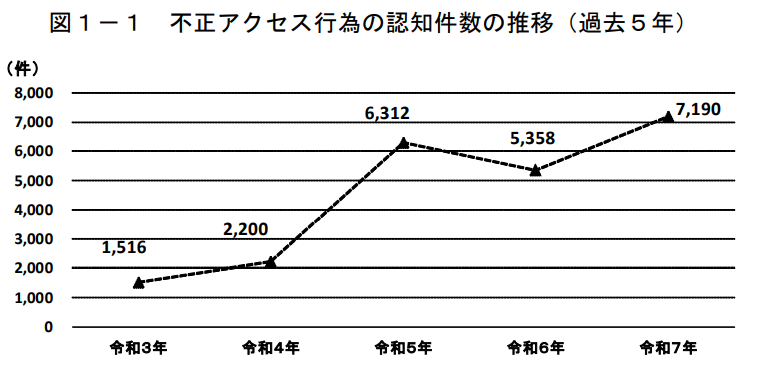
近年、企業を狙った不正アクセス被害が相次いでおり、それに伴いパスワード情報やカード情報など、利用者の個人情報がすごい勢いで流出しています。
※引用:警察庁
不正アクセスやサイバー攻撃の手口は、AIの進化とともに巧妙化しており、WAFまでも突破されてしまうケースも増えています。
そこで大事なのは、情報漏洩が起こってしまった後の二次被害をどれだけ防ぐことができるかです。
不正アクセスで得たID・パスワードを使ったなりすまし不正ログインを防ぐためにも、不正検知サービス「O-PLUX」の導入をぜひご検討ください。
目先の不正アクセス対策ももちろん大事ですが、万が一自社で情報漏洩が発生した場合の二次被害対策もしっかりと強化していきましょう。
「O-PLUX」についてもっと詳しく話しを聞いてみたい方は、以下をクリックしてお気軽にお問い合わせください。
自社の不正アクセス状況が分かるトライアル利用受付中!
O-PLUXの資料DLはこちら
なお、不正アクセス対策がしっかりできていない場合に起こりうる個人情報漏洩で、企業が受けるリスクや罰則については、以下の記事で詳しく解説しておりますので興味がある方はお読みください。
まとめ:不正アクセスの発生時は迅速な対応が必要
本記事では、不正アクセスによる情報漏洩が発生した時の対応内容についてご紹介しました。
ここで、ご紹介した内容をまとめます。
▼不正アクセスが発生した場合の4つの手順
- システムを隔離
- 不正アクセスの証拠を保管
- 事実関係の整理
- 関係機関に相談
▼情報漏洩が発生した後の3つの対応
- 対策室の設置
- 被害全容の把握
- 再発防止策の実施(不正アクセスによる情報漏洩を防ぐなら不正検知サービスの導入がおすすめ)
不正アクセスが発生した場合、すぐにシステムの隔離や証拠の保管など、適切な対応が必要です。
警察への相談や監督官庁への報告も必ず行いましょう。
被害に遭った個人や法人への謝罪や再発防止策の作成・実施も重要です。
\不正発覚した時に企業としてどう対応しますか?/
不正アクセスの再発防止や予防を考えている方は、この機会に不正検知サービスの導入を検討してみませんか。
たとえば不正検知サービス「O-PLUX」なら、怪しいアクセスに対してブロックしたり二要素認証と管理者への通知メール発送を自動で行ったりできます。
「O-PLUX」を導入すると、不正アクセスへの予防を自動で行えるため、運用の手間を削減可能です。
「O-PLUX」について興味を持っていただいた方は、以下をクリックしてお気軽にお問い合わせください。
自社の不正アクセス状況が分かるトライアル利用受付中!
O-PLUXの資料DLはこちら


