「不正アクセスに遭って情報が漏洩したら、どうすればよいのだろう」
「情報漏洩を報告するときに、どのような内容が必要か知りたい」
このように悩んでいる方も多いのではないでしょうか。
2026年9月頃から、不正アクセスによる情報漏洩が相次いで発生しています。
企業が情報漏洩を起こした際、個人情報保護法に基づき、関係機関や被害者本人への報告が義務化されています。
この記事では、
- 不正アクセスによる情報漏洩、企業・組織の「報告義務化」へ
- その他の不正アクセス発生時の5つの報告(通報)先
- 企業・組織が不正アクセスの報告をしない・遅れた場合のリスク3つ
などを解説していきます。
必要な報告をしない、または遅れてしまった場合は罰則を受ける恐れもありますので、万が一の事態に備えて、正しい知識を身に着けておきましょう。
なお、実際に不正アクセスに遭ってしまい「すぐにでも対応方法を知りたい!」という方は、以下の資料を無料ダウンロードしてご覧ください。
\不正発覚した時に企業としてどう対応しますか?/

目次
不正アクセスによる情報漏洩、企業・組織の「報告義務化」へ
2022年4月1日から改正後の個人情報保護法が施行され、不正アクセスによる情報漏洩が発生した場合、「個人情報保護委員会」と「個人情報が漏洩した被害者本人」への報告が義務づけられました。
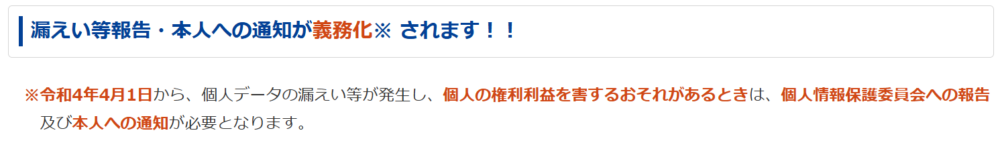
※引用:個人情報保護委員会
改正された新法では、次のような事態に該当する場合に報告が必要です。
■個人情報保護委員会への報告が必要になる事態
| 事態 | 詳細 |
|---|---|
| 1.要配慮個人情報が含まれる事態 | 従業員の個人情報が含まれる場合
例:健康診断の結果、病歴、人種、社会的身分など |
| 2.財産的被害が生じる恐れがある事態 | ECサイトに保存された顧客のクレジットカード情報や、銀行口座情報などが漏洩した場合 |
| 3.不正の目的をもって行われた漏洩等が発生した事態 | 不正アクセスによって情報漏洩が発生した場合 |
| 4.1,000件(行政機関は100件)を超える漏洩等が発生した事態 | 大規模な情報漏洩が発生した場合 |
例えばECサイトに不正アクセスされ、顧客のクレジットカード情報が1,000件以上漏洩した場合は、上記の2~4に該当します。
報告が義務化されたことにより、法令違反に対する罰則も「罰金30万円以下」から「50万円以下」に強化されました。
次では、「個人情報保護委員会」と「個人情報が漏洩した被害者本人」への報告のやり方をご紹介します。
【報告先1】個人情報保護委員会
個人情報保護委員会への報告は、個人情報保護委員会のホームページから行います。
速報と確報の2回に分けて実施しましょう。
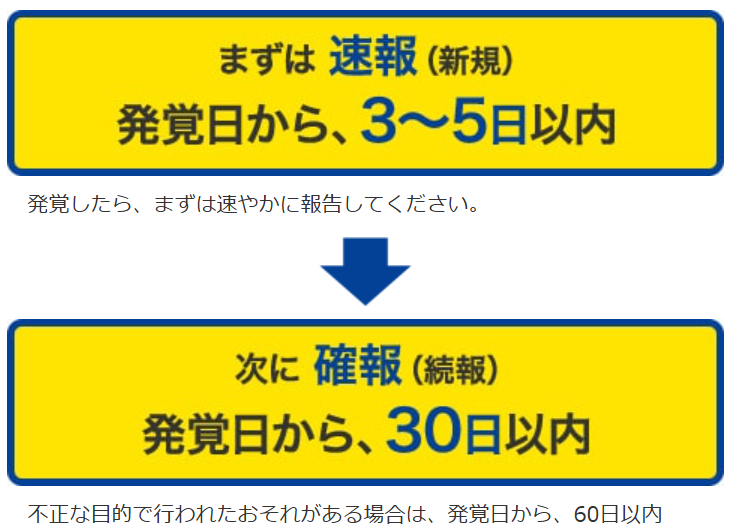
※引用:個人情報保護委員会
■個人情報保護委員会に報告する対象の事態と期日
| 項目 | 詳細 |
|---|---|
| 報告対象の事態 | 1.要配慮個人情報 2.財産的被害が発生するおそれがある場合 3.不正アクセス等故意によるもの 4.1,000人(行政機関は100人)を超える漏洩等 |
| 期日 | 速報:事態の発生の認識後、速やかに(おおむね3〜5日以内) 確報:30日以内(3の場合は60日以内) |
報告する際はホームページ内の「漏えい等報告フォーム」から、以下の手順で進めます。
・「問1 マイナンバーは含まれていますか。」に回答してフォームに進む
・「新規報告」または「続報」をクリック
・報告内容を入力する
■個人情報保護委員会へ報告する内容
| 項目 | 報告内容 |
|---|---|
| 報告者の概要 | 氏名、法人番号、住所、電話番号 など |
| 事態の概要 | 発生日、発覚日、事案の種類、発見者 など |
| 事実経過 | 不正アクセスが発生してからの経緯 |
| 漏洩した個人情報に係る人数 | 漏洩した情報の種類、人数 など |
| 発生原因 | 不正アクセス・不正利用・盗難・紛失・誤送付 など |
| 二次被害の有無 | 二次被害の有無とその内容 |
| 本人への対応状況 | 漏洩した被害者への対応状況 |
| 公表の実施状況 | ホームページにて公表・記者会見・資料配布 など |
| 再発防止策のための措置 | 実施した措置やこれからの対応 |
参考:個人情報保護委員会|特定個人情報の漏洩等事案が発生した場合の対応について
「発生原因」では、不正アクセスによって攻撃された箇所や攻撃手段も詳しく記載します。
例えば「ECサイトへのパスワードリスト型攻撃」などです。
報告の記載例は以下のページから確認できますので、参考にしてみてください。
【報告先2】個人情報が漏洩した被害者本人
個人情報が漏洩した被害者本人への報告は、原則として、「本人が確実に認識できる方法」で直接通知を行います。
そのため、「電子メール」「郵送(書面)」「電話・個別メッセージ」など、個別の直接連絡が基本です。
本人通知に記載すべき必須項目としては、
- 概要(何が起きたか)
- 漏洩した個人情報の項目
- 二次被害・影響のおそれ(どのようなリスクがあるか)
- 対応状況と再発防止策(企業としてどう対応したか)
- 問い合わせ先・相談窓口(本人からの問い合わせ対応)
が挙げられます。
通知のタイミングとしては、事態を把握し、被害対象者が特定・絞り込みでき次第、「可能な限り速やかに」通知するのが望ましいです。
なかにはセキュリティ知識に疎い方もおられるため、単にお詫びするだけでなく、「どのような詐欺やリスクに気をつけるべきか」「パスワード再設定が必要か」といった具体的な自衛手段を記載することが重要です。
なお、関係機関や被害者への報告が遅れた場合のリスクについては、『企業・組織が不正アクセスの報告をしない・遅れた場合のリスク3つ』で解説しています。
その他の不正アクセス発生時の5つの報告(通報)先
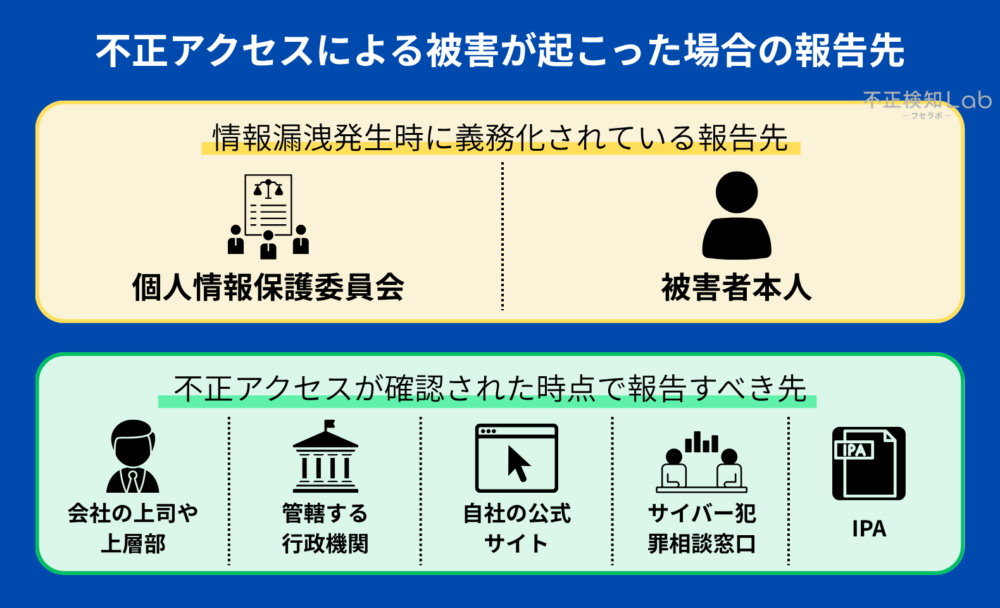
不正アクセスによる情報漏洩が発生した場合は、前章で紹介した「個人情報保護委員会」と「個人情報が漏洩した被害者本人」への報告が義務づけられています。
ただし、情報漏洩が発生していない場合でも不正アクセスが確認された時点で報告すべき先は以下の5つ挙げられます。
- 会社の上司や上層部
- 管轄する行政機関
- 自社の公式サイト
- サイバー犯罪相談窓口
- IPA(独立行政法人 情報処理推進機構)
なお「サイバー犯罪相談窓口」と「IPA」への報告は必須ではありません。
しかし、今後のサイバー犯罪の防止や技術を発展させるために、報告しておくことがおすすめです。
それでは、ひとつずつ解説します。
1. 会社の上司や上層部
不正アクセスの被害が発覚したら、ただちに上司や上層部など責任者に報告しましょう。
不正アクセスは企業や顧客、取引先にも関わる問題のため、個人の判断で動くことは危険です。
例えば以下のような異変があったときが、報告するタイミングです。
・不審なアクセスログや通信ログを検知したとき
・IDやパスワードが変更されているとき
・見覚えのないファイルやフォルダを見つけたとき
また日頃からセキュリティ教育や管理ルールを徹底しておき、問題発生時に社員が報告しやすい体制を構築しておくことが重要です。
2. 管轄する行政機関
特定業種の事業者は、まず管轄する行政機関に報告する必要があります。
行政機関に報告が必要なのは、主に次のような事業者です。
■行政機関に報告が必要な事業者の例
| 業種 | 報告先 |
|---|---|
| 電気通信業 | 総合通信局又は沖縄総合通信事務所 |
| 放送業 | |
| 警察共済組合 | 警察庁 |
| 郵便事業 | 総務省 |
参考:個人情報保護委員会|個人情報保護法に基づく権限の委任を行う業種等及び府省庁
例えば電気通信業の場合、本社を管轄する総合通信局に対し、電話またはメールで状況を連絡することになります。
報告先や報告内容の詳細は以下のサイトに掲載されていますので、事前に目を通しておきましょう。
参考:個人情報保護委員会|個人情報保護法に基づく権限の委任を行う業種等及び府省庁
3. 自社の公式サイト
顧客の個人情報を多く扱うサイトの場合、情報が漏洩した恐れがあることを公式サイトで報告・謝罪しましょう。
公式サイトで報告すべき内容は、以下の通りです。
・不正アクセスに遭ったサイト名と発覚日時
・発覚した経緯
・発生原因
・漏洩した情報の件数
・二次被害の有無(データの書き換え、クレジットカードの不正使用など)
もし公表時に発生原因が特定できていない場合は、「現在、第三者機関の協力を得て調査しております」のように記載しましょう。
発生した問題に対して、誠実かつ迅速に対処しているとわかるように伝えることも重要です。
「具体的にどのような報告文がよいのか知りたい」方は、以下の記事をご一読ください。
ECサイトで不正アクセスが発覚したときの報告例を紹介しています。
4. サイバー犯罪相談窓口
不正アクセスの被害に遭った場合は、最寄りの警察署か都道府県警察サイバー犯罪相談窓口に相談しましょう。
サイバー犯罪相談窓口への報告は必須ではありませんが、相談することで不正アクセス禁止法に基づき、再発防止のための援助を受けることが可能です。
サイバー犯罪相談窓口に報告する際は、あらかじめ以下を実施しておきましょう。
・不正アクセスに遭った証拠(ログ)を可能な限り取得・保管する
・被害に遭ったPC以外のPCやファイアウォールも確認する
PCをシャットダウンすると証拠が書き換わる恐れがあるので、基本的にスリープ状態にしておくことが大切です。
5. IPA(独立行政法人 情報処理推進機構)
IPAでも不正アクセスによる被害の届け出を受け付けているので、報告しておきましょう。
IPAとは「独立行政法人 情報処理推進機構」の略で、コンピュータウイルスやセキュリティに関係する調査・情報提供を行う独立行政法人です。
IPAへの報告は必須ではないものの、
- ウイルス感染被害の拡大や再発の防止
- 不正アクセス被害の実態把握
- 同様の被害発生の防止
これらの研究に役立つ情報を提供することで、将来的に被害を減少させることにつながります。
ここまで、不正アクセスによる被害が起こった場合の報告先を解説してきました。
しかし、いざ不正アクセスが発覚した場合、どのような手順で対処すればよいか混乱してしまうケースも多いです。
初動をスムーズに起こすことができれば、顧客や取引先からのイメージダウンを防げる可能性も高まります。
不正アクセス被害を受けた後の初動対応マニュアルを以下から無料でダウンロードできますので、会社で1部保管しておくと安心です。
\不正発覚した時に企業としてどう対応しますか?/
個人の場合は「消費者ホットライン」や「警察相談専用電話」に相談する
ここまでは、企業が不正アクセス被害を受けたときの報告先をご紹介しましたが、「自分の個人情報が漏洩したと連絡がきた」「不審なメールが届いた」と不安を抱いている方もいるのではないでしょうか。
もし、自分の個人情報が漏洩したと連絡がきて、実際に不審なメールが届いたり、アカウントが乗っ取られてしまった場合は、すぐに以下の窓口に相談してください。
| 項目 | 消費者ホットライン | 警察相談専用電話 |
|---|---|---|
| 電話番号 | 188(局番なし・いやや!) | #9110(局番なし) |
| 主な相談内容 | 身に覚えのない請求がきた、カード情報を怪しいサイトに入力してしまったかもしれない等 | アカウントが乗っ取られた、ログインできなくなった等 |
| つながり先 | お住まいの地域の市区町村消費生活センター等 | お住まいの都道府県警察本部等の相談窓口 |
| 緊急性の目安 | 契約や金銭トラブルに関する解決・助言 | 警察への相談・事件化前の対応希望 |
企業・組織が不正アクセスの報告をしない・遅れた場合のリスク3つ
企業や組織が不正アクセスを受けた際、報告や公表を怠ったり対応が遅れたりすると、組織の存続に関わる重大な事態を招くリスクがあります。
- 【リスク1】二次被害につながる恐れがある
- 【リスク2】被害が拡大する恐れがある
- 【リスク3】企業の信用失墜につながる
それでは、それぞれのリスクについて以下で詳しく解説します。
【リスク1】二次被害につながる恐れがある
不正アクセスの報告や連絡が遅れると、漏洩した個人情報を悪用した二次被害が発生しやすくなります。
顧客のIDやパスワードが流出した場合、他社サービスでのアカウント乗っ取りや、フィッシング詐欺の標的にされる危険性が高まります。
また、取引先の連絡先情報が悪用されれば、取引先を狙ったなりすましメール(ビジネスメール詐欺)の踏み台にされるケースも珍しくありません。
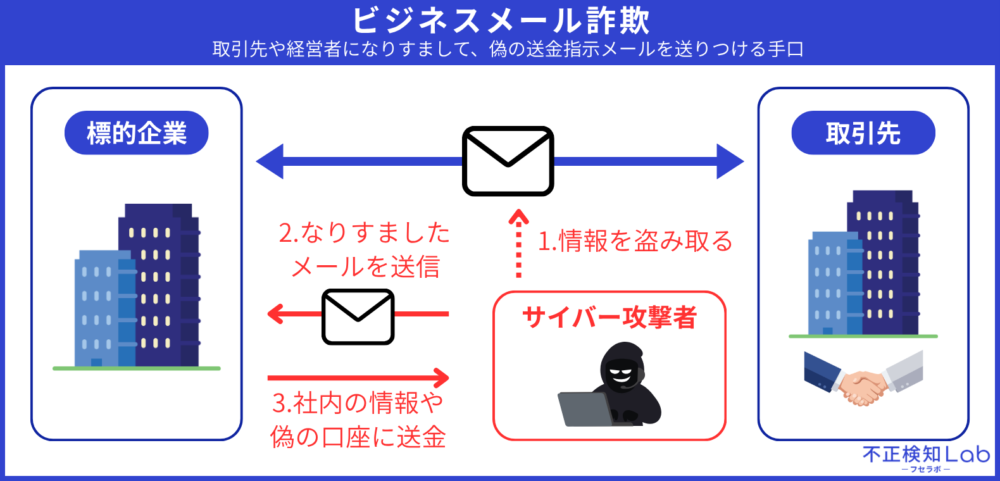
不正アクセス被害の報告を素早く行えば、情報漏洩した被害者本人はパスワードをすぐに変更することができますし、取引先はなりすましメールへの危機感を社内全体で共有して防ぐことができるでしょう。
なお、漏洩したお客様のIDやパスワードを悪用した二次被害を食い止める最も有効な対策は、『不正入手したID/PWを使った不正ログインを防ぐには「O-PLUX」が有効』で紹介している不正検知サービスの導入です。

自社の不正アクセス状況が分かるトライアル利用受付中!
O-PLUXの資料DLはこちら
【リスク2】被害が拡大する恐れがある
不正アクセス被害の発生を報告せずに隠蔽・放置すると、侵入経路の特定や不正通信の遮断が遅れ、システム内部での被害が広がります。
マルウェアやランサムウェアが社内ネットワーク全体へ拡散し、機密データの改ざんや破壊、大量の情報持ち出しを許すことになります。
さらに、自社のサーバーがマルウェア感染の拠点として悪用され、他社へのサイバー攻撃の「踏み台」として利用されてしまう恐れもあります。
早期に報告・検知し防ぎ止めなければ、収束までに膨大なコストと期間を要することになるでしょう。
【リスク3】企業の信用失墜につながる
不正アクセス被害の公表や法令に基づく報告の遅れは、隠蔽体質であるとの疑念を呼び、社会的な信用を失う最大の要因となります。
特に個人情報保護法では漏洩時の報告が義務付けられており、「国からの命令に従わなかった」「虚偽の報告をした」「従業員等が不正な利益を図るために個人情報データベースを提供・盗用した」などの場合、罰則が科される可能性があります。
罰則の内容について詳しくは、以下の記事で解説しておりますので参考にしてください。
また、報道などを通じて後から発覚した場合、顧客離れや株価の下落、取引停止といった実害を招きます。
不都合な事態であっても誠実かつ迅速に報告・開示することが、企業の信頼とブランド価値を守る唯一の道です。
不正アクセス発生時の報告前初動対応マニュアル
不正アクセスが発覚した場合、以下の手順で対応を進めていきましょう。
1. サーバーを物理的に遮断する
2. 不正アクセスによる被害の証拠を保管する
3. 事態の概要をまとめる
4. 関係機関へ報告する
5. 公式サイトで報告する
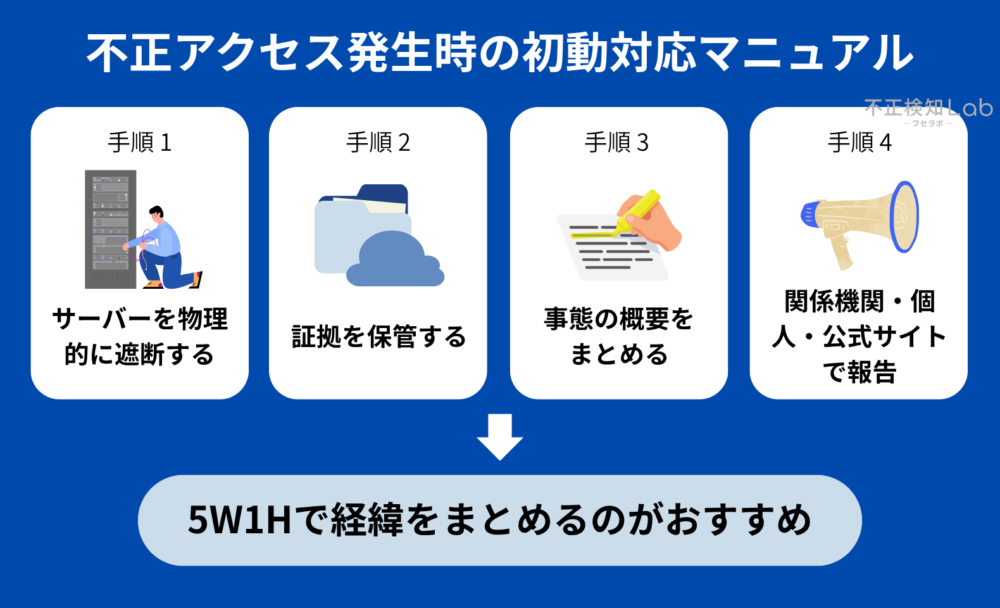
なお、以下のように5W1Hで経緯をまとめることで、内容の不備を防げる上、状況を知らない相手にも伝わりやすい文章になります。
| 項目 | 詳細 |
|---|---|
| だれが(Who) | 不正アクセスに遭った当事者、企業 |
| なにを(What) | 不正アクセスされたサイト名、機器名など |
| いつ(When) | いつ発生し、いつ発覚したのか |
| どこで(Where) | どこで不正アクセスが行われたのか |
| なぜ(Why) | なぜ不正アクセスされたのか、発生原因 |
| どうやって(How) | 不正アクセスの情報 |
整理できた後は関係機関に報告し、公式サイト上で公表しましょう。
不正アクセスが発覚した際の対応や、その後に取るべき動きについては以下の記事で詳しく解説しておりますので参考にしてください。
また「社内で情報共有できるような資料が欲しい」という方向けに、不正アクセス被害を受けた後の対応手順マニュアルを用意しております。ぜひ以下から無料ダウンロードの上、ご覧ください。
\不正発覚した時に企業としてどう対応しますか?/
万が一不正アクセスによる情報漏洩が発生した場合、原因調査や顧客対応などに追われて業務を停止せざるを得なくなるケースもあります。
そのため不正アクセスの被害を防ぐ方法を知った上で、日常的に対策しておくことが重要です。
続けて解説しますので、ぜひご覧ください。
企業・組織は不正アクセスによる情報漏洩対策として何をすべきか
不正アクセスによる情報漏洩を防止するために、今すぐ行うべき対策は次の4つです。
1. 個人情報の漏洩についての社員研修を行う
2. 守秘義務について書面を取り交わしておく
3. 使用中のソフトやWebサイトの脆弱性について対策する
4. セキュリティソフトを導入する
まずは社員研修を行い、すべての社員に個人情報の取り扱いに関する知識を身につけてもらうことが重要です。
情報を社外に持ち出さないことはもちろん、作業ミスや誤操作を防ぐための体制構築やマニュアル作成も検討しましょう。
また使用中のOSやソフトウェアは定期的にアップデートし、サイバー攻撃を受ける隙をなくすことも欠かせません。
さらに、セキュリティソフトや不正検知サービスの導入も効果的です。
不正アクセスによる情報漏洩の対策方法は、以下の記事でも詳しく解説していますので、あわせてご一読ください。

なお、企業への不正アクセスによる情報漏洩などが原因で、お客様のID・パスワードが漏洩した後の二次被害を防ぐための不正検知サービスについては、次で詳しく紹介します。
不正入手したID/PWを使った不正ログインを防ぐには「O-PLUX」が有効
近年、企業を狙った不正アクセスによる情報漏洩が相次いで発生しており、漏洩した情報を悪用した二次被害が懸念されています。
不正検知サービス「O-PLUX(オープラックス)」は、情報漏洩からの二次被害(なりすましログインやアカウント乗っ取り)を防ぐことができるセキュリティサービスです。
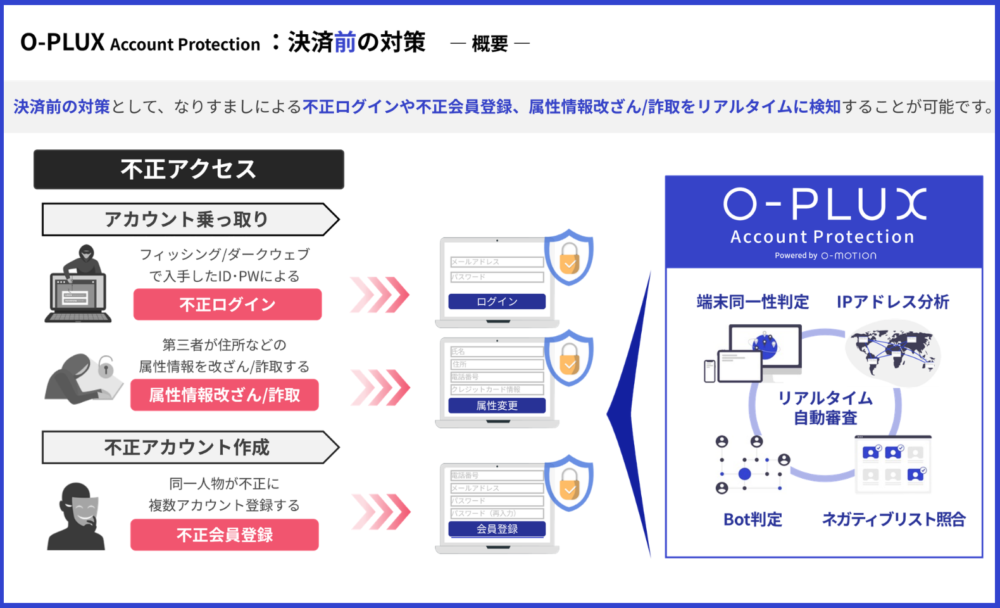
※参考:Cacco Inc.
累計12万サイト以上で導入されていることから、どこよりも多くのネガティブ情報を保有しており、日々巧妙化している手口にもいち早く対応することが可能です。
また、「不正を疑われたユーザー」にのみ追加の認証を行うため、通常のユーザーは利便性を損なわずにそのサイトを利用できるように設計されています。

※参考:Cacco Inc.
パスワードを使いまわしている方がまだ多いとされるなか、他社サービスから漏洩したパスワード情報を悪用して自社サイトでなりすまし被害が発生する可能性は非常に高いです。
お客様をなりすましの被害から守ることはもちろん、「セキュリティに甘いサイト」だと思われないためにも、不正ログイン対策は必須で行うようにしましょう。
「O-PLUX」について興味を持っていただいた方は、以下をクリックしてお気軽にお問い合わせください。
自社の不正アクセス状況が分かるトライアル利用受付中!
O-PLUXの資料DLはこちら
不正アクセス発生時の報告先についてよくある質問5つ
最後に、不正アクセス発生時の報告先についての悩みやよくある質問にお答えしていきます。
- 【質問1】個人情報保護委員会への報告には期限がありますか?
- 【質問2】警察に通報したらちゃんと動いてくれますか?
- 【質問3】個人情報以外の社内データが漏洩した場合はどこに報告すればよいですか?
- 【質問4】報告を怠ったり遅れたりした場合はペナルティがありますか?
- 【質問5】関係機関や個人へ報告する際の注意点は何ですか?
【質問1】個人情報保護委員会への報告には期限がありますか?
個人情報の漏洩(またはその恐れ)が発覚した際は、報告の期限が定められています。
速報として「発覚から概ね3日以内」、さらに確定情報などの詳細をまとめた確報として「発覚から30日以内(不正アクセス等の悪意ある未遂・被害は60日以内)」の報告が法的に義務付けられています。
※引用:個人情報保護委員会
正確な被害規模がまだ確定していない段階であっても、まずは第一報の速報を期限内に提出することが極めて重要です。
【質問2】警察に通報したらちゃんと動いてくれますか?
警察への相談や通報は、サイバー犯罪の捜査や被害拡大の防止に寄与します。
ただし、単に「不正アクセスされた」と連絡するだけでなく、アクセスログや不正送信されたメールのヘッダー情報など、客観的な被害の証拠を揃えて提出することがスムーズな対応につながります。
都道府県警察のサイバー犯罪相談窓口や最寄りの警察署と連携し、被害届の提出や今後の捜査協力について具体的に協議を進めるのが一般的です。
【質問3】個人情報以外の社内データが漏洩した場合はどこに報告すればよいですか?
個人情報が含まれない社内データや技術情報の流出であっても、適切な専門機関への相談が推奨されます。
サイバーセキュリティの公的機関である「IPA(情報処理推進機構)」や「JPCERT/CC」へインシデント報告を行うことで、技術的な分析や被害の局限化、二次被害防止に向けた助言を受けられます。
| 組織名 | IPA(情報処理推進機構) | JPCERT/CC |
|---|---|---|
| 組織の立ち位置 | 経済産業省管轄の独立行政法人(公的機関) | 独立した非営利の一般団体(JPCERTコーディネーションセンター) |
| 主な役割・目的 | IT人材育成、セキュリティ施策の推進、技術標準化など日本のIT基盤全体の強化 | サイバー攻撃やインシデント発生時の技術支援、被害防止のための情報連携・コーディネート |
| インシデント発生時の対応 | 届出の受理、統計・傾向分析、セキュリティガイドラインの策定・公表 | ログ解析などの技術的助言、海外CSIRTとの連携、攻撃遮断に向けた調整支援 |
| 主な対象・窓口 | 情報セキュリティ安心相談窓口、脆弱性関連情報の届出受付 | インシデント報告窓口(企業や技術者向けの高度な技術対応) |
また、業界特有のデータや営業秘密の漏洩に関しては、所管する省庁の窓口や業界団体への連絡・相談も検討しましょう。
| 業種 | 報告先 |
|---|---|
| 電気通信業 | 総合通信局又は沖縄総合通信事務所 |
| 放送業 | |
| 警察共済組合 | 警察庁 |
| 郵便事業 | 総務省 |
参考:個人情報保護委員会|個人情報保護法に基づく権限の委任を行う業種等及び府省庁
【質問4】報告を怠ったり遅れたりした場合はペナルティがありますか?
個人情報保護法に基づく個人情報保護委員会への報告を不当に怠ったり遅れたりした場合、行政指導や是正命令の対象となります。
また、法的なペナルティだけでなく、報告の遅れによって社会的信用が著しく失墜し、顧客や取引先からの損害賠償請求や取引停止など、経営上の重大な不利益につながる恐れもあります。
不正アクセス被害の報告が遅れてしまった・指示に従わなかった場合の罰則については、以下の記事で詳しく解説しておりますので参考にしてください。
【質問5】関係機関や個人へ報告する際の注意点は何ですか?
不正アクセスや情報漏洩報告・公表を行う際は、「正確な事実の把握」と「迅速な通知」のバランスが鍵となります。
不明確な段階で曖昧な公表をすると混乱を招きますが、逆に情報を隠蔽・保留し続けると不信感を買います。
被害を受けた本人へ通知する際は、発生した事象、漏洩した可能性のある項目、今後の二次被害防止策(パスワード変更の依頼等)、および問い合わせ窓口を明記します。
また、プレスリリースや関係機関への報告内容との整合性を保つことも大切です。
まとめ
不正アクセスによる情報漏洩が発生したときは、関係機関や被害者本人へ迅速に報告することが大切です。
不正アクセスの報告が遅れるほど被害が拡大したり、企業の信用失墜、罰則が科される恐れがあります。
以下の報告先をチェックしておき、速やかに対応できるようにしておきましょう。
・個人情報保護委員会(情報漏洩発生時は義務化)
・被害に遭った本人(情報漏洩発生時は義務化)
・上司や上層部
・行政機関
・公式サイト
・サイバー犯罪相談窓口
・IPA
あらかじめ不正アクセスの証拠を保存しておき、詳細な報告ができるように情報をまとめておくことも欠かせません。
公式サイトで報告すべき内容は以下の通りです。
・不正アクセスに遭ったサイト名と発覚日時
・発覚した経緯
・発生原因
・漏洩した情報の件数
・二次被害の有無(データの書き換え、クレジットカードの不正使用など)
また不正アクセスによる情報漏洩が発覚した場合に備え、対応手順をマニュアル化しておくことがおすすめです。
以下の資料では、不正アクセスの被害に遭った後の手順をまとめていますので、無料ダウンロードして社内研修や周知にご活用ください。
\不正発覚した時に企業としてどう対応しますか?/