「自社から個人情報が漏れたら、どうすればいい?」
「個人情報保護委員会への報告のやり方が分からない」
このようなお悩みをお持ちの方はいませんか?
2022年4月より個人情報保護法が改正され、自社で情報漏洩が起きたとき(または可能性があるとき)は「個人情報保護委員会」と「被害者本人」への報告義務が加わりました。
しかし、「どうやって」「どのタイミング」で個人情報保護委員会への報告を行えばよいか分からない方も多いのではないでしょうか。
そこで、この記事では、
- 個人情報保護委員会について
- 情報漏洩の報告義務とその方法
- 報告しなければならない情報漏洩の事例
などを解説していきます。
また、記事後半で情報漏洩を起こさないための対策も解説しているので、ぜひ参考にしてください。

目次
情報漏洩発生!個人情報保護委員会に報告を行う方法
企業・組織が情報漏洩事故を起こした(または可能性がある)場合、個人情報保護法に基づき「個人情報保護委員会」と「被害者本人」への報告が義務付けられています。
個人情報保護委員会への報告は、個人情報保護委員会のホームページからできます。
報告の際に必要な情報は、主に以下の通りです。
| 項目 | 記載・報告する主な内容 |
|---|---|
| 情報漏洩の概要 | 発生日、発覚日、漏洩の種類 など |
| 個人データの種別 | 個人番号(マイナンバー)、その他(顧客・従業員情報など) |
| 漏洩した個人情報にかかる人数 | 対象となる本人の人数(確定数または推計数) |
| 発生した原因 | 不正アクセス、不正利用、盗難、紛失、誤送付 など |
| 二次被害・その可能性の有無 | 不正利用等の被害が発生しているか、または発生するおそれがあるか |
| 個人への通知状況 | 本人への通知が対応済か、あるいは対応予定か(通知困難な場合の代替措置含む) |
| 公表状況・公表方法 | ホームページにて公表、記者会見、資料配布 など |
| 再発防止策の提示 | すでに実施した措置、および今後の再発防止に向けた具体的な対応策 |
以下は、個人情報保護委員会への報告の例です。

情報漏洩が発覚した場合、3〜5日以内に個人情報保護委員会に報告し、本人に対しても速やかに通知することが義務付けられています。
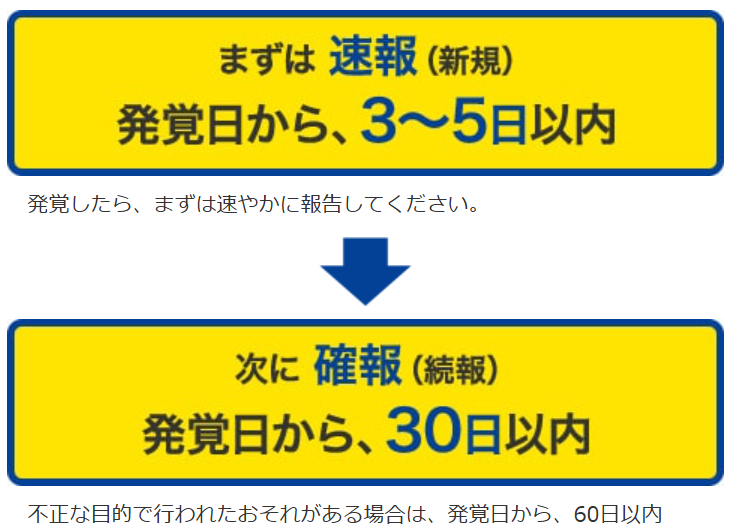
※引用:個人情報保護委員会
なお、特定の業種の事業者は、直接個人情報保護委員会ではなく、まず管轄する機関に報告しなければなりません。
たとえば、放送業や電気通信業、農業協同組合、宅地建物取引業などが挙げられます。
| 業種 | 報告先 |
|---|---|
| 電気通信業 | 総合通信局又は沖縄総合通信事務所 |
| 放送業 | |
| 警察共済組合 | 警察庁 |
| 郵便事業 | 総務省 |
参考:個人情報保護委員会|個人情報保護法に基づく権限の委任を行う業種等及び府省庁
なお、情報漏洩発生時、個人情報保護委員会以外への報告先については、以下の記事でまとめておりますので参考にしてください。
報告義務がある4つの情報漏洩事案
改正個人情報保護法によると、以下に当てはまる場合は報告義務があるとされています。
| 情報漏洩とその恐れの種類 | 漏洩の例 |
|---|---|
| 1.配慮すべき個人情報の漏洩 要配慮個人情報 |
患者のカルテ、調剤情報、健康診断結果など個人データの流出 |
| 2.財産的な被害リスクがある漏洩 財産的被害 |
クレジットカード番号、決済機能があるサイトのログイン情報の流出 |
| 3.不正(犯罪)行為を目的とした漏洩 不正目的 |
不正アクセス、盗難、内部者の故意による個人情報の流出や滅失、棄損 |
| 4.1,000人以上(行政機関では100人以上)の個人情報の漏洩 千人超(※事業者)/百人超(※行政機関) |
不注意やミスによる大規模な個人データの流出 |
ここで言う情報漏洩とは、情報が外部に流出するだけでなく、失われたり(滅失)変更されたりして使えない状態(棄損)のことも指しています。
「個人情報保護委員会」は何をやっているところ?
個人情報保護委員会(略称PPC:Personal Information Protection Commission)は、個人情報の管理と活用を監督する国の機関です。
個人情報の漏洩などを取り締まり、個人の権利を守るために機能しています。
| 業務内容 | 具体的な取り組み |
|---|---|
| 個人情報の保護に関する基本方針の策定・推進 | 個人情報保護法に基づく「個人情報の保護に関する基本方針」の策定等を行い、官民の幅広い主体による地域や国境を越えた個人情報等の取扱いについて、保護及び適正かつ効果的な活用の促進のための取組を推進しています。 |
| 個人情報等の取扱いに関する監視・監督 | 個人情報取扱事業者等に対して必要な指導・助言や報告徴収・立入検査を行い、法令違反があった場合には勧告・命令等を実施。行政機関等に対しても、円滑な運用を確保するため指導・助言、報告徴収・実地調査、勧告等を行います。 |
| 認定個人情報保護団体に関する事務 | 業界・事業分野ごとの民間による自主的な保護の推進を目的として、申請のあった法人等を認定個人情報保護団体として認定。また、必要に応じて報告徴収や命令等の措置を行います。 |
| 特定個人情報の取扱いに関する監視・監督 | 行政機関や事業者等の特定個人情報取扱者に対し、必要な指導・助言や報告徴収・立入検査を行い、法令違反があった場合には勧告・命令等を実施します。 |
| 特定個人情報保護評価に関する事務 | 国の行政機関や地方公共団体等がリスク評価を行う際の手続・内容を定めた指針の作成や、作成された特定個人情報保護評価書の承認等を行います。 |
| 相談・苦情あっせん等に関する事務 | 「個人情報保護法相談ダイヤル」にて制度に関する質問や苦情のあっせんを受付。また、「マイナンバー苦情あっせん窓口」を設置し、特定個人情報の取扱いに関する質問対応や助言・あっせんを実施しています。 |
| 国際協力 | 個人情報保護に関する国際会議への参加や海外関係機関との情報交換を通じ、国際的な協力関係の構築を推進しています。 |
| 広報・啓発 | 制度の的確な周知のため、ハンドブックや動画の作成、ウェブサイト・SNSでの情報発信、説明会の開催などを行っています。 |
| その他 | 所掌事務の処理状況を示すための国会報告や、必要な調査・研究などを実施しています。 |
※参考:個人情報保護委員会
なお、個人情報保護委員会は、国が定めた個人情報保護法に基づき、法律を具体的に運用・執行する役割を担っています。
その個人情報保護法の改正では、情報漏洩やその恐れがある場合に、「個人情報保護委員会への報告」と「被害者本人へ知らせること」が義務化されました。
個人情報保護委員会に報告が必要になる「5つの情報漏洩事例」
情報漏洩の企業事例には、ミスや故意による「人的要因」と、企業システムへの「不正アクセス」があげられます。
ここでは、以下の流れで企業事例を紹介します。
- 【人的要因】メールの誤送付などのミスで情報が流出
- 【人的要因】情報が入ったUSBやパソコンを紛失・盗難
- 【不正アクセス】なりすましメールによるフィッシング詐欺
- 【不正アクセス】Webサービスのアカウント乗っ取り
- 【不正アクセス】ランサムウェアによるサイバー攻撃
漏洩の事例を知ることで、備えやすくなります。
ぜひ参考にしてください。
事例1. 【人的要因】メールの誤送信などのミスで情報が流出
メールを間違えて送ってしまうことは誰にでもありえることですが、個人情報が含まれていると話は変わります。
2026年8月、大阪市消防局北消防署において、「BCC」(メールアドレス及びメール表示名が他の送信相手に表示されない)欄にメールアドレスを入力して送信すべきところ、誤って「宛先」欄にメールアドレスを入力して送信してしまった事故が発生しました。
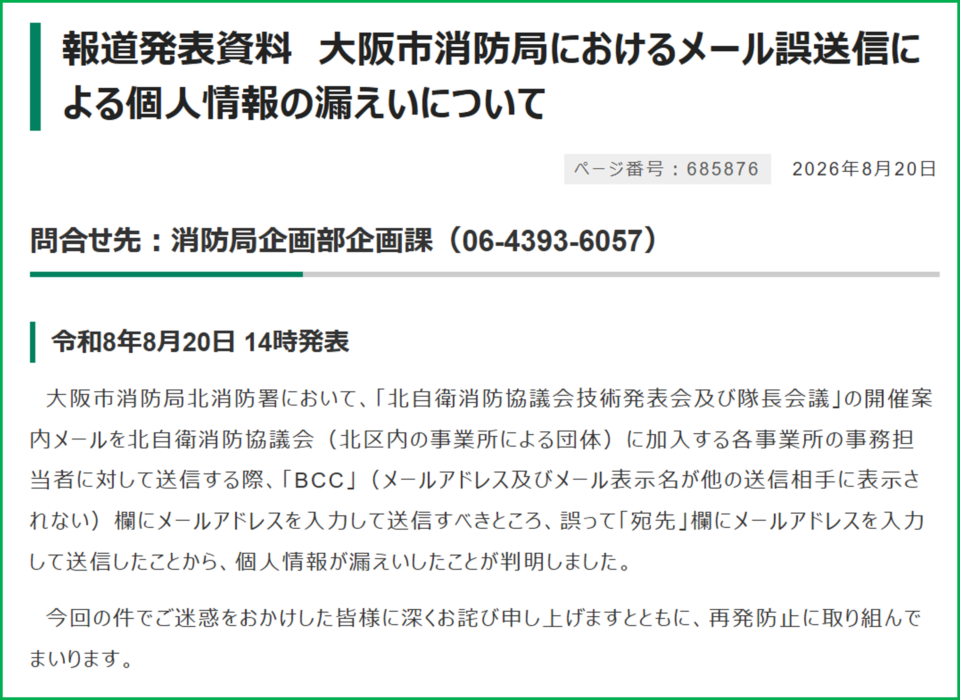
※引用:大阪市
このように、人的ミスによるメールの誤送信では個人情報漏洩が発生し、もし悪意ある人がそのメールを受け取ってしまった場合は、そのメールアドレスを悪用される危険性があります。
このような事故が発生したら、必ず個人情報保護員会へ報告を行いましょう。
事例2. 【人的要因】情報が入ったUSBやパソコンを紛失・盗難
個人情報が入ったUSBやパソコンの持ち出しや管理不足により、情報漏洩が起こることもあります。
2026年5月、松下記念病院で患者様のデータが入ったUSBメモリを紛失する事故が発生しました。
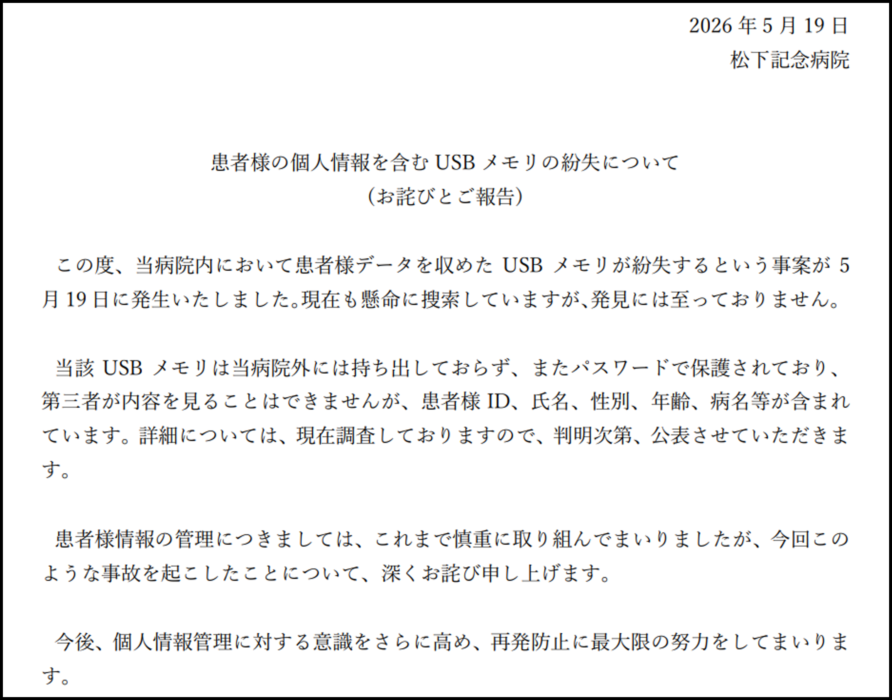
※引用:松下記念病院
USBメモリを病院の外には持ち出していませんでしたが、紛失の事実が分かったすぐにこのように公表しました。
公表した3日後に、病院内でUSBメモリが見つかり、情報の不正利用等をうかがわせる事実は認められなかったということです。
今回は事なきを得ましたが、もし悪意ある第三者の手に渡ってしまうと、患者様の情報を盗み見られてしまい二次被害が発生する恐れがある事例です。
この場合、情報漏洩の事実は確認されていなくても、「可能性がある」に該当するため、個人情報保護委員会への報告が必要です。
事例3.【不正アクセス】なりすましメールによるフィッシング詐欺
社員のメールアカウントのログイン情報がフィッシング詐欺で盗まれ、顧客や取引先に偽メールが大量送信された事例もあります。
フィッシングメールを送り付け、受信者を偽サイトに誘導するフィッシング詐欺は、芋づる式に個人情報が流出するリスクのある大きな問題です。
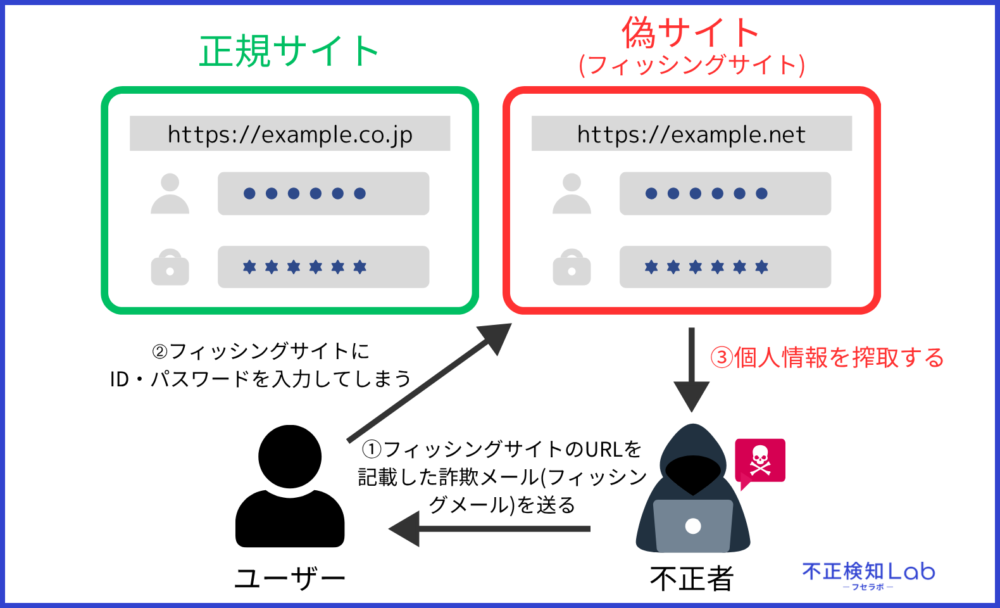
社員が狙われるフィッシング詐欺では、被害規模が広範囲にわたる恐れがあるため注意が必要です。
このような場合も、顧客や取引先のメールアドレスを窃取されてしまっていることから、個人情報保護委員会への報告は必要です。
なお、企業が行うべきフィッシング詐欺対策については、以下の記事で詳しく解説しておりますので気になる方はお読みください。

事例4.【不正アクセス】Webサービスのアカウント乗っ取り
不正アクセスでは、Webサービスのアカウント乗っ取り事例もあります。
企業を狙った不正アクセスが成功すると、保有している顧客の情報を窃取される恐れがあり、それがアカウント乗っ取りの原因となることがあります。
よって不正アクセスは、ネットショッピングサイトだけではなく、ゲームやVODサービスなど幅広いWebサービス分野でも注意が必要です。
アカウント乗っ取りについては、以下の記事でも詳しく解説しておりますので参考にしてください。

事例5.【不正アクセス】ランサムウェアによるサイバー攻撃
自社システムに不正アクセスを仕掛けるサイバー攻撃は、企業のセキュリティ対策が問われる重大な問題です。
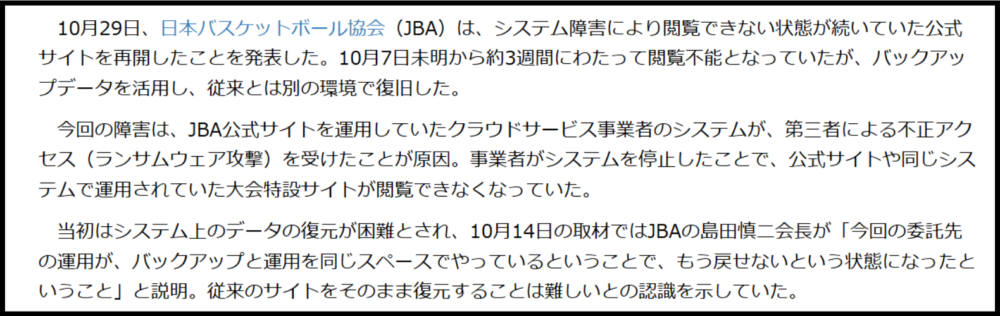
2026年10月、日本バスケットボール協会(JBA)は、ランサムウェア攻撃を受けたことによりシステム障害が発生し、約3週間にわたって閲覧不能となりました。
※引用:BASKTBALLKING
ランサムウェアでは、ファイルの暗号化を解除するための身代金として金銭を要求されるのが一般的ですが、この要求には決して応じてはいけません。
たとえどれだけ高額な金額を支払ったとしても、過去にすんなり攻撃をやめてくれた事例はないからです。
ランサムウェア被害発生時は、個人情報保護委員会への報告も大事ですが、被害の拡大を防ぐための初動対応が非常に重要です。
以下の記事では、ランサムウェア被害時の初動対応を詳しく解説しておりますので参考にしてください。
なお、個人情報漏洩事故については、以下の記事で最新の事例を紹介しておりますので気になる方はお読みください。

ここまで、個人情報保護委員会に報告すべき情報漏洩とその報告方法を解説し、事例を紹介しました。
人的要因と不正アクセスによる個人情報の漏洩には、細心の注意が必要です。
とはいえ、このような状況にならないために何ができるでしょうか?
次に、情報漏洩を防ぐための対策を解説します。
個人情報保護委員会に報告せずに済むための対策4つ
個人情報保護委員会へ報告しなければいけない状況は、不正アクセスや人的ミスにより情報漏洩を起こしてしまった(またはその可能性がある)ときです。
ここでは、情報漏洩を起こさないで済むための対策を以下の順で解説します。
- 社員への情報セキュリティ教育を徹底する
- セキュリティソフトを導入・更新する
- ログイン時に多要素認証・パスキーを導入する
- 不正検知サービスを導入する
社内の情報管理に課題を感じている方は、ぜひ参考にしてください。
【対策1】社員への情報セキュリティ教育を徹底する
まずは、社内で個人情報の扱いに関する教育を行う必要があります。
不正アクセス対策をしておいても、社員の不注意や一瞬のミスで起きてしまうからです。
具体的には定期的に情報セキュリティ研修を実施したり、個人情報の管理をマニュアル化したりして、社員に「共通認識」を持ってもらいます。
その際に、含まれる内容は以下の通りです。
- 個人情報の扱いに関する行動指針
- サイバー攻撃・フィッシング詐欺のパターン
- アカウント、パスワード管理などの安全な扱い方
- 個人情報のバックアップと扱い方
- 個人情報の持ち運びに関する注意点
個人情報の扱いには注意を払わなければなりません。
社員一人ひとりがセキュリティ対策に危機感を持ち、個人情報を慎重に扱う姿勢が必要です。
なお、社員へのセキュリティ教育については、以下の記事でも詳しく解説しておりますので参考にしてください。
【対策2】セキュリティソフトを導入・更新する
個人情報を扱うパソコンなどの端末には、ウィルスに感染しないようにセキュリティソフトを導入し、ウィルス検知データを最新版に更新しておくことも大切です。
技術の発展と共にウィルスも巧妙化しています。
社内のパソコンにセキュリティソフトをインストールしておいても、点検と更新が欠かせません。
万が一感染した場合は、他の端末にウィルスが拡散しないように、有・無線LANをオフにしてパソコンを社内システムから分離してみてください。

【対策3】ログイン時に多要素認証・パスキーを導入する
不正アクセス対策に有効な手段として、Webサービスのアカウントにログインする時にセキュリティレベルを上げることも検討してみてください。
具体的には、ログイン時に認証プロセスを追加するのが効果的です。
- 多要素認証:性質の異なる「3つの認証要素」のうち2つ以上を組み合わせて認証する
- パスキー:スマホやパソコンなどの端末を使った生体認証(指紋や顔)やPINコードで認証する
どちらも不正ログインに効果的ではありますが、突破されてしまうケースも確認されています。
よって、二重対策として【対策4】で紹介する不正検知サービスを導入しておくのがおすすめです。
【対策4】不正検知サービスを導入する
先ほどもお伝えしたように、細心の注意を払っていても不正アクセスを100%防げる保証はありません。
特に、アカウントの乗っ取りでクレジットカードの不正利用が発生すると、個人情報保護委員会へ報告はもちろん、被害額の補償などの責任負担も重くなります。
このようなリスク対策として、不正検知サービスの導入がおすすめです。
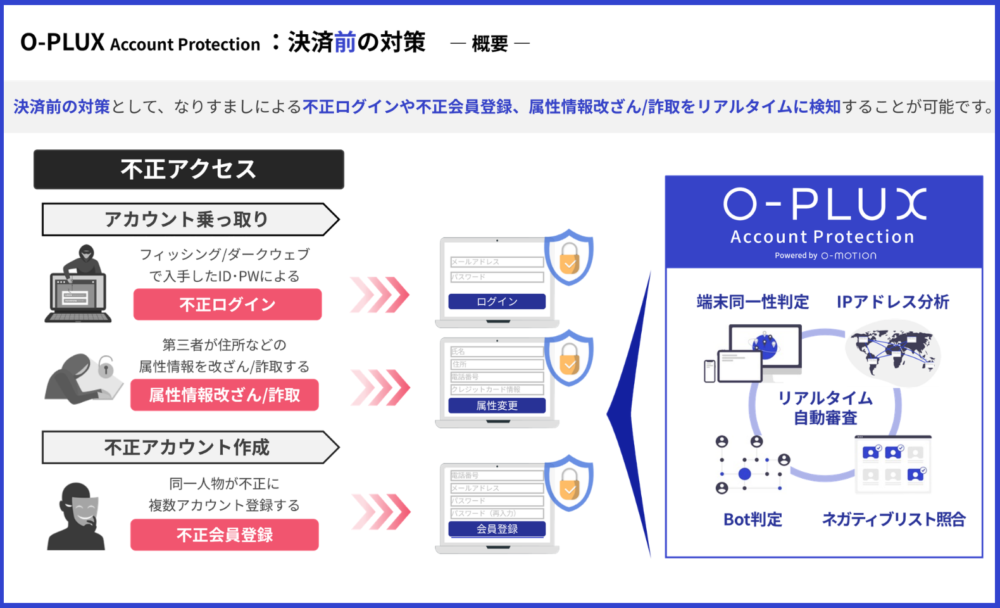
たとえば不正検知サービス「O-PLUX」は、蓄積された独自のデータからWebサービス上でユーザーの端末情報や操作パターンを審査し、不正なログインを高い精度で検知することができます。
※参考:Cacco Inc.
- 同一人物による多数の会員登録を防止
- なりすましログインを検知
- リスト型攻撃などによる不正ログインを検知通知
- 要注意ユーザーの位置を示すIPアドレスをブラックリスト化
- 不正が疑われるユーザーに対してのみ、追加認証を実施
また、システムそのものは、JavaScriptタグを埋め込むだけで導入できるため、システム構築を行う工数と費用の軽減が可能です。
不正検知サービス「O-PLUX」についてもっと知りたい方は、ぜひこちらから資料をご確認ください。

自社の不正アクセス状況が分かるトライアル利用受付中!
O-PLUXの資料DLはこちら
不正アクセス対策を徹底!個人情報保護委員会への報告事案を避けよう
情報漏洩が起きると、個人情報保護委員会への報告や、被害にあった個人に対して通知および補償が必要になります。
対策としては、以下が効果的です。
- 【対策1】社員への情報セキュリティ教育を徹底
- 【対策2】ウィルスからシステムを守るセキュリティソフトの導入
- 【対策3】多要素認証・パスキーを導入して不正ログインを防止
- 【対策4】セキュリティ強度を高めるため、不正検知サービスを導入
個人情報の管理に課題をお持ちの方は、不正検知サービスの導入を検討されてみてはいかがでしょうか。
「O-PLUX」は、Web取引やログインのモニタリングをシステム化し、不正アクセス対策に費やす手間や人的な労力を軽減します。
また不正者のみを特定して追加の認証を出すなど、通常の利用者の利便性を落とさずご利用できます。
自社のセキュリティ対策にお悩みの方は、ぜひこちらから資料を無料でダウンロードしてみてください。
自社の不正アクセス状況が分かるトライアル利用受付中!
O-PLUXの資料DLはこちら
なお、不正アクセスが起きた場合の対応については、以下の資料でマニュアル化していますのでご活用ください。
\不正発覚した時に企業としてどう対応しますか?/