「個人情報が漏洩した時の罰則や賠償金について知りたい」
「自社で情報漏洩が起きたら、どれくらいの損害やペナルティがあるのだろうか」
など、個人情報漏洩時の罰則について疑問に思っているEC事業者様はいませんか?
個人情報の漏洩には、罰則や多額の損害賠償の支払いといったリスクが存在します。
近年、大企業の不正アクセスによる個人情報漏洩が相次いで発生しており、罰則や賠償金について疑問を思っている人は多いのではないでしょうか。
そこでこの記事では、
- 個人情報漏洩時の3つの罰則規定
- 罰則規定以外の3つのリスク
- 罰則となった事例
- 個人情報漏洩の原因と対策
について詳しく解説します。
個人情報が漏洩すると罰則を受けるだけでなく、「企業の信用失墜による売上の低下」を引き起こしてしまう可能性もあります。
個人情報漏洩による大きなリスクの発生を防ぐためにも、ぜひ最後までご一読ください。
本多 舞
目次
個人情報が漏洩した際の3つの罰則規定とは?個人情報保護法に基づいて紹介
個人情報漏洩時の罰則規定は、個人情報保護法によって定められています。
個人情報保護法とは、個人情報を取り扱うすべての事業者に適用され、その適切な取り扱いルールを定めた法律です。
事業者による個人情報の取り扱いは個人情報保護委員会が監督しており、違反と判断されれば罰則が科される可能性があります。
まずは2026年10月15日現在に定められている3つの罰則について解説していきます。
- 国からの命令に従わなかった場合
- 虚偽の報告をした場合
- 従業員等が不正な利益を図るために個人情報データベースを提供・盗用した場合
【罰則1】国からの命令に従わなかった場合:1年以下の拘禁刑または100万円以下の罰金
1つ目の罰則規定は、国からの命令に従わなかった場合は1年以下の拘禁刑または100万円以下の罰金です。(※参考:個人情報保護委員会)
先述の通り、個人情報の取り扱いについては個人情報保護委員会が監督しており、国は事業者に対して立入検査や指導・助言・命令などを行うことが可能です。
よって「個人情報の取り扱いに問題がある」と判断された場合は、指導が入るケースもあります。
指導後すぐに指摘された箇所を直した場合は、罰則が適用されることはありませんが、国から命令を受けても指示に従わない場合は、罰則の対象となり、1年以下の拘禁刑または100万円以下の罰金を支払う可能性もあるので注意しましょう。
【罰則2】虚偽の報告:50万円以下の罰金
2つ目の罰則規定は、虚偽の報告をした場合は50万円以下の罰金です。(※参考:個人情報保護委員会)
情報漏洩が発生した際や委員会からの求めがあった場合、事業者は速やかに事実関係を報告する義務があります。
その際、保身のために事実を隠ぺいしたり、被害規模を少なく見せかけたりするなどの「虚偽の報告」を行った場合は罰則の対象となります。
情報の漏洩自体を防ぐことはもちろんですが、万が一トラブルが起きた際に虚偽の報告が発覚すると、50万円以下の罰金が科せられるだけでなく企業の信用も完全に失墜してしまうため、誠実かつ正確な対応を心がけましょう。
【罰則3】従業員等が不正な利益を図るために個人情報データベースを提供・盗用:1年以下の懲役または50万円以下の罰金
3つ目の罰則規定は、従業員や役員が不正な利益を図るため、個人情報データベースを提供・盗用した場合、1年以下の拘禁刑または50万円以下の罰金です。(※参考:個人情報保護委員会)
従業員が顧客データを不当に転売する行為は「データベース提供罪」と呼ばれ、個人の犯罪であっても企業の管理責任が厳しく問われます。
内部からの意図的な情報持ち出しを防ぐため、日頃から厳格なアクセス管理や従業員教育、システムの監視体制を徹底することが重要です。
また上記3つの罰則を受けるのは、実際に違反行為をした本人だけではなく、その所属法人に対しても罰則や罰金刑が課せられることになります。
【法人が受ける罰則・罰金の内容】
・命令違反:1億円以下の罰金
・虚偽の報告:50万円の罰則
・個人情報データベースの不正流用:1億円以下の罰金
法人にも罰金が課せられると聞くと、リスクの大きさに驚きますよね。
ただ個人情報漏洩時は罰則だけでなく、慰謝料負担などの別のリスクも存在します。
個人情報保護法のガイドラインについては、以下の記事で詳しく解説していますので、興味のある方はぜひ参考にしてください。
個人情報が漏洩してしまった際の3つのリスク
個人情報漏洩時には、大きく以下の3つのリスクが存在します。
- ブランドイメージの低下による、売上低下や取引先との契約解消の可能性
- 損害賠償による、慰謝料負担や業務の圧迫
- 個人情報漏洩の再発防止にかかわるコストと業務の負担増
ここでは、3つのリスクについて順番に解説します。
【リスク1】ブランドイメージの低下による、売上低下や取引先との契約解消の可能性
1つ目のリスクは、企業のブランドイメージの低下による売上低下や、取引先との契約解消の可能性です。
一度でも個人情報が流出すると、顧客や取引先からの信用を失い、売上の低下や契約解消のリスクに直結します。
被害拡大を防ぐための早期報告が求められるため、「黙ってやり過ごす」ことは不可能です。
失った信頼を取り戻すには膨大な時間が必要であり、最悪の場合は倒産に追い込まれる危険性もあるため、必ず事前の対策を怠らないようにしましょう。
【リスク2】損害賠償による、慰謝料負担や業務の圧迫
2つ目のリスクは、損害賠償による、慰謝料の負担や業務の圧迫です。
個人情報漏洩時には民法上の損害賠償責任が発生し、規模によっては高額な賠償請求を受ける可能性があります。
しかし、大きな問題は損害賠償の支払いだけでなく、ECサイトの閉鎖や事故対応に伴う甚大な経済的損失が発生することです。
もし、ECサイトで不正ログイン被害が発生した場合の1社あたりの損失額・事故対応費用は、約8,100万円です。

さらに恐ろしいのは、不正ログイン被害で失った顧客からの信用は簡単に回復しないことです。
同調査では、被害から1年半以上が経過しても売上が以前の半分以下(50%以下)に落ち込んだままのケースも報告されています。
情報漏洩は「一時的な賠償金の支払い」で終わる問題ではなく、事業存続を揺るがす致命傷になることを認識しておかなければなりません。
だからこそ、被害が発生する前に強固なセキュリティ対策を講じ、顧客の信頼と自社のビジネスを守り抜くことが不可欠です。
【リスク3】個人情報漏洩の再発防止にかかわるコストと業務の負担増
3つ目のリスクは、個人情報漏洩の再発防止にかかわるコストと業務の負担増加です。
個人情報漏洩時には、「情報漏洩の再発防止策」と「損害賠償請求の対応」の2つの作業を、通常の業務と並行して行うことになります。
再発防止策としては、
- 漏洩の原因追求
- 二次被害防止のための応急処置
- 不正検知サービスの改善・導入
などの作業を行う必要があり、金銭面・リソース面共に負担が大きくなり、コストだけでなく社員の負担も増加してしまいます。
万が一情報漏洩が発生してしまった際の具体的な対応手順については、以下の記事で詳しく解説していますので、ぜひ参考にしてください。
個人情報漏洩により問題となった事例3選
個人情報漏洩により、大きな問題となってしまうケースは非常に多いです。
ここでは、個人情報漏洩の以下の3つの事例を紹介します。
- 【事例1】飲食チェーン公式アプリへの不正アクセスによる情報漏洩事件
- 【事例2】大手旅行予約サイトへのサイバー攻撃による個人情報漏洩事件
- 【事例3】証券会社における業務委託先への不正アクセスによる情報漏洩事件
1つずつ詳しく見ていきましょう。
【事例1】飲食チェーン公式アプリへの不正アクセスによる情報漏洩事件
※引用:日本経済新聞
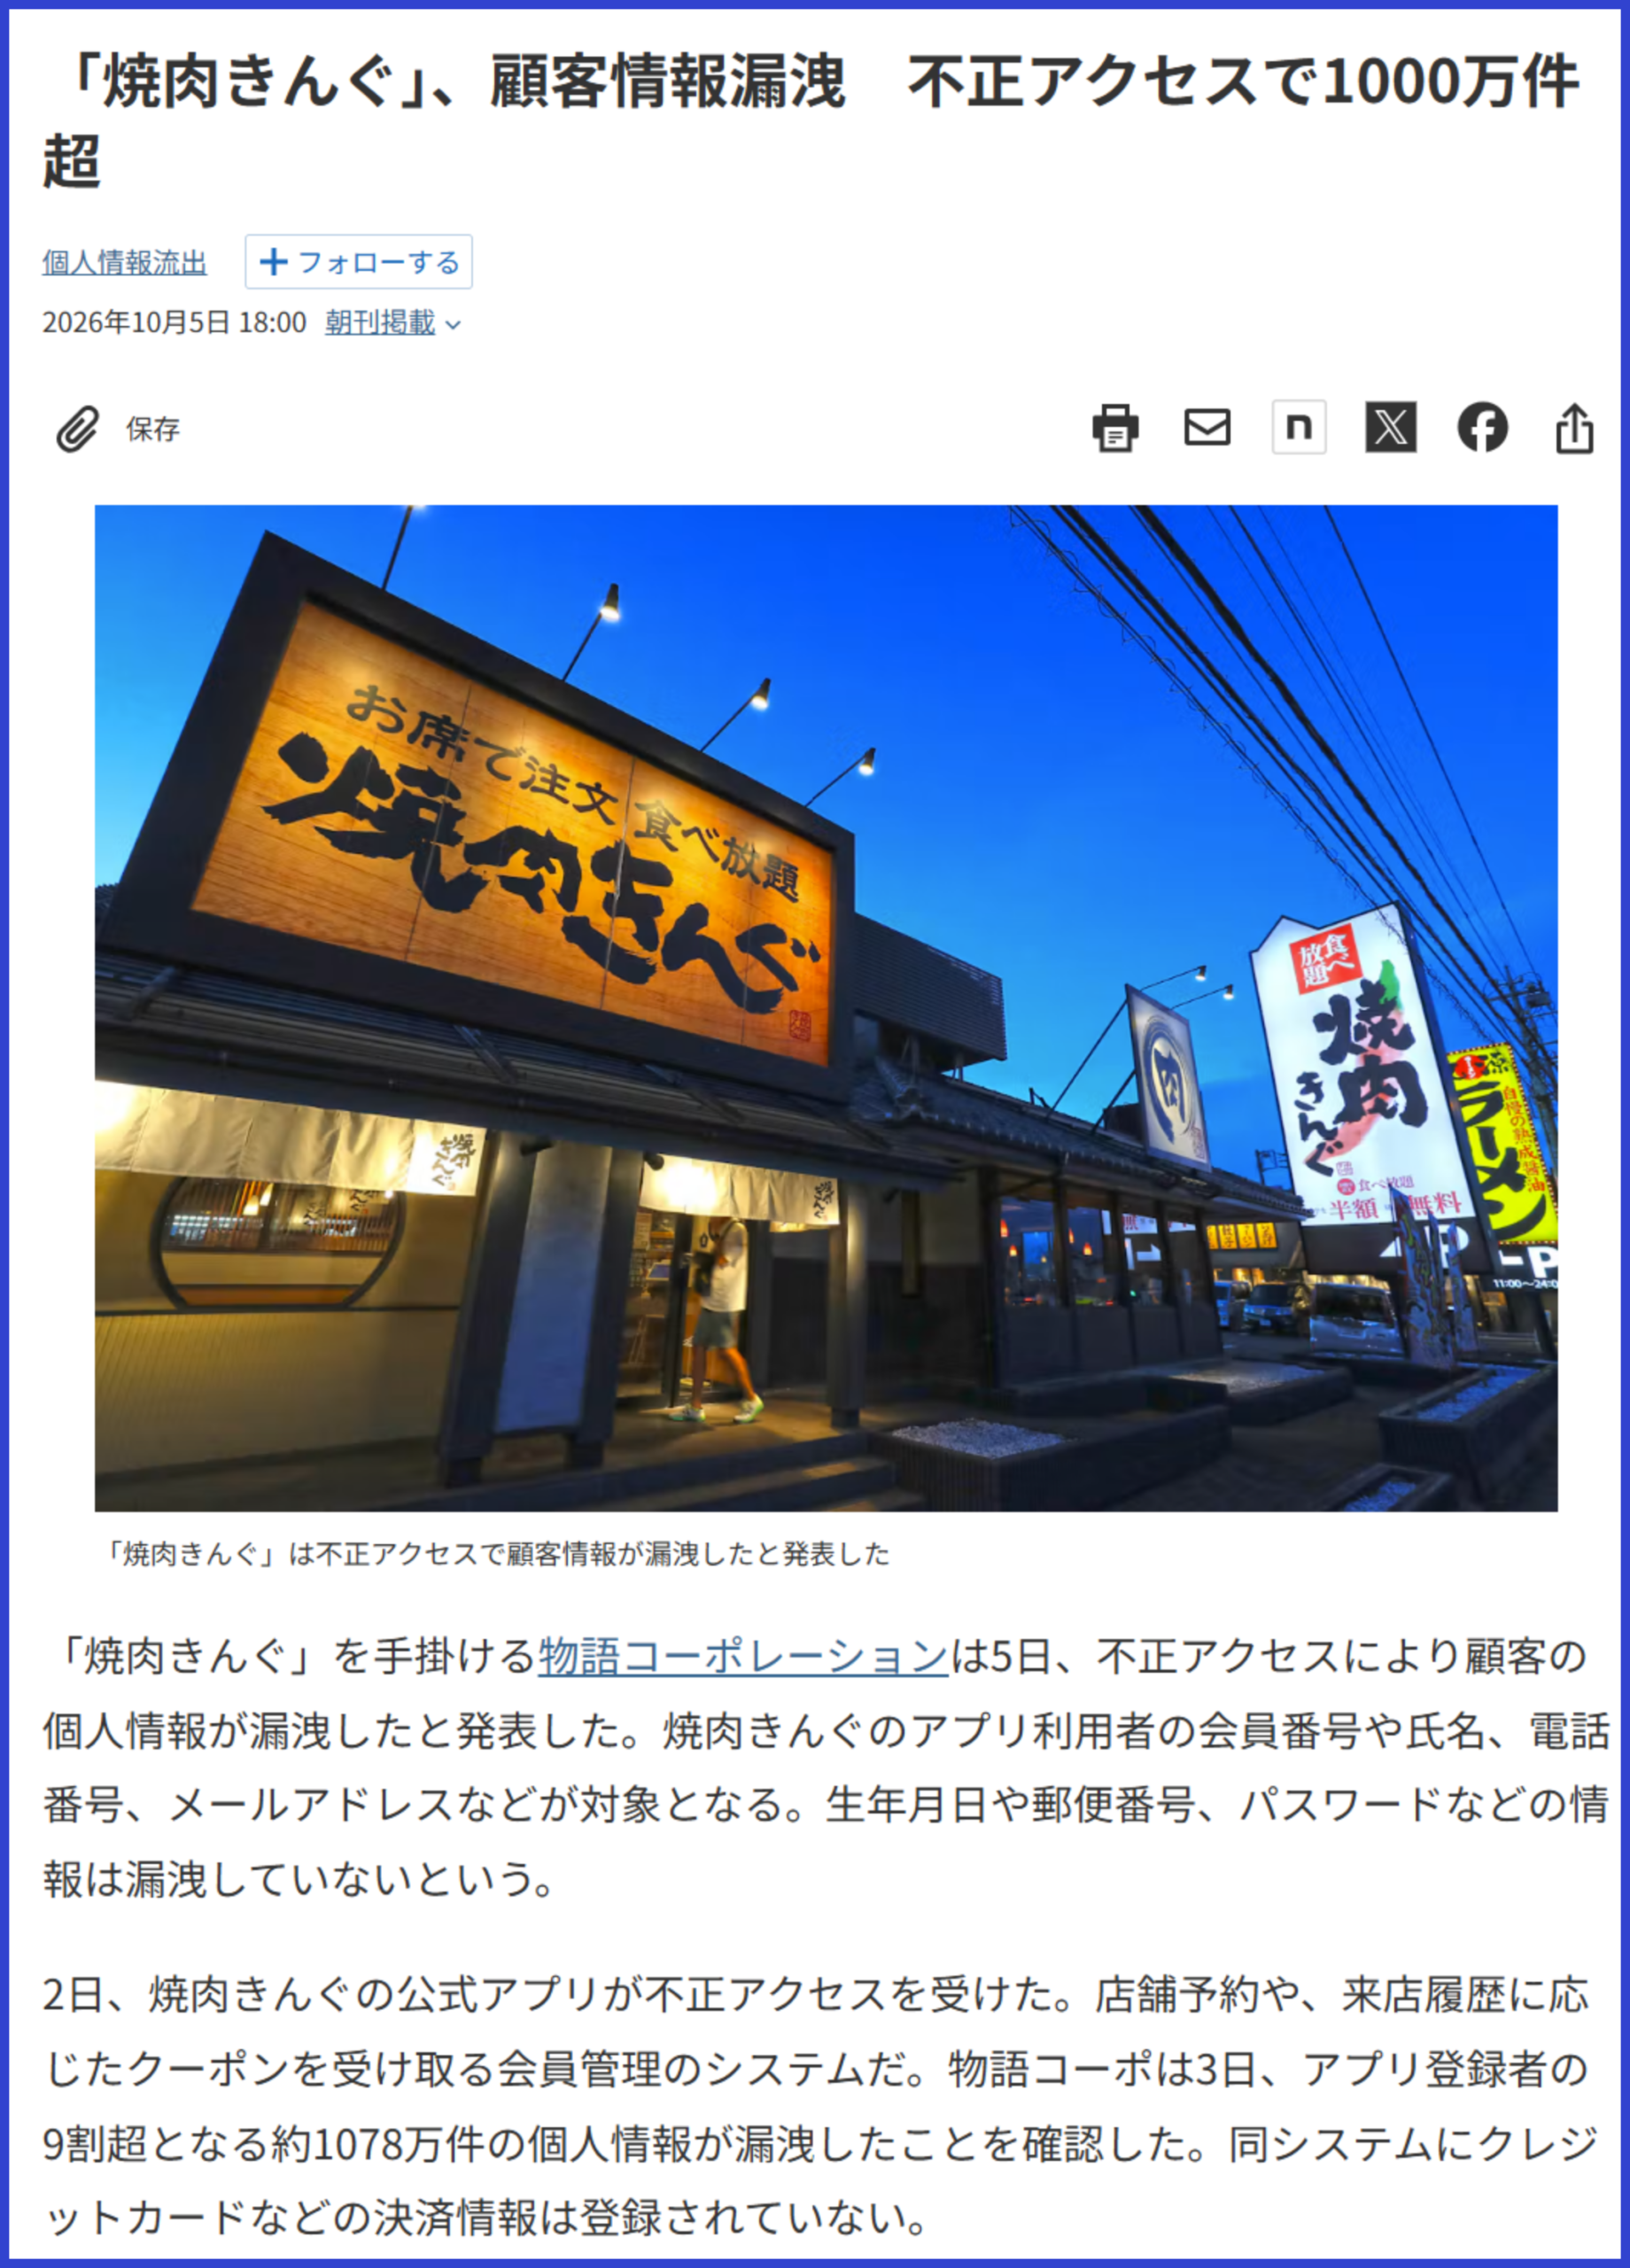
事例1つ目は、焼肉きんぐを手掛ける物語コーポレーションで、公式アプリの管理システムが不正アクセスを受け、約1078万件の個人情報が漏洩しました。
本事件は、公式アプリの裏側にある「会員管理システム」に対して、第三者から不正なアクセスが発生し、顧客の氏名や生年月日などの重要な個人情報が大量に流出する事態となりました。
このようなシステムへの不正アクセスを防ぐため、企業は定期的な脆弱性診断を実施し、システムの抜け穴を塞ぐ必要があります。
加えて、不審な動きを自動で検知・遮断するセキュリティツールを導入するなど、顧客情報を守るための対策が不可欠です。
【事例2】大手旅行予約サイトへのサイバー攻撃による個人情報漏洩事件
※引用:YAHOO!JAPAN ニュース
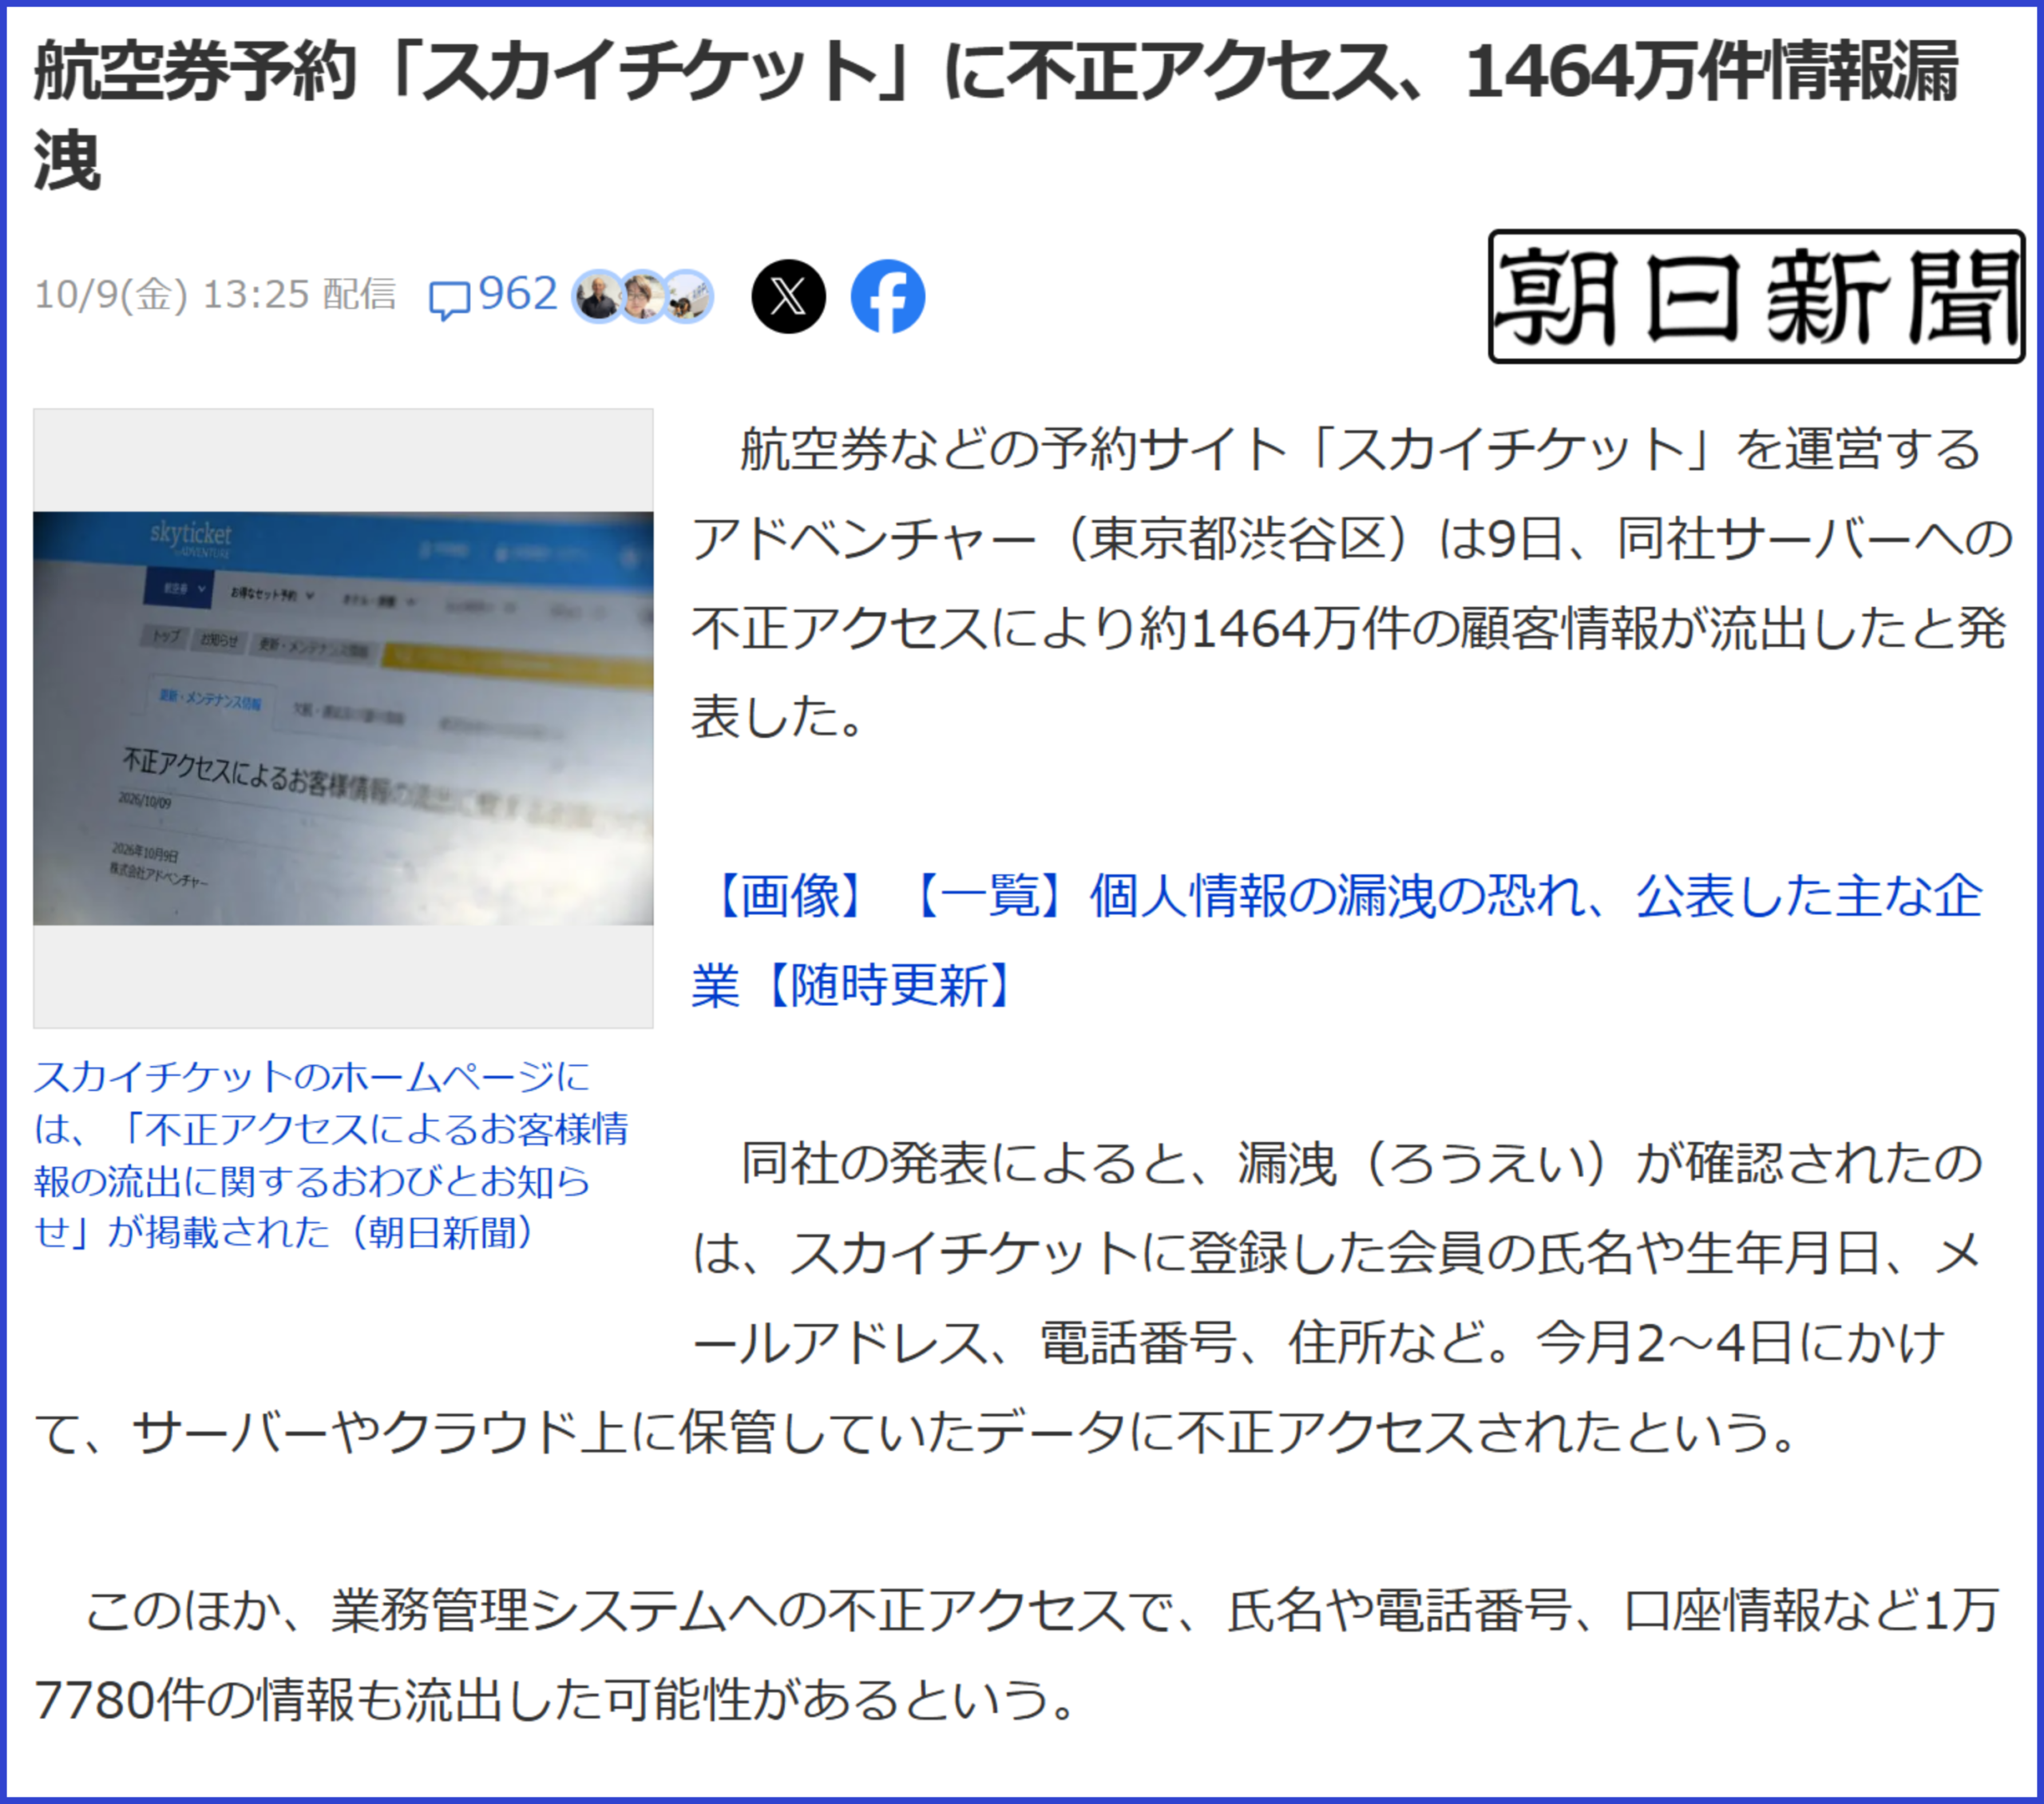
事例2つ目は、航空券予約サイト「スカイチケット」を運営する企業において、サーバー等への不正アクセスにより約1464万件の顧客情報が流出した事件です。
本事件は、同社がデータを保管していたサーバーやクラウド環境、および業務管理システムに対して不正アクセスが行われたことが原因です。
その結果、会員の氏名や生年月日、住所、電話番号といった個人情報に加え、口座情報なども流出する甚大な被害へと発展しました。
このようなクラウドやサーバーへのサイバー攻撃を防ぐため、企業はアクセス権限の厳格な管理や、不審な通信を常時監視・遮断する強固なセキュリティシステムの導入が必要です。
【事例3】証券会社における業務委託先への不正アクセスによる情報漏洩事件
※引用:日本経済新聞
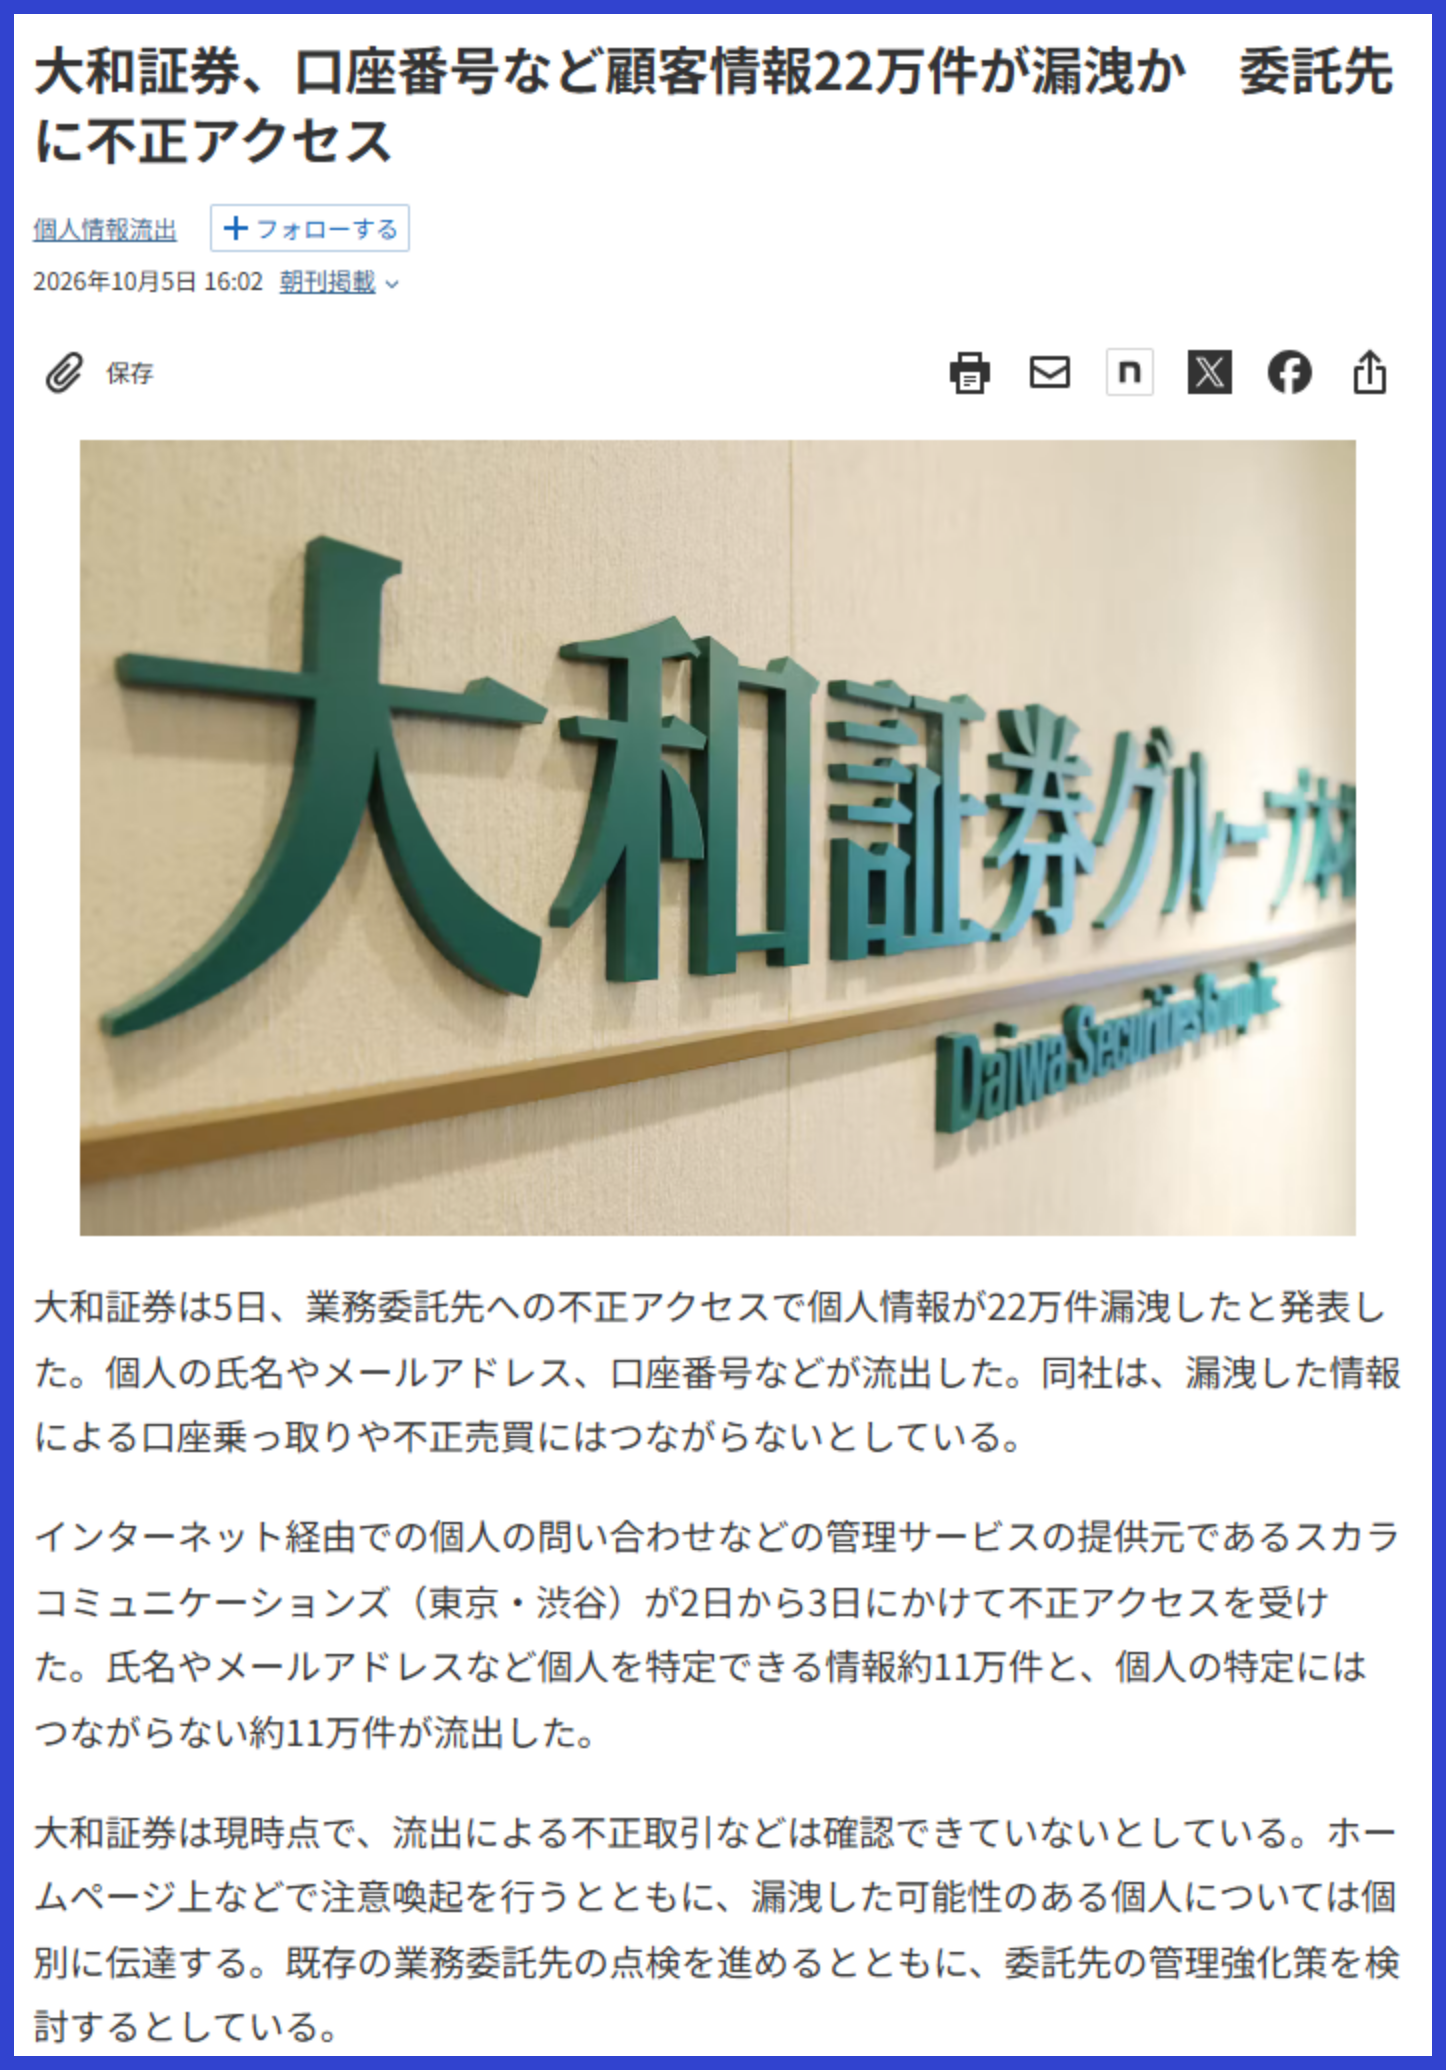
事例3つ目は、大和証券において業務委託先への不正アクセスにより22万件の顧客情報が漏洩した事件です。
本事件は、インターネット経由での問い合わせなどを管理するサービスの提供元である業務委託先がサイバー攻撃を受けたことが原因です。
自社のシステムではなく業務委託先経由で、顧客の氏名やメールアドレス、口座情報が流出する事例となりました。
このような関連企業を踏み台にする情報漏洩を防ぐため、企業は自社の対策だけでなく、既存の業務委託先のセキュリティ体制を厳格に点検し、委託先の管理強化策を徹底することが必要です。
企業のサイバー攻撃対策については、以下の記事で詳しく解説していますので、ぜひ参考にしてください。
また、近年不正アクセスによる個人情報の漏洩被害が増加しています。
以下の記事では、個人情報漏洩事件・被害事例ニュースについてまとめていますので、興味のある方はぜひご覧ください。

企業で個人情報が漏洩する原因として、何があるのか
日頃から個人情報の取り扱いに気をつけていても、情報が漏洩してしまうこともあります。
企業で個人情報が漏洩する原因は、主に以下のようなものです。
- マルウェアやランサムウェアへの感染
- 脆弱性を突いた不正アクセス
- フィッシングやスキミングによる情報の詐取
- 関係者による作業ミスや誤操作
- データの持ち出しや紛失
東京商工リサーチが行った、上場企業の情報漏えい・紛失事故原因の統計によると、ウイルス感染や不正アクセスによる原因も多いですが、関係者による誤表示や誤操作、紛失などのミスも多いことが分かります。
| 情報漏えい・紛失事故の原因 | 件数 |
| ウイルス感染・不正アクセス | 116件 |
| 誤表示・誤操作 | 37件 |
| 不正持ち出し・盗難 | 7件 |
| 紛失・ご廃棄 | 18件 |
※引用:東京商工リサーチ
よって個人情報漏洩を防止するには、事前の対策が非常に重要となります。
個人情報漏洩の原因については以下の記事でより詳しく紹介していますので、あわせてご一読ください。
個人情報漏洩の発生リスクは、残念ながら少なくありません。
では、どのように対策していけば良いのか、その対策についてここから詳しく解説していきます。
個人情報漏洩の対策としてすべきこととは?導入のしやすい順に4つ紹介
個人情報漏洩の対策としてすべきことは、以下の4つが挙げられます。
- セキュリティソフトの導入・更新
- WEBサイトやソフトの脆弱性対策を行い、個人情報漏洩を防ぐ
- 個人情報流出に関する教育を行う
- 守秘義務に関する書面を取り交わし個人情報漏洩を防ぐ
導入しやすいものは、「セキュリティソフトの導入・更新」や「WEBサイトやソフトの脆弱性対策の実施」などの作業です。
個人情報漏洩対策と聞くと非常に難しく手間のかかる作業を行うように感じるかもしれませんが、セキュリティソフトの導入やバージョンのアップデートなどでも防止することができます。
個人情報漏洩に関するよくある質問
最後に、個人情報漏洩に関するよくある質問に3つ答えていきます。
- 【質問1】小規模なECサイトや個人事業主でも、個人情報保護法や罰則の対象になりますか?
- 【質問2】自社で個人情報の漏洩が発覚した場合、まず最初にするべきことは何ですか?
- 【質問3】サイバー攻撃ではなく、従業員の「うっかりミス(誤送信や紛失など)」による漏洩でも会社は責任を問われますか?
それでは1つずつ詳しく見ていきましょう。
【質問1】小規模なECサイトや個人事業主でも、個人情報保護法や罰則の対象になりますか?
顧客情報を1件でも扱うなら規模を問わず罰則対象であり、「5000人以下は対象外」という旧ルールも既に撤廃されています。
「小規模だから大丈夫」という油断を捨て、企業の信頼を守るためにも最低限の安全管理措置を今すぐ確認・実施することが重要です。
適切な安全管理措置を講じるための第一歩として、まずは最新のガイドラインで「事業者が対応すべきこと」を把握しましょう。
以下の記事では、最新の個人情報保護法のガイドラインについてまとめていますので、ぜひ参考にしてください。
【質問2】自社で個人情報の漏洩が発覚した場合、まず最初にするべきことは何ですか?
被害拡大を防ぐため、まずは漏洩が疑われるシステムを直ちにネットワークから隔離します。
その後、事実確認をした上で、個人情報保護委員会への報告やお客様への通知を速やかかつ誠実に行うことが重要です。
隠蔽や対応の遅れによる信用失墜を防ぐためにも、平時から具体的な対応マニュアルを準備しておきましょう。
マニュアル作成の際に役立つ「情報漏洩発生時にすぐ対応すべき5つの手順」は、以下の記事で詳しく解説しています。
なお、有事の際に役立つ「不正アクセス被害後の対応手順マニュアル」もご用意しています。
万が一の備えとして、ぜひ以下のバナーから資料をダウンロードしてご活用ください。
\不正発覚した時に企業としてどう対応しますか?/

【質問3】サイバー攻撃ではなく、従業員の「うっかりミス(誤送信や紛失など)」による漏洩でも会社は責任を問われますか?
はい、従業員の過失であっても、管理監督する企業側の責任として厳しく問われます。
「うっかりミス」を個人の責任で終わらせず、ミスが起きない仕組みづくりや継続的な指導を怠っていたとみなされるためです。
東京商工リサーチが行った、上場企業の情報漏えい・紛失事故原因の統計によると、関係者による誤表示や誤操作、紛失などのミスが多いことも分かります。
| 情報漏えい・紛失事故の原因 | 件数 |
| ウイルス感染・不正アクセス | 116件 |
| 誤表示・誤操作 | 37件 |
| 不正持ち出し・盗難 | 7件 |
| 紛失・誤廃棄 | 18件 |
※引用:東京商工リサーチ
システムによる防御だけでなく、こうした人的ミスを防ぐためには継続的な社内教育が欠かせません。
従業員のセキュリティ意識を高める「情報セキュリティ教育」については、以下の記事で解説していますのでぜひご覧ください。
まとめ
この記事では、個人情報漏洩時の罰則の内容や、その他の発生リスクについて解説しました。
個人情報が漏洩した際の3つの罰則は以下の通りです。
- 国からの命令に従わなかった場合:1年以下の拘禁刑または100万円以下の罰金
- 虚偽の報告をした場合:50万円以下の罰金
- 従業員等が不正な利益を図るために個人情報データベースを提供・盗用した場合:1年以下の拘禁刑または50万円以下の罰金
また本記事では、2026年時点の最新情報を基に紹介しましたが、個人情報保護法は定期的に見直されているため、常に最新の情報を確認しておくことが重要です。
次回の改定は、2028年7月までに行われる予定となっています。
なお、企業の情報漏洩は、第三者による不正アクセスが原因であることも多いです。企業として取り組むべき事前の不正アクセス対策については、以下の記事で詳しく解説していますので、ぜひ参考にしてください。