「最近、情報漏洩のニュースをよく聞くなあ」
「利用したいwebサービスがあるけど、個人情報を入力するのが不安…」
と思ったことはありませんか?
企業や組織による情報漏洩の件数は増加傾向にあり、一人ひとりが情報漏洩への危険意識を高めることが重要な時代になってきました。
また、企業が情報漏洩を起こしてしまうと、損害賠償の責任が発生するだけでなく社会的信用の失墜や企業イメージの低下につながってしまいます。
そのような事態を防ぐためにも、まずは情報漏洩の原因が何かを正しく理解することが重要です。
そこで本記事では、
- 情報漏洩の原因TOP4
- 個人情報漏洩時に考えられる被害
- 個人情報漏洩をしない個人・企業の対策
などについて解説します。
本記事を一読することで、個人情報漏洩の原因や対策の重要性について理解することができます。
情報漏洩の原因別ランキングTOP4
「東京商工リサーチ」が出している情報によると、2025年に上場企業とその子会社で個人情報の漏洩・紛失事故を公表した企業は180社(前年比4.7%減)ありました。
また、同社の調査によると2026年に発生した個人情報漏洩で1,000万人分以上の漏えい事故は3回発生しています。
(集計開始から2025年までの14年間で1,000万人分以上漏えい事故は3回)
過去14年分に匹敵する大規模漏洩がわずか1年で起きるという異常なペースで被害が拡大しており、企業は改めて「なぜ漏洩が起きるのか」を根本から見直す必要があります。
同社の発表によると、2025年の情報漏洩・紛失事故のうち、原因別のランキングは次の結果となりました。 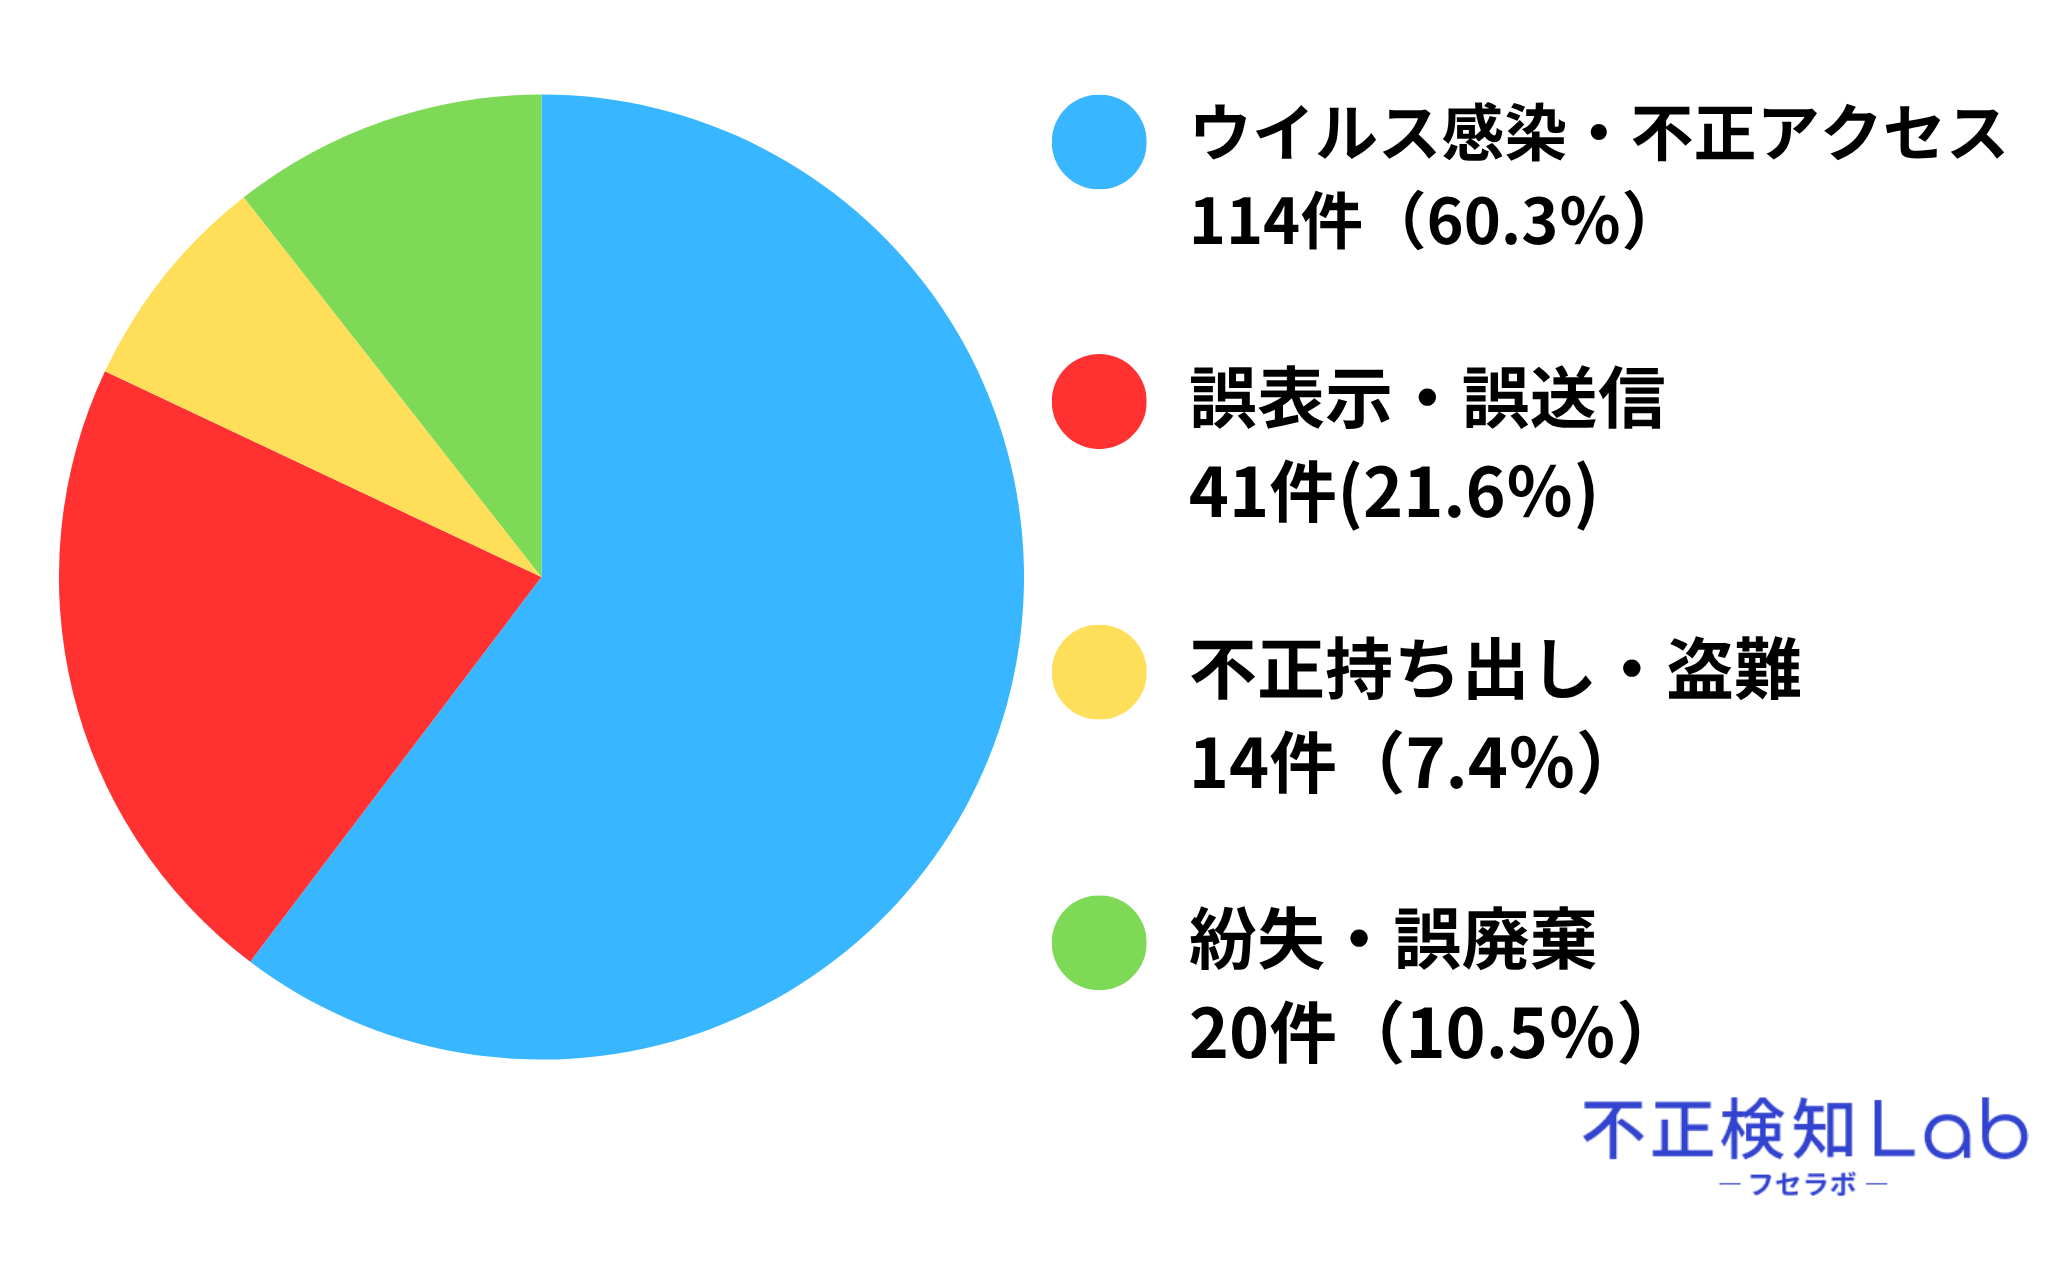
1位:ウイルス感染・不正アクセス
2位:誤表示・誤送信
3位:紛失・誤廃棄
4位:不正持ち出し・盗難
※参考:「東京商工リサーチ」
個人情報漏洩の原因は、外部からの攻撃だけでなく内部不正や人的なミスなど企業内部からの脅威も多いです。
個人情報漏洩の原因について、1つずつ詳しく見ていきましょう。
1位:ウイルス感染・不正アクセス
2025年における上場企業の個人情報漏洩・紛失事故のうち、原因別1位は「ウイルス感染・不正アクセス」です。
近年、企業のネットワークに侵入してデータを暗号化する「ランサムウェア」の被害やシステムの脆弱性を突いたサイバー攻撃が深刻化しています。
ウイルス感染や不正アクセスが原因で顧客情報が外部に流出してしまうと、多額の補償金や漏洩対応費用に追われてしまいます。
カーシェアサービス「タイムズカー」では、運転免許証などを含む会員情報の漏えいが起こってしまい、事故対応費用が55億円にのぼる事態に発展しました。 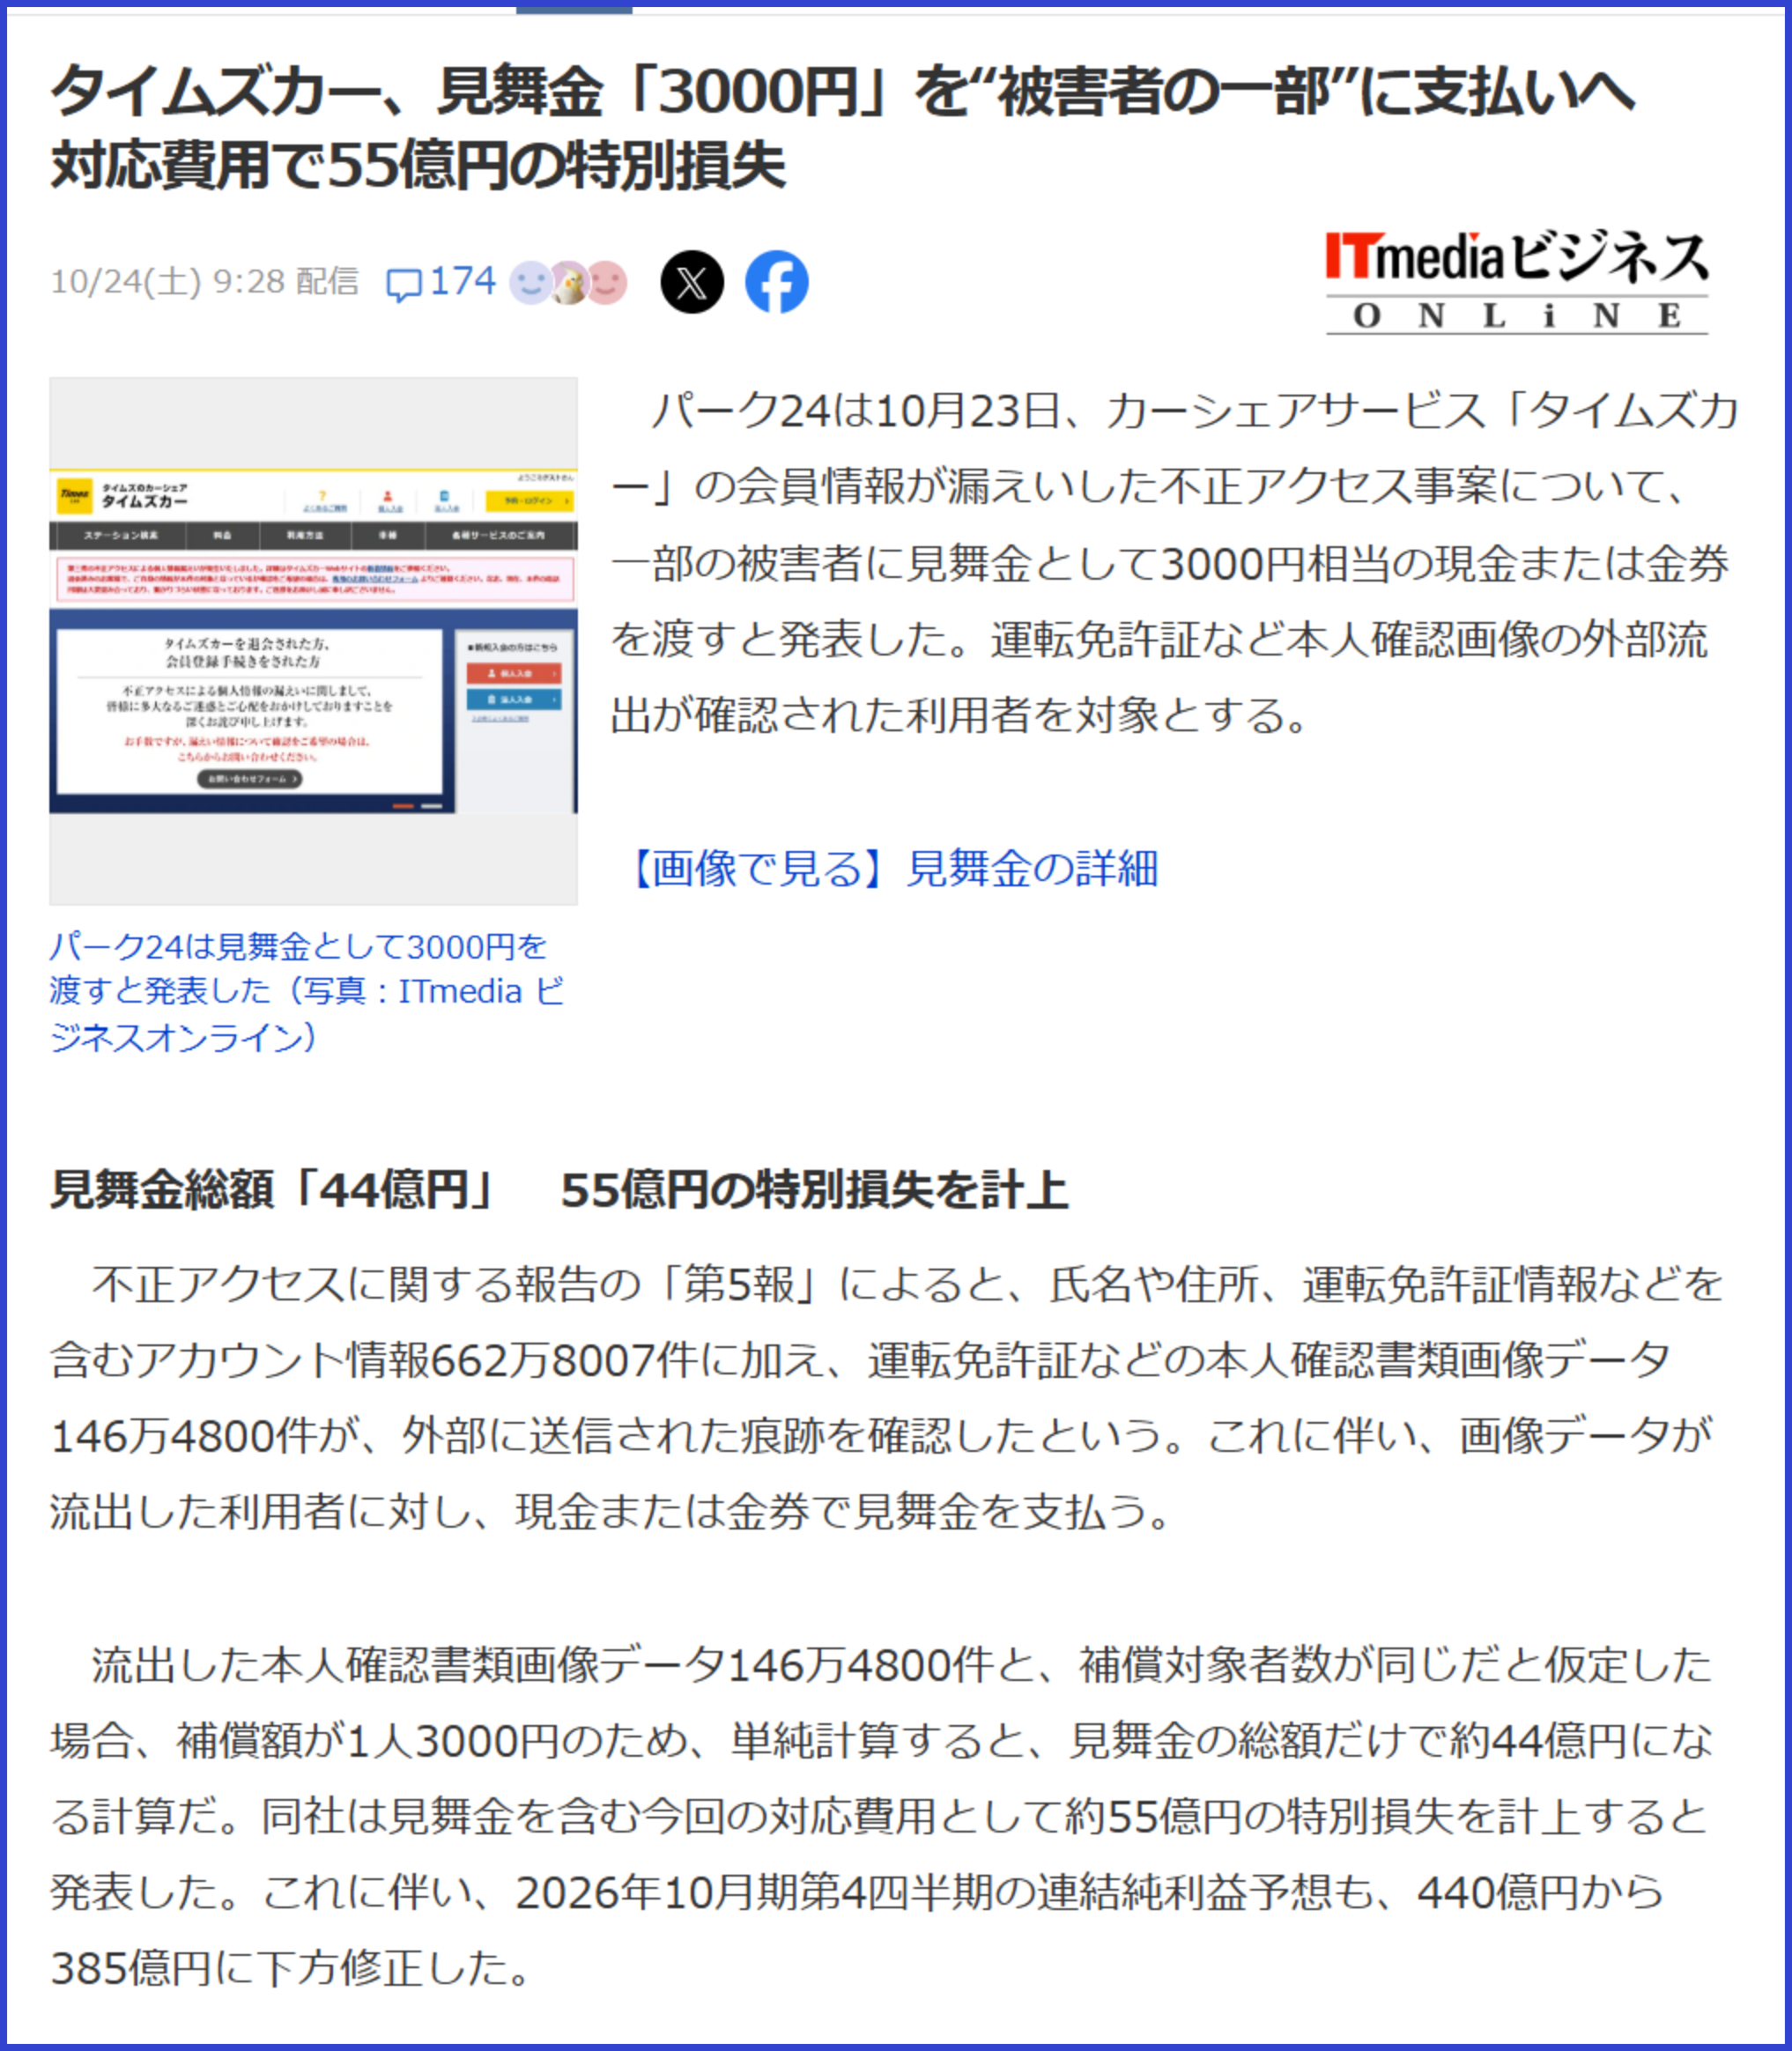
※引用:YAHOO!JAPAN ニュース
ウイルス感染や不正アクセスが起こる原因には、以下のことが考えられます。
- ソフトウェアや通信機器の脆弱性の放置
- 悪意のあるメール(標的型攻撃・フィッシング)の開封
- 推測されやすいパスワードの利用と認証の甘さ
- 安全ではないネットワークやリモート接続の利用
これらの原因から企業を守り、甚大な被害を防ぐためには、システムと人的な両面から以下の対策を講じることが不可欠です。
- OSやソフトウェアの定期的なアップデート
- 多要素認証(MFA)の導入とパスワード管理の徹底(認証強化)
- 不審なメールの判定や標的型攻撃に対する従業員へのセキュリティ教育
- 二次被害を防ぐ不正検知サービスの導入
しかし、サイバー攻撃の手口は年々巧妙化しており、こうした基本的な対策だけでは侵入を防ぎきれないケースも急増しています。
自社のセキュリティ体制に抜け漏れがないかを見直すだけでなく、もし情報が漏れてしまった時の対応についても事前に社内で決めておきましょう。
以下の記事では、不正アクセスで情報漏洩が発生してしまった時の5つの対応方法についてまとめていますので、ぜひ参考にしてみてください。
2位:誤表示・誤送信
2025年における上場企業の個人情報漏洩・紛失事故のうち、原因別2位は「誤表示・誤送信」です。
誤表示はあるユーザーがWebサイトなどにログインした際、全く関係のない別なユーザーの個人情報が表示される事故を指し、誤送信とは本来の相手とは異なる宛先に個人情報を含むメールやFAXなどを誤って送信することです。
誤送信のリアルな実態として、次のような事例が発生しています。
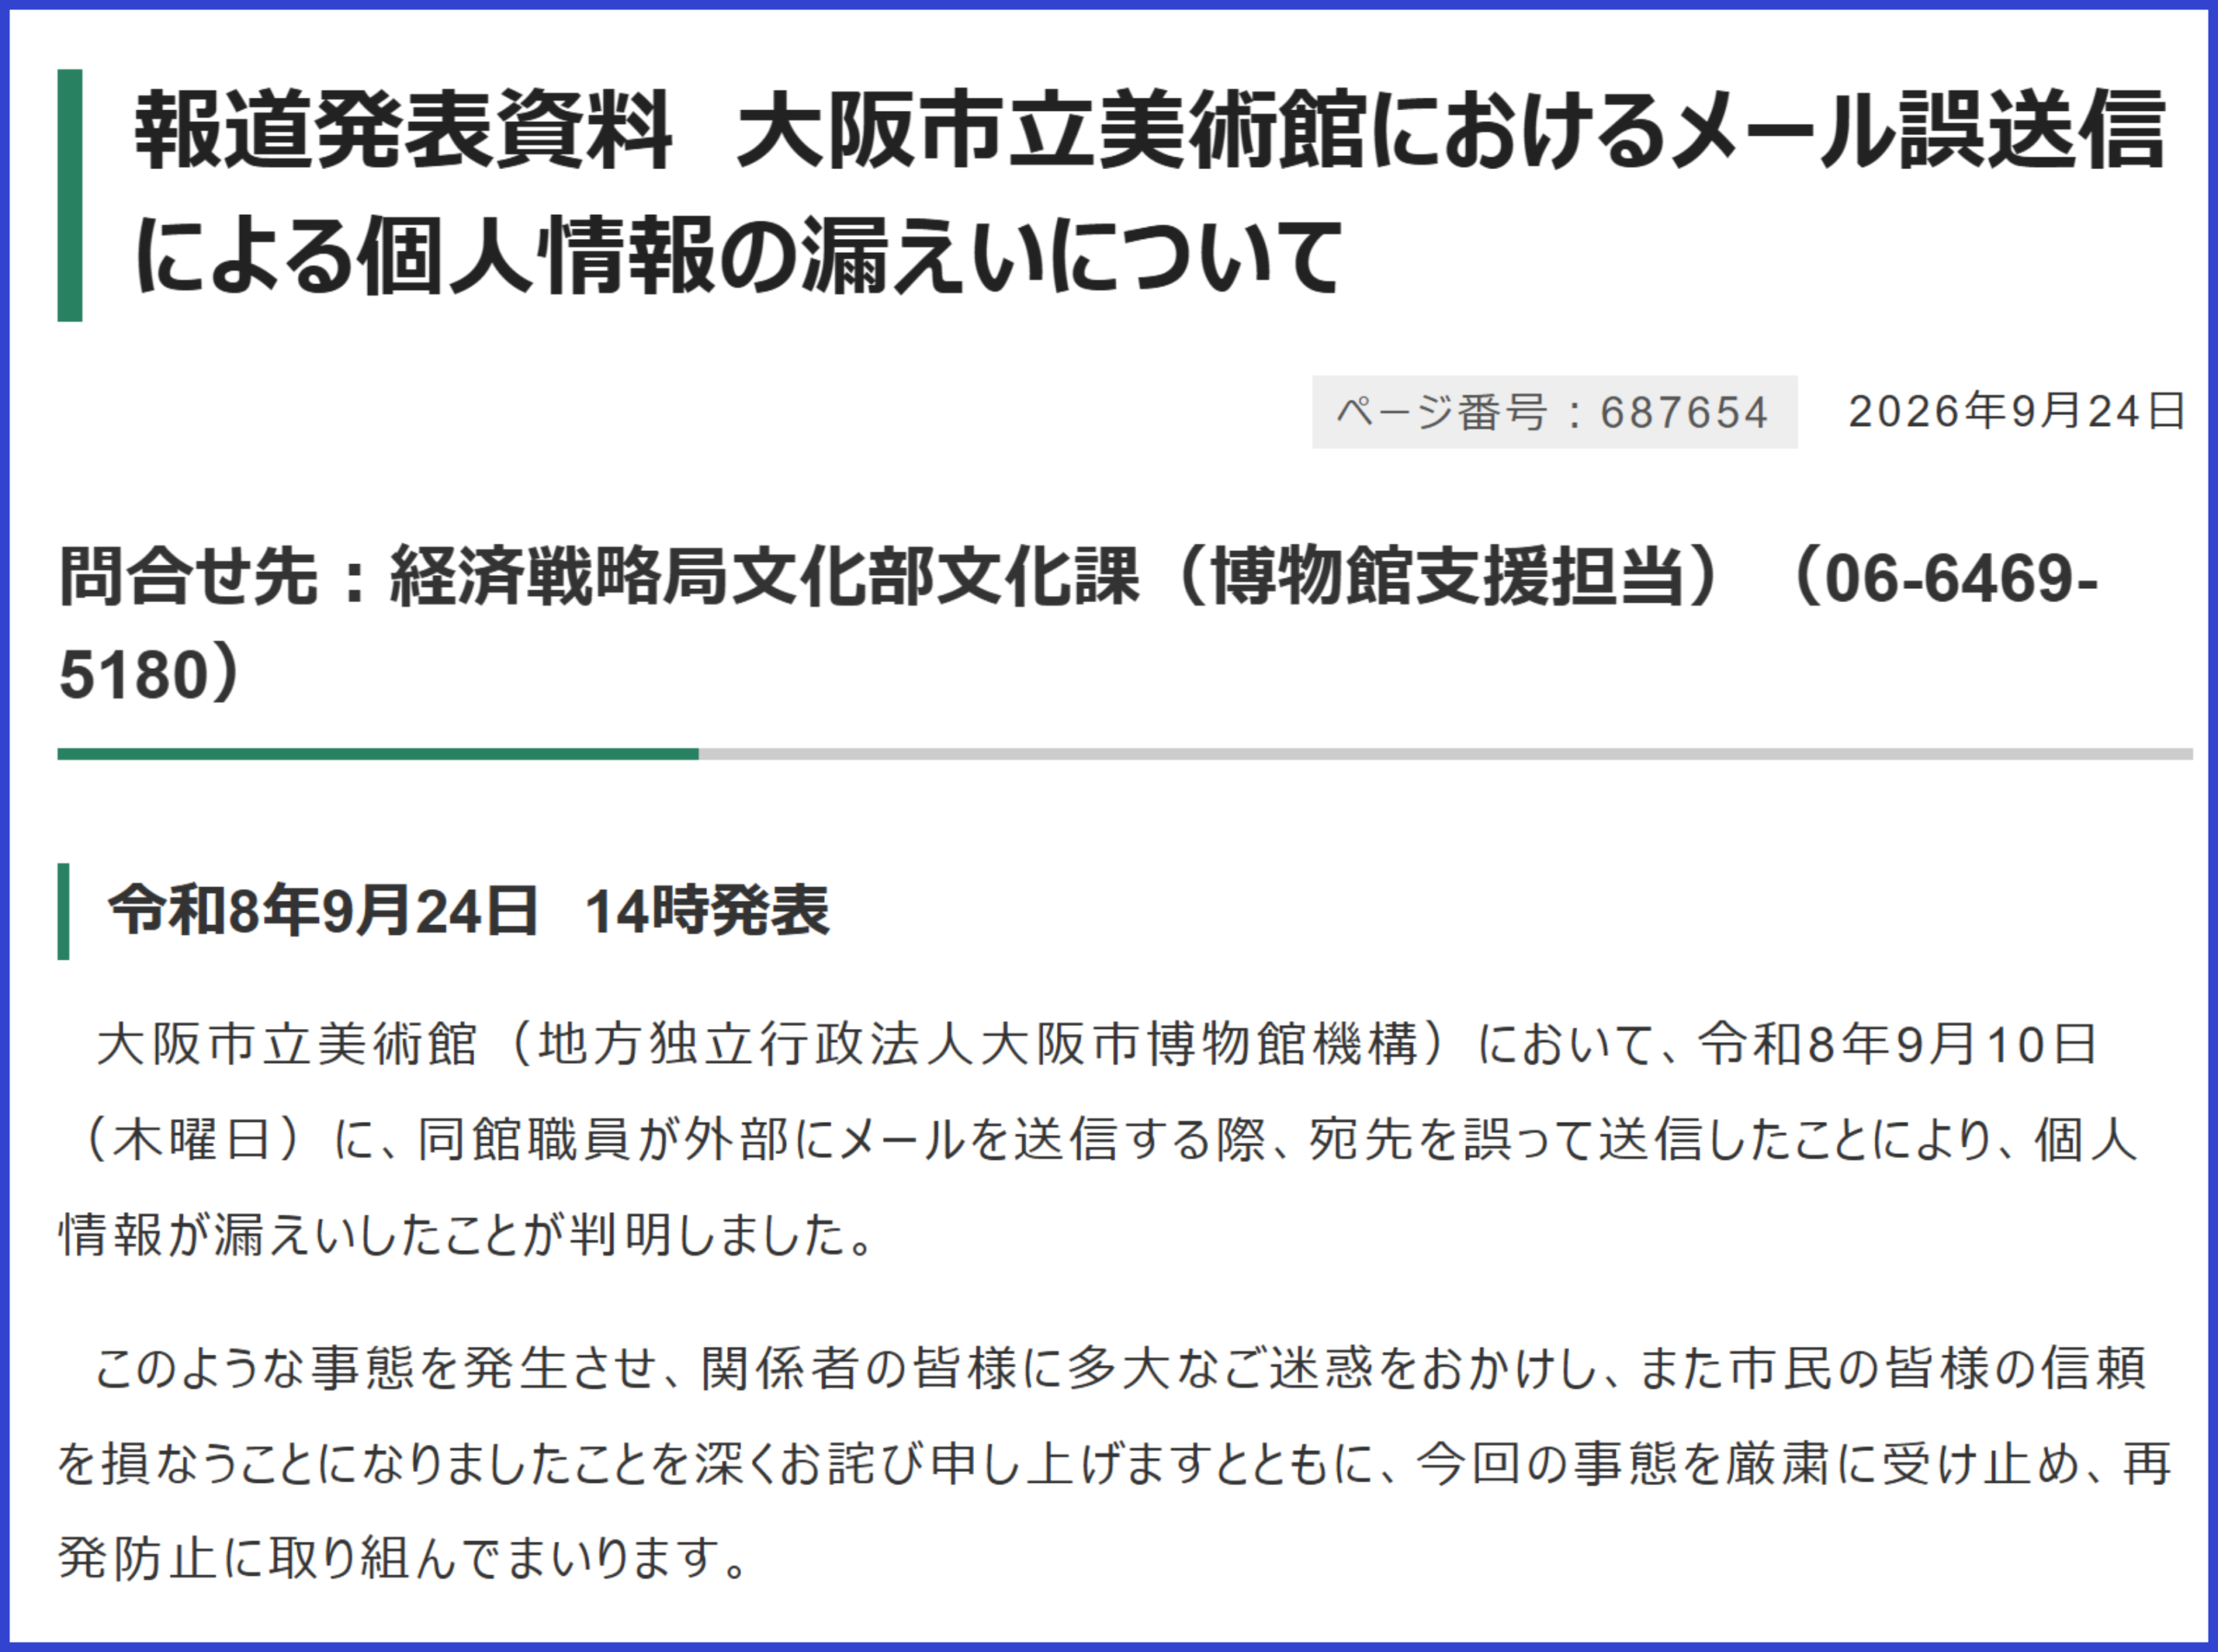
大阪市にある美術館の職員が、ある特定の受講者(A氏)1名に対して回答メールを送る際、宛先に誤って「他の受講者も含めたグループメールのアドレス」を入力して一斉送信してしまいました。
※引用:大阪市
漏洩した件数は30名分と小規模ですが、この事例ではミスに気づいた職員が直後に上司への報告を怠ったことで組織としての発覚が遅れ、事態をより深刻化させています。
誤送信をシステムで防ぐ仕組みづくりはもちろんのこと、万が一ミスが起きた際に迅速な報告と初動対応ができる内部統制の構築も重要です。
このような宛先間違い以外にも、誤送信を引き起こすを引き起こすヒューマンエラーには以下のケースが挙げられます。
- BCC・CCの設定ミス
- ファイルの選択ミス
- 焦りやマルチタスクによる確認不足
こうしたヒューマンエラーは、どれだけ社内で注意喚起を行っても完全にゼロにすることは困難です。
そのため、「個人の注意力」に頼るのではなく、ミスが物理的に起きない以下のような仕組みづくりが有効です。
- 外部宛てのメールは送信ボタンを押しても数分間保留されるシステムの導入
- 一斉送信にはBCCを使わず専用の配信ツールを利用する
- 添付ファイル送信時の上長によるダブルチェックの義務化
ヒューマンエラーを個人の不注意で終わらせず、組織全体でシステムとルールの両面から対策を講じることが重要です。
3位:紛失・誤廃棄
2025年における上場企業の個人情報漏洩・紛失事故のうち、原因別3位は「紛失・誤廃棄」です。
HDDやUSBなど記録媒体の紛失も含まれるものの、個人情報が記載された書類や伝票など紙媒体の紛失・誤廃棄も多いことが特徴です。
個人情報を含む媒体を不必要な場面で持ち出すと、社外で紛失するリスクが大きくなってしまいます。
このような事故を防ぐためには、定期的な情報セキュリティ教育で従業員の意識向上を図るとともに、情報の持ち出しに関する厳格な社内ルールを定めることが重要です。
また、コロナ禍でテレワーク化が進み、自宅やカフェなどで作業する人が増えたことも紛失が起こるリスクを高めています。
以下の記事では、リモートワークができるおすすめの場所や注意事項などをまとめていますので、興味のある方はぜひ参考にしてみてください。

4位:不正持ち出し・盗難
2025年における上場企業の個人情報漏洩・紛失事故のうち、原因別4位は「不正持ち出し・盗難」です。
不正持ち出しとは、従業員が社内の情報を不正に持ち出し、外部の人に流出させるという手口です。
従業員が転職する際、転職先に顧客情報や技術情報を提供する「手土産転職」や怨恨を理由としたケースもあります。
盗難被害の例として以下のことが挙げられます。
- ノートPC・USBの置き引き
- 盗難目的でのオフィス侵入
- 社用車を狙った車上荒らし
また、お酒を飲みすぎて泥酔し、カバンを飲食店や駅に置き忘れて盗難被害に遭うケースもあります。
不正持ち出しや盗難は、単なる社内ルールの違反(懲戒解雇など)では済まず、警察が介入する刑事事件に発展します。
具体的には、以下の法律に触れる可能性があります。
- 個人情報保護法違反:1年以下の懲役又は50万円以下の罰金
- 不正競争防止法違反(営業秘密侵害罪):10年以下の懲役または2000万円以下の罰金
- 刑法(業務上横領罪・窃盗罪など)
罰金を払うのは違反をした従業員だけでなく、管理監督の責任を問われた企業側にも罰金を科せられる可能性があります。
そのため、「誰が・いつ・どのデータに触れたか」を常時監視・記録する仕組みを導入し、内部の人間であっても容易に情報を持ち出せない、性悪説に基づいた厳格な管理体制が求められます。
以下の記事では、個人情報保護法のガイドラインについて基本事項について解説していますので、本記事と一緒にご一読ください。
その他にも知っておくべき情報漏洩の2つの原因
前章でお伝えした「原因別ランキングTOP4」以外にも、下記2つの原因について理解しておくことが大切です。
- マルウェア感染の巧妙化
- フィッシングやスミキングなどの手口
- 退職者・離職者による情報の不正取得
これらはサイバー攻撃や人為的な原因です。
少し専門的なワードも出てきますが、より詳しく解説してある関連記事も紹介しますのであわせてご参照ください。
【原因1】マルウェア感染の巧妙化
マルウェア感染とは、パソコンやスマホに損害を与える「悪意のあるソフトウェア」の総称で、情報窃盗やシステム破壊、金銭要求などを目的にしたものです。  このマルウェアによる感染は、手口が年々巧妙化しているため注意しなければなりません。
たとえば、マルウェアの1種である「コンピューターウイルス」に感染した場合、以下のトラブルに発展する可能性があります。
- パソコン内のデータが改ざんされる
- 個人情報が外部へ流出する
マルウェア感染の概要や感染経路、具体的な対処法などに関しては以下の記事で解説していますのでご覧ください。

また、差出人として実在の人物を装ったり受信者に関連のある件名で油断させたりして、悪意ある添付ファイルや不正サイトへのリンクを介しマルウェアに感染させる「標的型攻撃メール」の発生も危険視されています。
標的型攻撃は特定の企業を狙ってサイバー攻撃してくることが特徴で、攻撃されていることに気づかず被害を受ける事例も多いため注意が必要です。 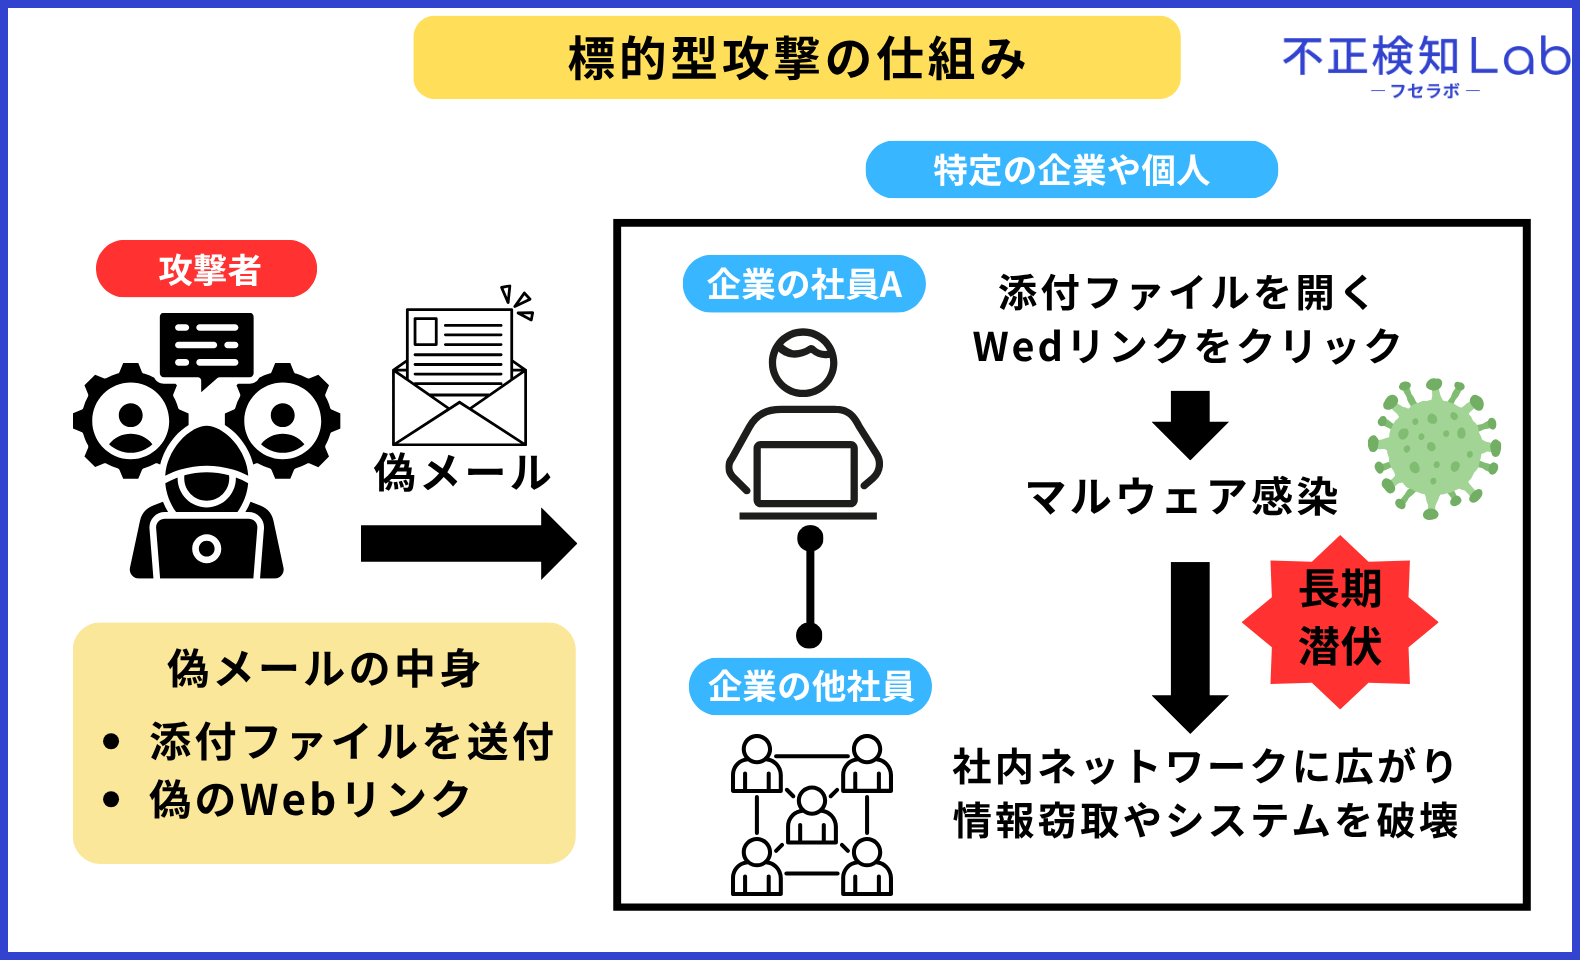 次の記事では、標的型攻撃の手法や被害例・具体的な対策などを紹介していますので関心のある方はチェックしてみてください。
【原因2】フィッシングやスミキングなどの手口
フィッシングとは、金融機関やEC事業者等を装った偽のメールでサイトに誘導し、個人情報やクレジットカード情報を入力させる手口です。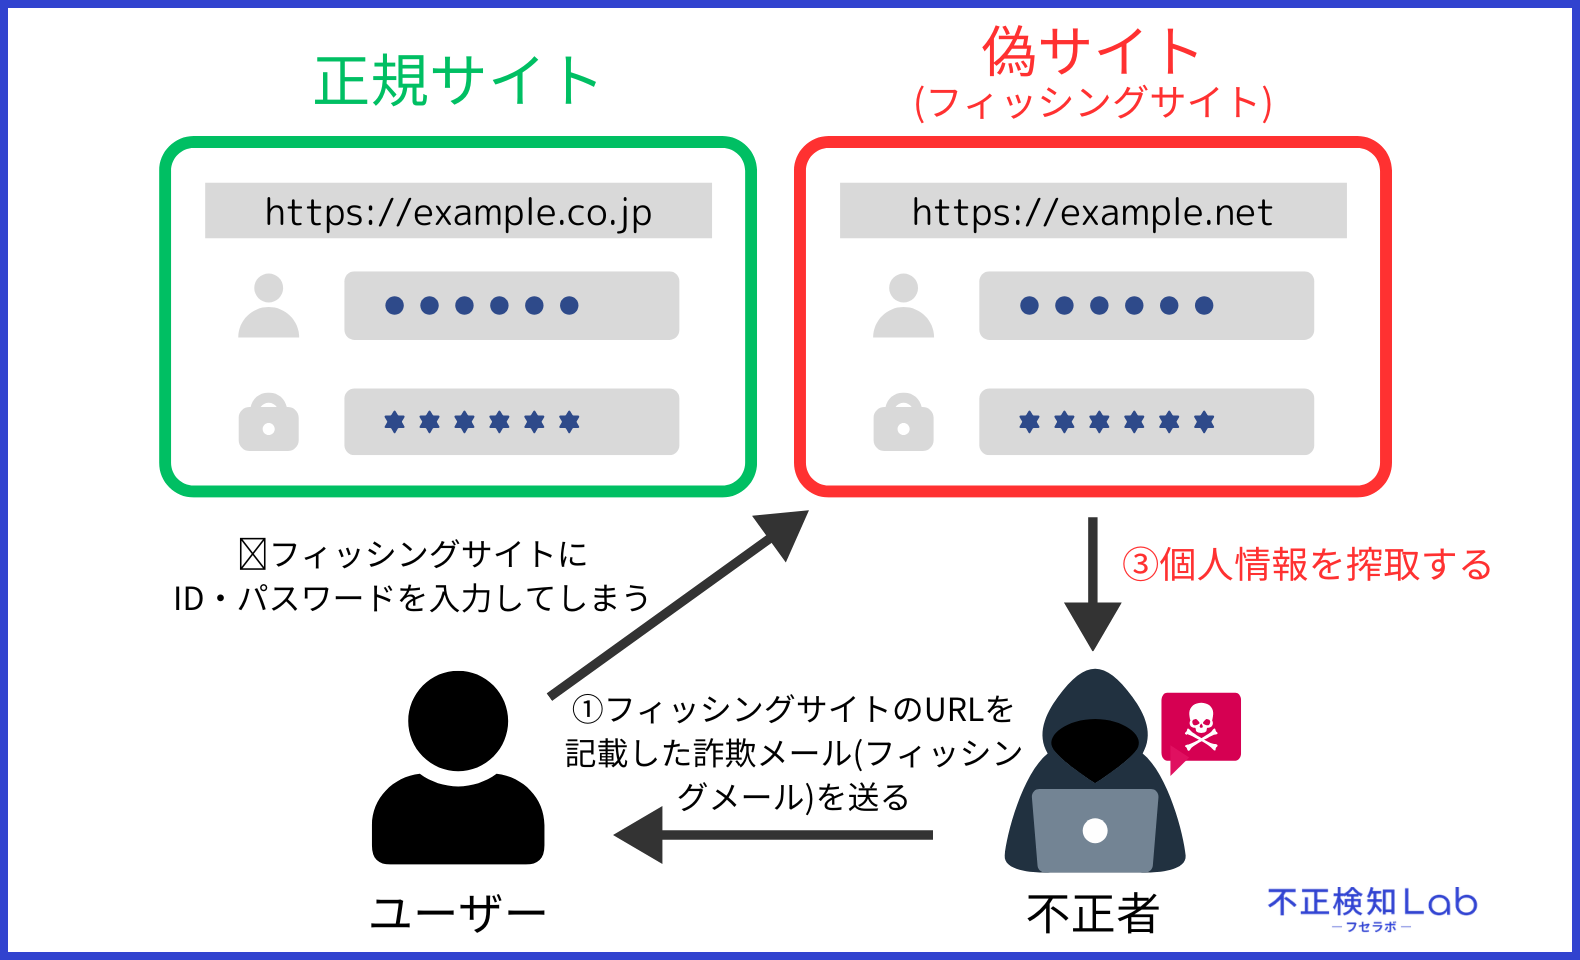 例えば、本物のサイトを装った「フィッシングサイト」は公式そっくりに作られていることが多く、偽サイトであることに気づかず個人情報を不正入手される被害が相次いでいます。
フィッシング詐欺の代表的な手口や見分け方に関しては、下記記事で解説してありますのでご一読ください。

スキミングとは、実際の店舗でカードの磁気データを読み取られたり、カード券面を撮影されたりすることを指します。 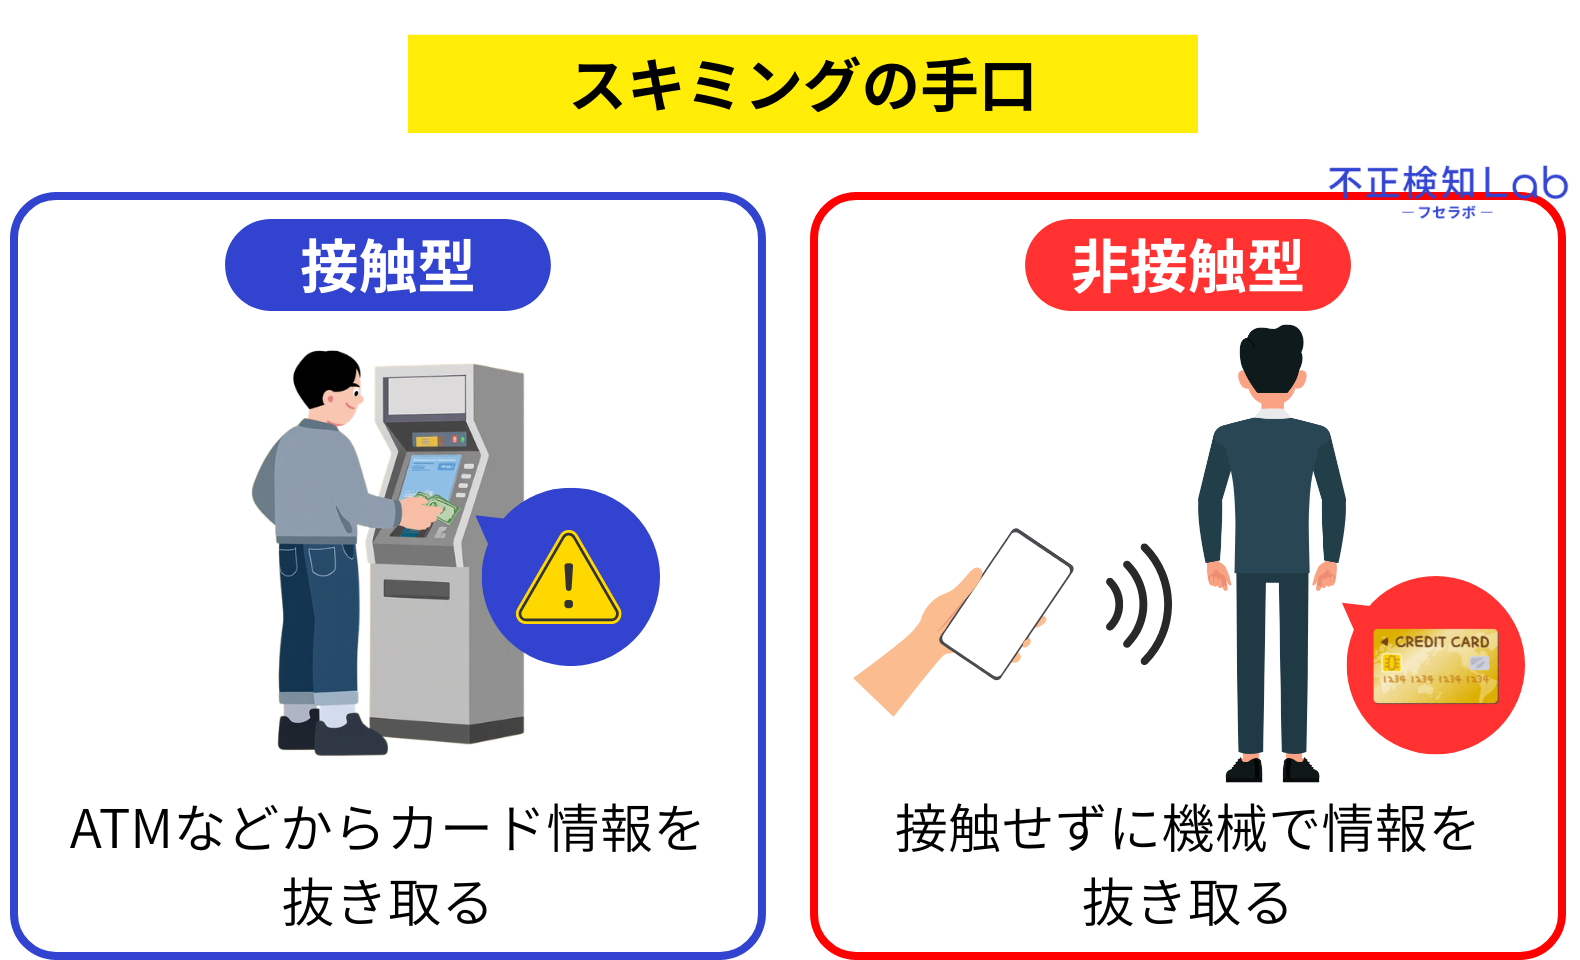 フィッシング同様、スキミングは不正利用の手口でもあり、情報漏洩の被害拡大に繋がっています。
下記記事では、オンラインスキミングの主な手口や被害に遭わないための対策を紹介していますので、ぜひあわせてご覧ください。

個人情報漏洩の被害事例を3つ紹介
ここからは、個人情報漏洩の具体的な被害事例を3つご紹介します。
- 【事例1】飲食チェーン公式アプリへの不正アクセスによる情報漏洩事件
- 【事例2】受付管理システムへの不正アクセスによる個人情報流出懸念
- 【事例3】証券会社における業務委託先への不正アクセスによる情報漏洩事件
それでは1つずつ詳しく見ていきましょう。
【事例1】飲食チェーン公式アプリへの不正アクセスによる情報漏洩事件
※引用:日本経済新聞
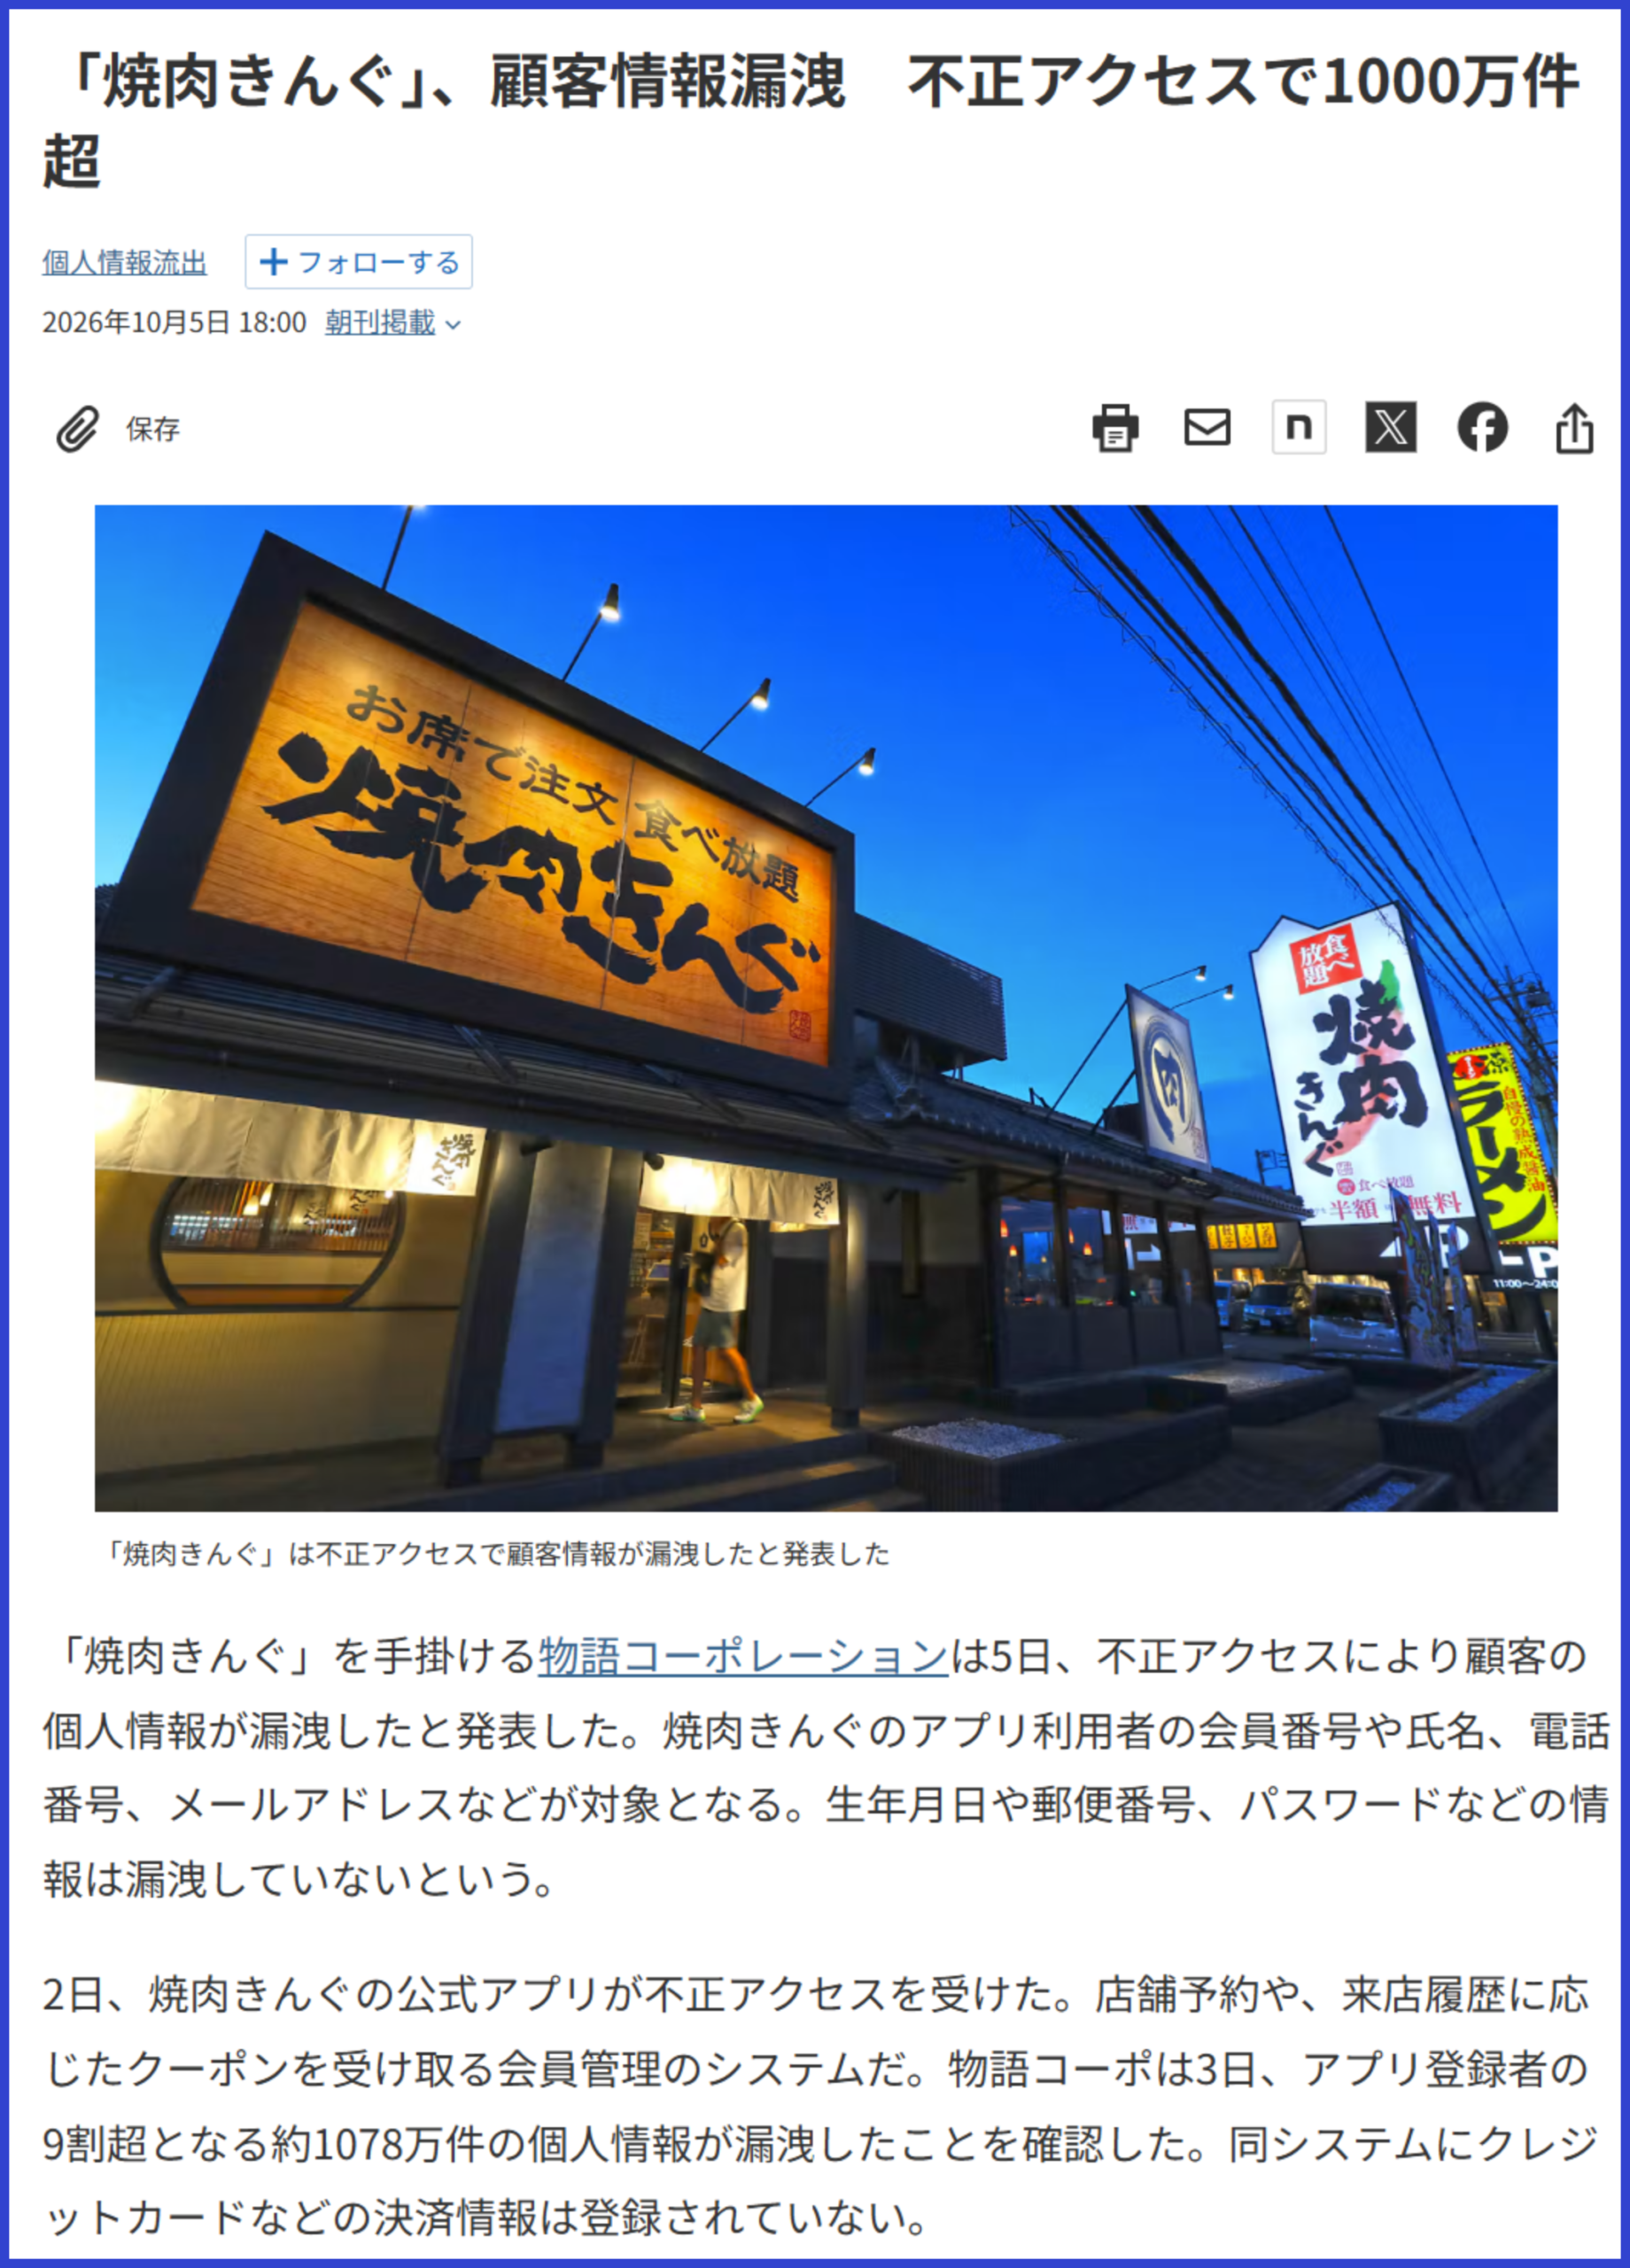
事例1つ目は、焼肉きんぐを手掛ける物語コーポレーションで、公式アプリの管理システムが不正アクセスを受け、約1078万件の個人情報が漏洩しました。
本事件は、公式アプリの裏側にある「会員管理システム」に対して、第三者から不正なアクセスが発生し、顧客の氏名や生年月日などの重要な個人情報が大量に流出する事態となりました。
このようなシステムへの不正アクセスを防ぐため、企業は定期的な脆弱性診断を実施し、システムの抜け穴を塞ぐ必要があります。
加えて、不審な動きを自動で検知・遮断するセキュリティツールを導入するなど、顧客情報を守るための対策が不可欠です。
【事例2】受付管理システムへの不正アクセスによる個人情報流出懸念
※引用:日本経済新聞
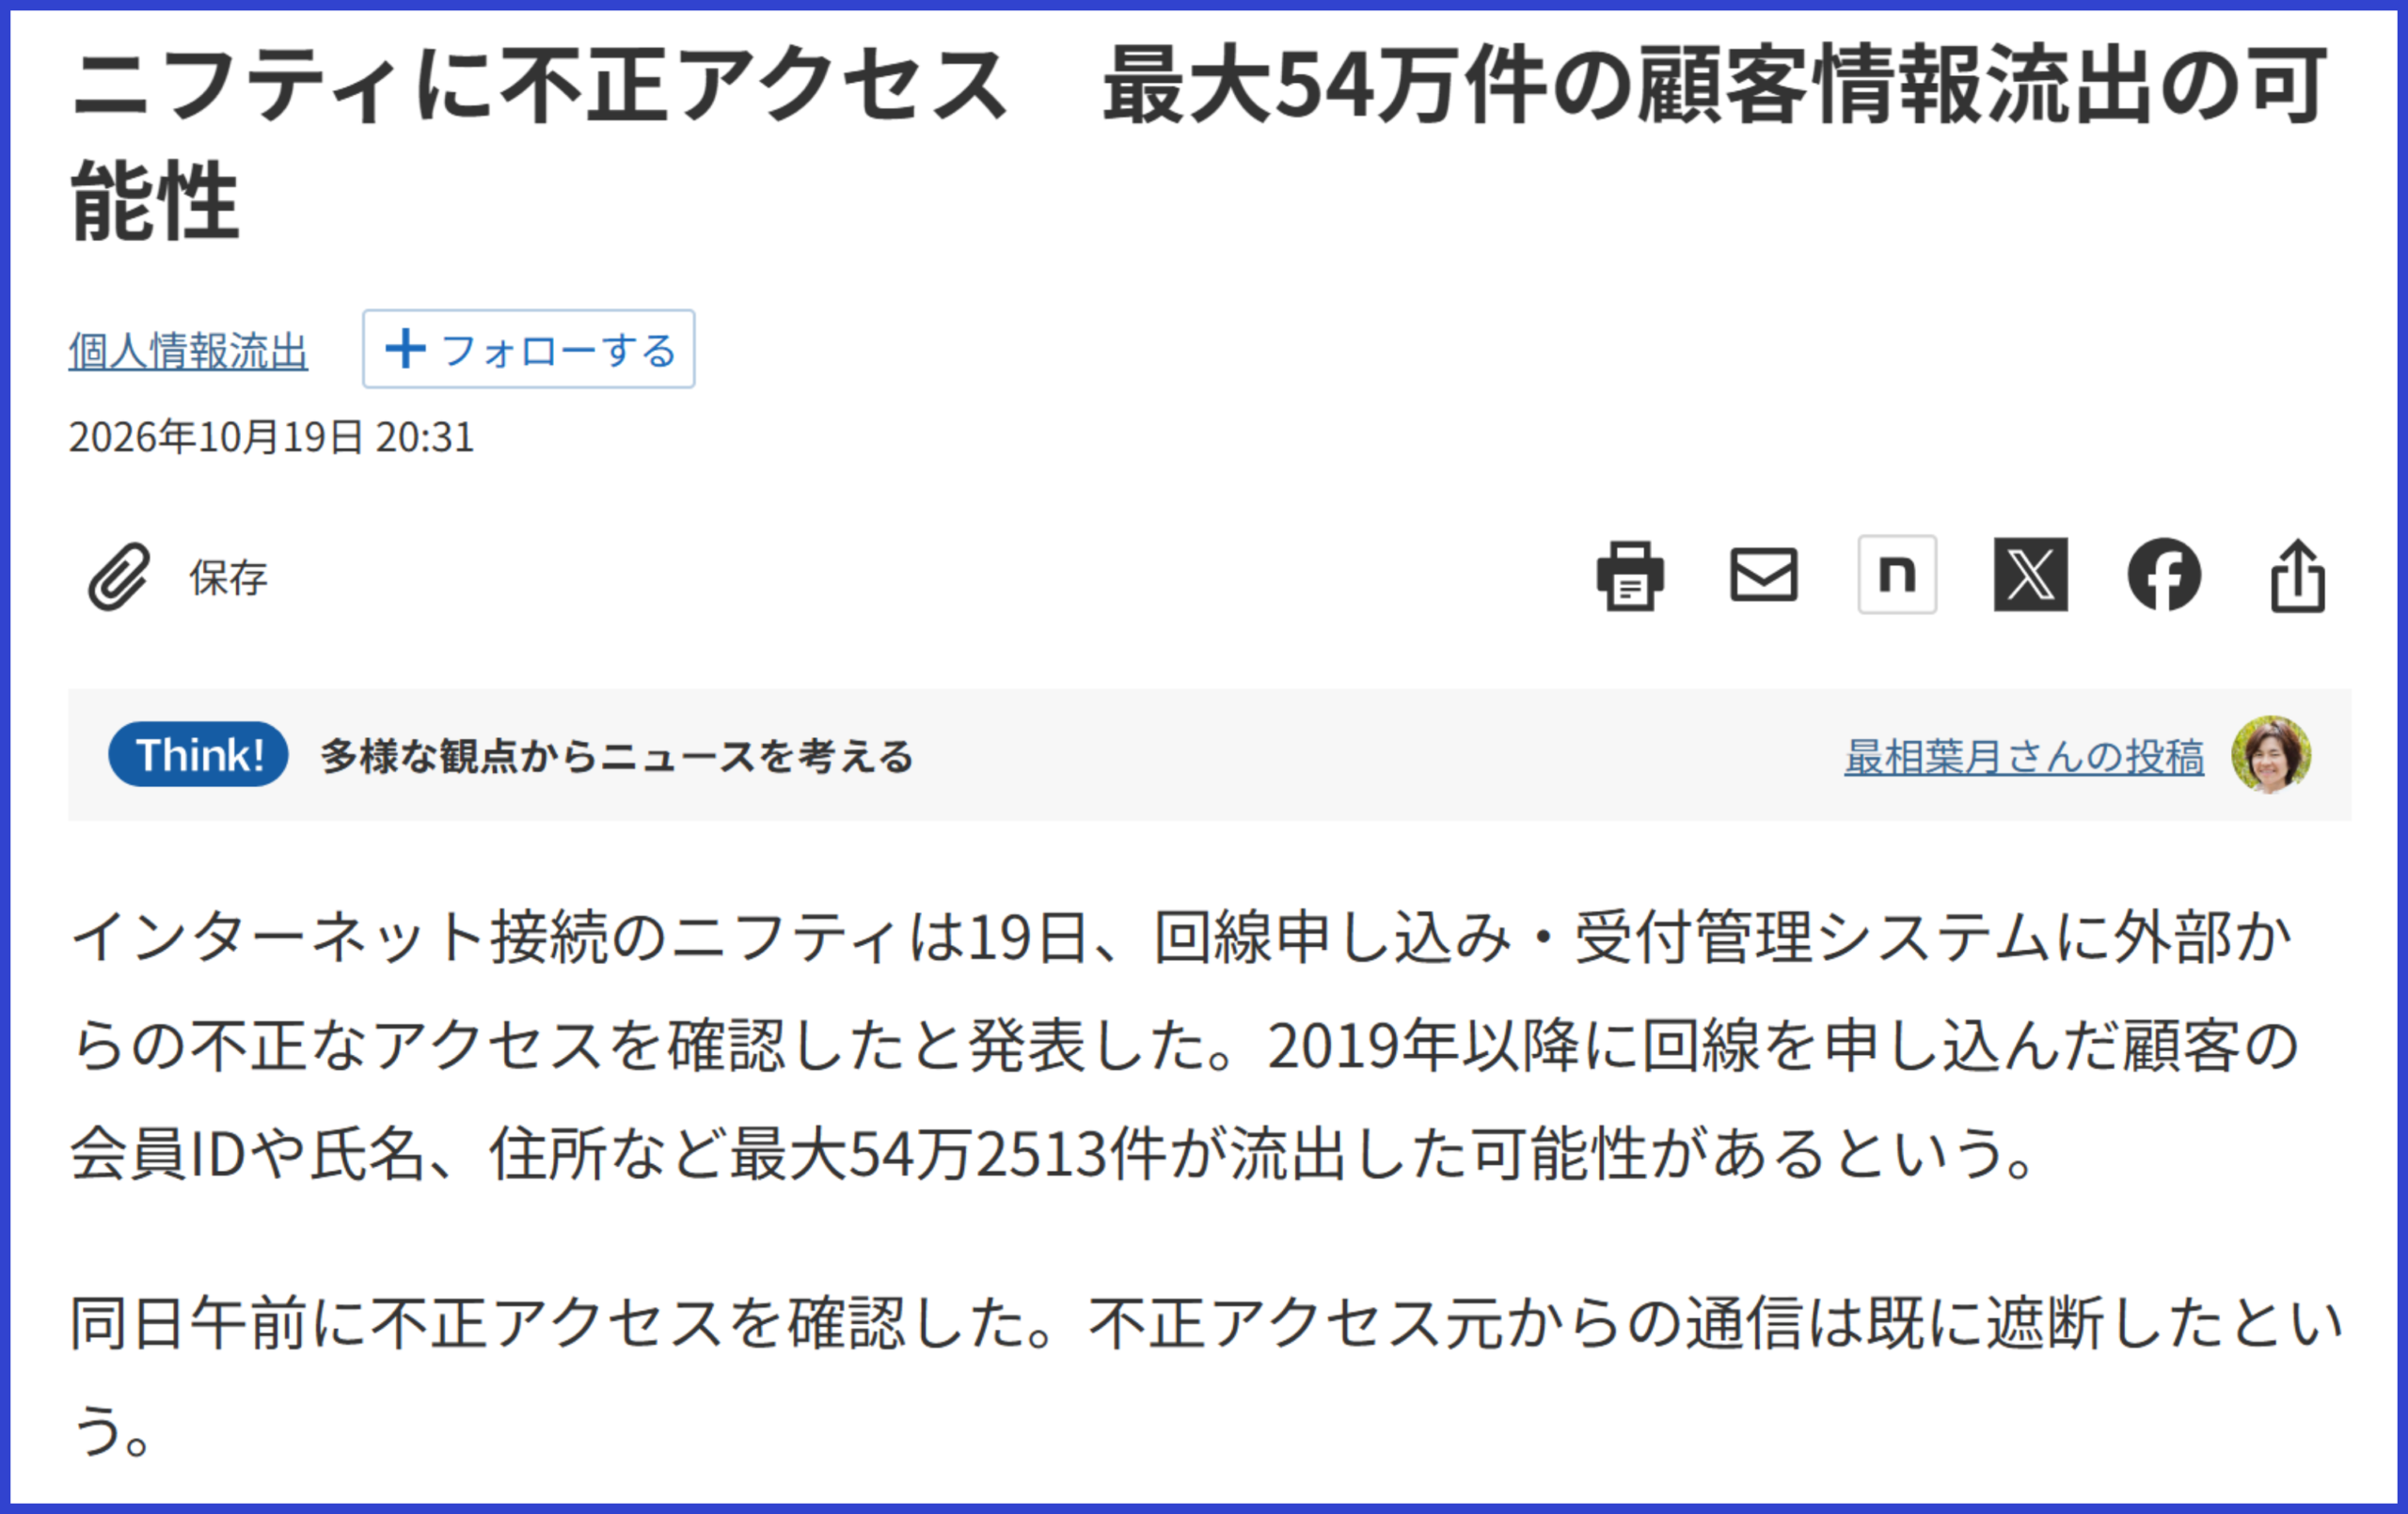
事例2つ目は、インターネット接続サービスの「ニフティ」において、外部からの不正アクセスにより最大54万2513件の顧客情報が漏洩した可能性がある事件です。
回線申し込みシステムへの不正アクセスにより、会員IDや氏名・住所などの個人情報が流出しました。
決済情報の漏洩がなくとも、顧客をフィッシング詐欺やなりすましの危険にさらす重大な事態です。
顧客情報を預かる企業として、不正アクセスを未然に防ぐ強固なセキュリティ基盤づくりが不可欠です。
【事例3】証券会社における業務委託先への不正アクセスによる情報漏洩事件
※引用:日本経済新聞
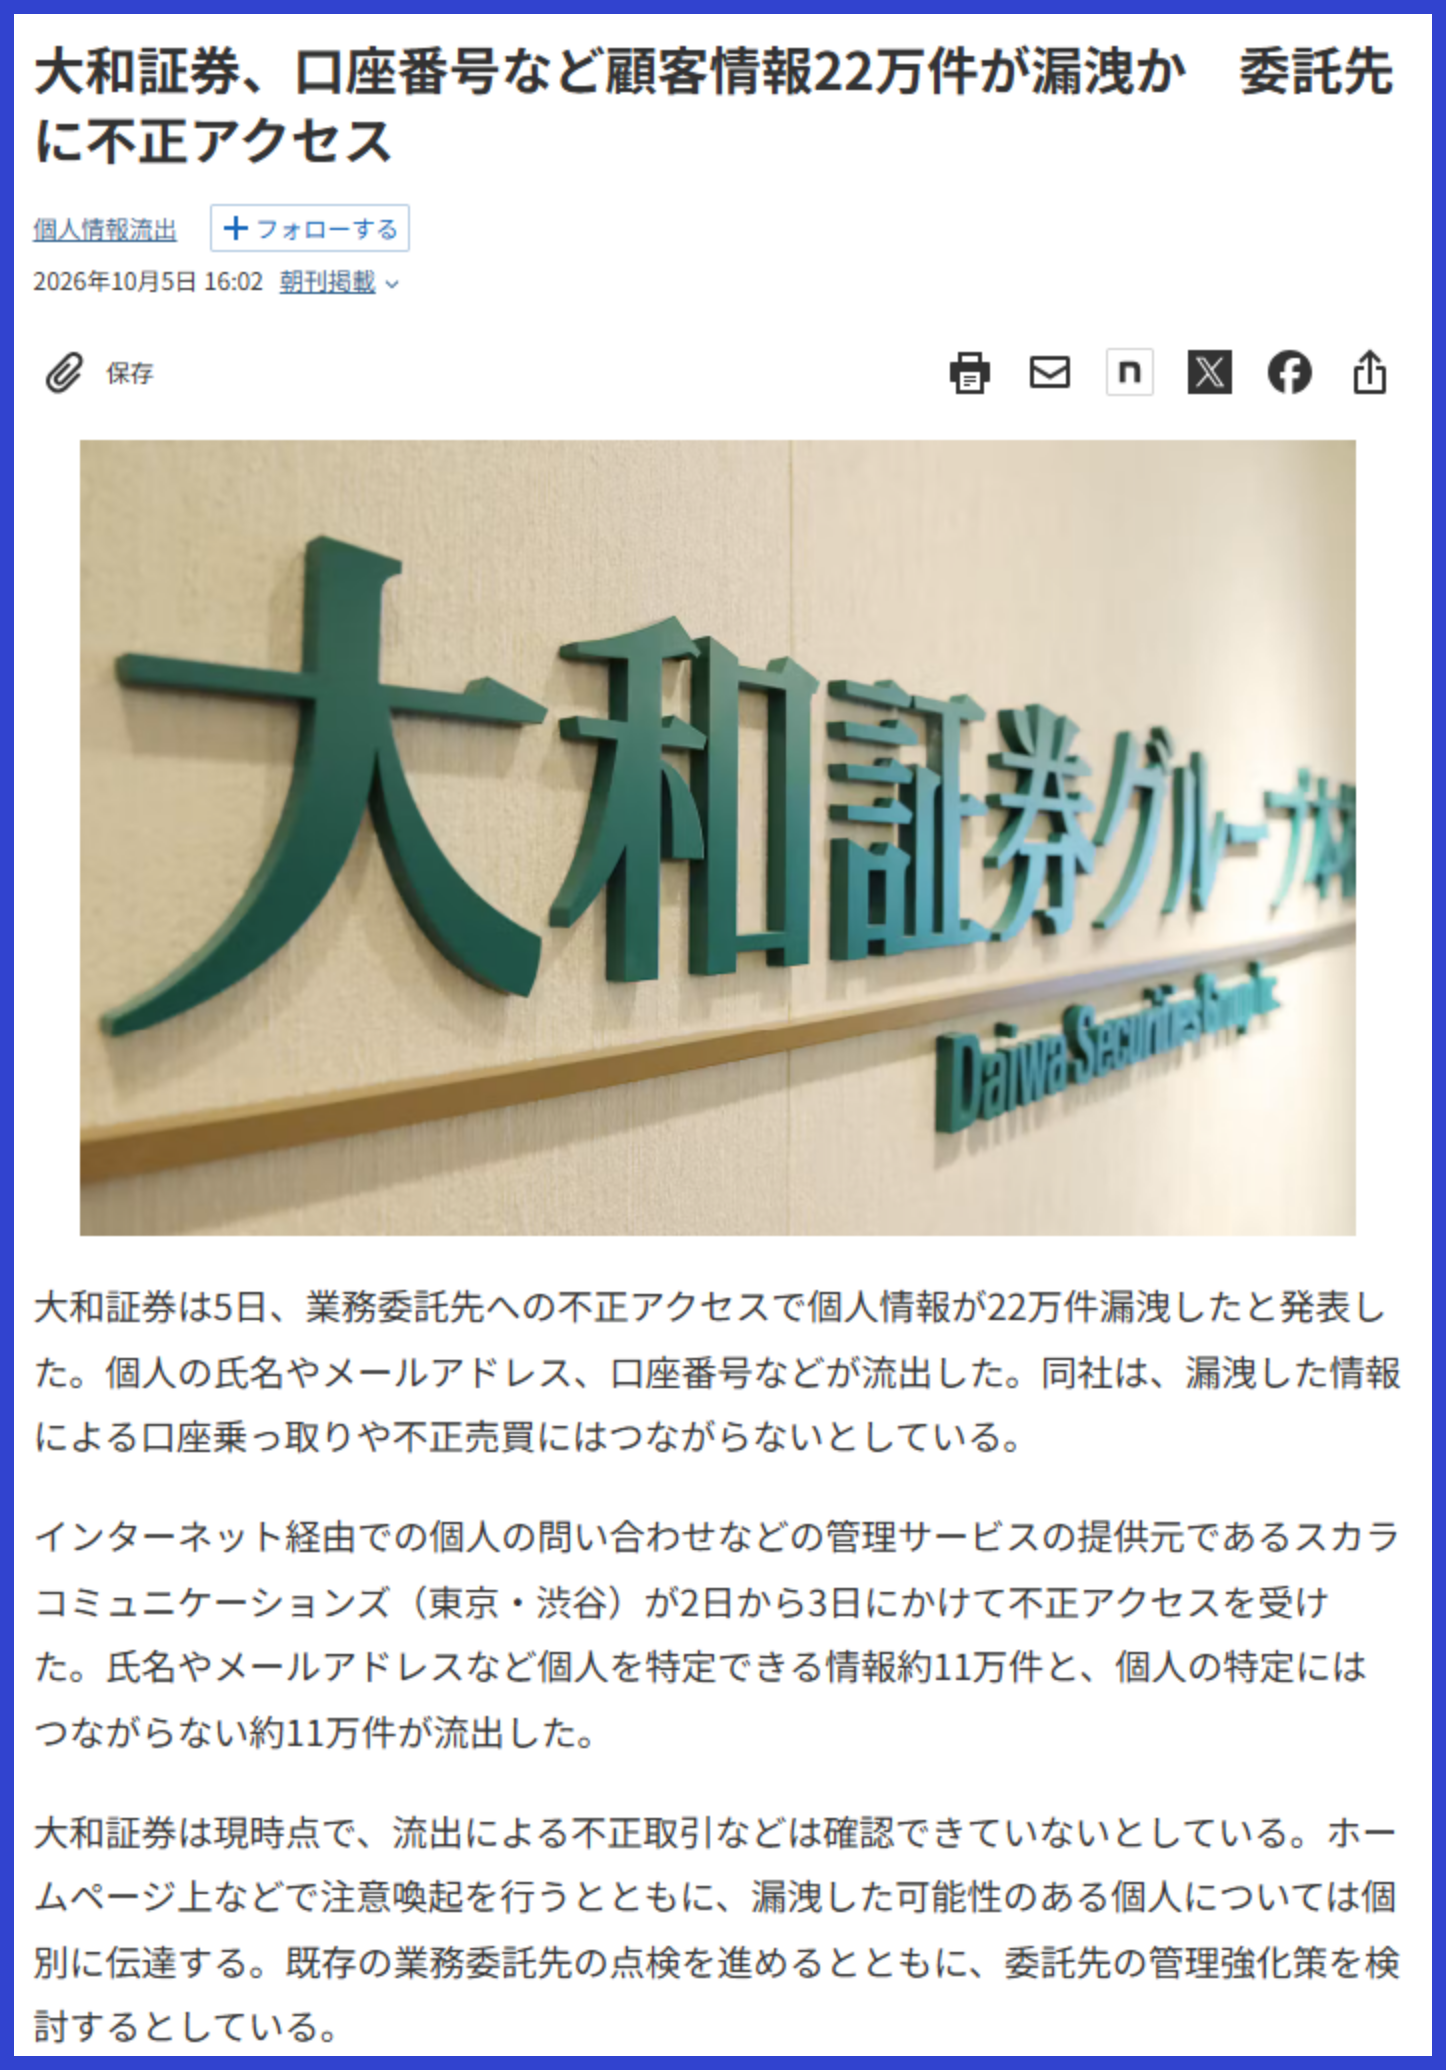
事例3つ目は、大和証券において業務委託先への不正アクセスにより22万件の顧客情報が漏洩した事件です。
本事件は、インターネット経由での問い合わせなどを管理するサービスの提供元である業務委託先がサイバー攻撃を受けたことが原因です。
自社のシステムではなく業務委託先経由で、顧客の氏名やメールアドレス、口座情報が流出する事例となりました。
このような関連企業を踏み台にする情報漏洩を防ぐため、企業は自社の対策だけでなく、既存の業務委託先のセキュリティ体制を厳格に点検し、委託先の管理強化策を徹底することが必要です。
企業のサイバー攻撃対策については、以下の記事で詳しく解説していますので、ぜひ参考にしてください。
また、近年不正アクセスによる個人個人情報が増加しています。
以下の記事では、個人情報漏洩事件・被害事例ニュースについてまとめていますので、興味のある方はぜひご覧ください。

個人情報漏洩時に考えられる被害を個人と企業に分けて紹介
ここで、個人情報漏洩時に考えられる被害内容について、個人向け・企業向けに分けて紹介していきます。
| 対象 | 主な被害・影響 |
|---|---|
| 個人向け | 迷惑メールやDMが届く |
| ECサイトのアカウントが乗っ取られる | |
| クレジットカードや銀行口座、住所、氏名などの情報が不正利用される | |
| 企業向け | 自社の技術・ノウハウの流出 |
| 原因の調査・対応による人的コストの発生 | |
| 民事・刑事上の責任が発生 | |
| 社会的信用の失墜 |
それでは詳しく解説していきます。
【個人向け】個人情報漏洩時に発生する3つの被害
個人情報漏洩に遭った個人・保有者の被害としては、以下の3つが想定されます。
- 迷惑メールやDMが届く
- ECサイトのアカウントが乗っ取られる
- クレジットカードや銀行口座、住所、氏名などの情報が不正利用される
これらの被害は、消費者に直接的な金銭的損失を与えるものです。
特に、他社から漏洩したIDとパスワードを悪用されてECサイトのアカウントが乗っ取られると、身に覚えのない高額な商品の購入やクレジットカード番号の流出、銀行口座の流出などに発展します。
このような被害を防ぐため、日頃から以下のような対策を講じることが重要です。
- パスワードの使い回しをしない
- 二段階認証(多要素認証)を利用する
- クレジットカードや銀行口座の利用明細を定期的に確認する
- 不審なメールのURLはクリックせず、公式サイトからログインする
しかし、個人がどれだけ気をつけて自衛していても、サービスを提供する企業側のセキュリティが脆弱であれば、情報漏洩や不正利用を完全に防ぐことはできません。
万が一被害に遭った際に被害を最小限に食い止めるため、「少しでも異変に気づいたらすぐにパスワードを変更し、カードを停止する」といった迅速な初動対応を常に想定しておくことが欠かせません。
以下の記事では、個人情報漏洩を防ぐ個人が行うべき6つの対策について解説していますので、ぜひ参考にしてみてください。

【企業向け】個人情報漏洩時に発生する4つの被害
個人情報漏洩に遭った企業の被害としては、以下の4つが想定されます。
- 自社の技術・ノウハウの流出
- 原因の調査・対応による人的コストの発生
- 民事・刑事上の責任が発生
- 社会的信用の失墜
これらの被害は、企業にとって単なる一時的なトラブルではなく、事業継続そのものを危ぶませる致命的なダメージとなります。
前章で触れたような「顧客のアカウント乗っ取り」や「クレジットカードの不正利用」を招いてしまった場合、その責任は巨額の損害賠償や深刻なブランド毀損となって企業に重くのしかかってきます。
もし、ECサイトで不正ログイン被害が発生した場合、1社あたりの損失額・事故対応費用は約8,100万円です。  また、風評被害の影響で顧客離れが進んでしまうと、事故や被害前の売上高に回復するまでに数年以上もの期間を必要とします。
一度失った信頼や膨大な資金を取り戻すのは極めて困難です。
だからこそ、事後対応に追われる前に「未然に防ぐための強固なセキュリティ対策」へ投資することが、企業を守る最大の防御策となります。
以下の記事では、個人情報漏洩を防ぐ企業が行うべき7つの対策について解説していますので、ぜひ参考にしてみてください。
まとめ
情報漏洩の原因別ランキングや、情報漏洩時に考えられる被害などを紹介しました。
2025年における上場企業の個人情報漏洩・紛失事故は、「東京商工リサーチ」が調査を開始して以降、歴代2位を記録しました。
そのようななか、各事業者様においては情報漏洩の原因を把握したうえで適切な対策が求められます。
実際、東京商工リサーチが公表している「情報漏洩の原因別ランキングTOP4」は次の結果となりました。
1位:ウイルス感染・不正アクセス
2位:誤表示・誤送信
3位:紛失・誤廃棄
4位:不正持ち出し・盗難
続いて、ランキング外で知っておくべき情報漏洩の原因は下記2つです。
原因1. マルウェア感染の巧妙化
原因2. フィッシングやスキミングなどの手口
情報漏洩の原因は、外部からの攻撃だけでなく内部不正や人的なミスなど企業内部からの脅威も多いので、情報漏洩を起こさないための仕組みを社内で構築して対策を図りましょう。
なお、当サイトでは不正アクセス被害にあったときの対応手順マニュアルをご用意しています。
資料は無料でダウンロードできますので、関心のある方は以下のボタンをクリックのうえご活用ください!
\不正発覚した時に企業としてどう対応しますか?/