「不正アクセスはどのくらい発生しているのだろう?」
「不正アクセスの件数は増えているの?」
と、疑問に思ってはいませんか。
企業としても個人としても不正アクセスをされてしまうと、個人情報の漏えいにより賠償金に繋がったり、ブランドの信用問題にも繋がります。
では実際のところ、どのぐらい不正アクセスの件数は増えているのでしょうか。
そこでこの記事では
- 不正アクセスの件数や推移について
- どんな不正アクセスの手口があるのか
- 不正アクセスを防止するための対策方法
について解説します。
皆さんが不正アクセスの被害に合わないためにも、ぜひ最後までご一読ください。
また「テキストでは分かりづらい」という方に、漫画にしてより分かりやすく解説している資料がありますのでこちらも合わせてご利用いただければと思います。
本多 舞
目次
不正アクセスの件数は?総務省のデータから紹介!
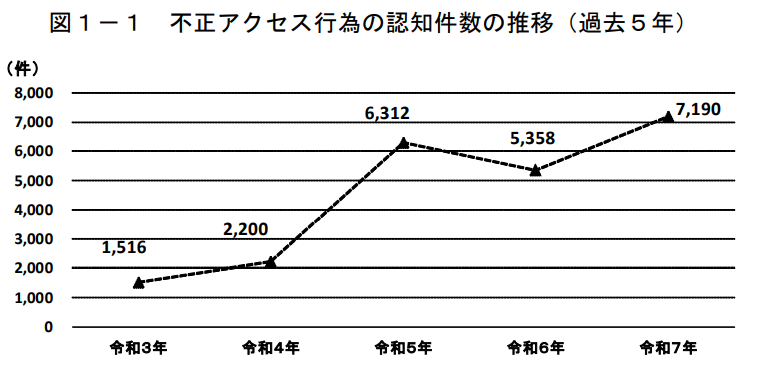
以下のデータは、総務省が公表している最新の不正アクセス件数の推移です。
令和7年の不正アクセスの件数は、7,190件 でした。
※引用:総務省
画像のグラフ通り、年々不正アクセスの件数が増えていることが分かります。
令和3年から令和7年を比較してみると、不正アクセスの件数が約5倍増えています。
では具体的に、どういった不正アクセスの件数が増えているのでしょうか。
詳しく見ていきましょう。
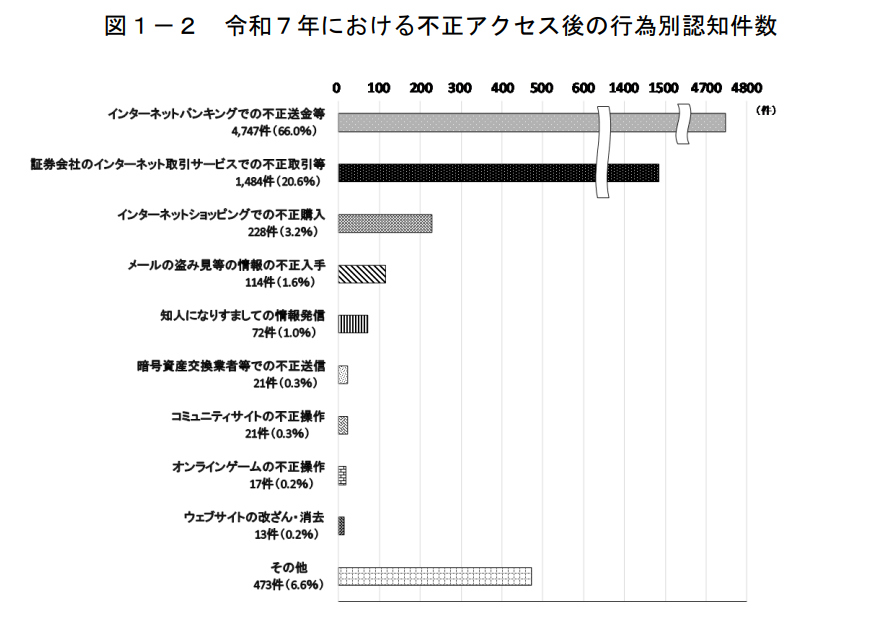
不正アクセス後の行為別認知件数
不正アクセス後の行為として1番多いのは、インターネットバンキングでの不正送金でした。
また、証券会社のインターネット取引サービスでの不正取引や、インターネットショッピングの不正購入もかなり多いのが分かります。
※引用:総務省
つまり、ほとんどが金銭目的での不正アクセスということです。
個人情報の漏洩元が企業やECサイト側の問題であった場合、賠償金や補償金が発生するうえ、信用問題の低下など大きな問題に繋がってしまいます。
そのため、企業やECサイトの運営者は、不正アクセス対策をしっかりと行う必要があります。
なお、不正アクセスにより企業が被る悪影響については、以下の記事で詳しく解説しておりますので、気になる方はお読みください。
不正アクセス行為の手口別検挙件数
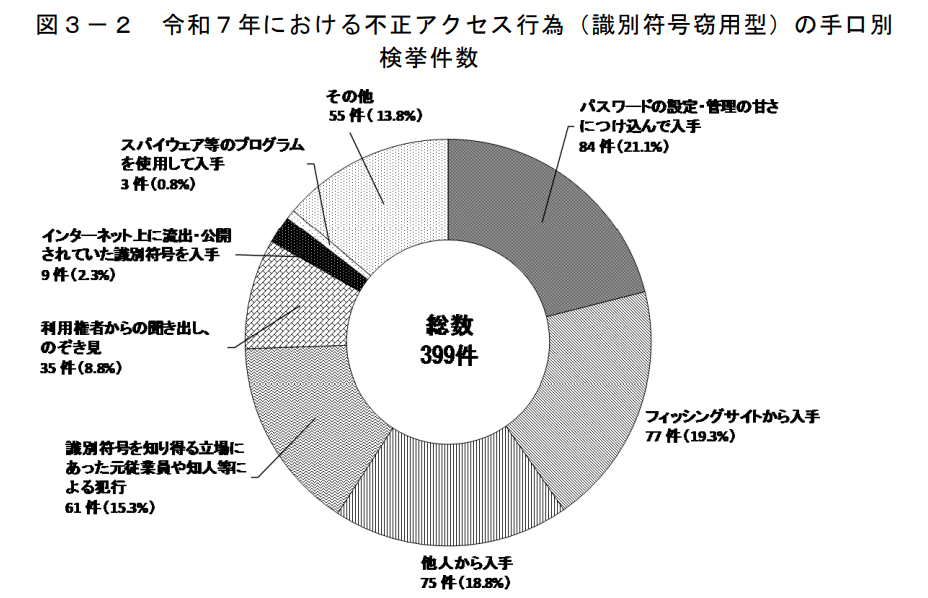
令和7年に不正アクセス禁止法違反で検挙された件数のうち、最も多かった手口が「パスワードの設定・管理の甘さにつけ込んだ不正入手」(84件)でした。
次いで「フィッシングサイトから入手」(77件)、「他人から入手」(75件)が多いことが分かります。
※引用:総務省
いまだに、パスワードの使いまわしや個人から簡単に特定できるようなパスワードを設定している方も多いです。
そこに付け込んでくる不正者が多い現状を理解し、個人および従業員はパスワードを厳重に管理・設定する必要があります。
不正アクセスの手口については、以下の記事でも詳しく解説しておりますので参考にしてください。
企業・組織への不正アクセス最新事例5つ
不正アクセスされるのは、個人だけの問題ではありません。
近年企業のサーバーへの不正アクセスも問題となっており、そこで漏洩した顧客の個人情報が悪用されて新たな不正アクセスが発生するといった二次被害も増えています。
事実、2026年9月頃から企業・組織への不正アクセスによる個人情報漏洩が相次いでおり、クレジットカード情報や本人確認書類など重要な個人情報が流出してしまう事故も発生しています。
ここでは、その最新事例と、どれだけの被害が発生しているのかを紹介します。
| 組織・企業名 | 公表日 | 漏洩規模(件数) | 漏洩した情報・原因の概要 | 出典・公式発表リンク |
|---|---|---|---|---|
| デジタル庁 (ガバメントソリューションサービス) |
2026年9月11日 | 約24.6万件 | VPN機器の脆弱性を悪用した第三者の不正アクセス。GSS利用機関の職員・公務員(約18.9万件)および事業者・個人(約5.7万件)の氏名、メールアドレス、電話番号等。※一般の方の情報は含まれず | ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について |
| タイムズモビリティ株式会社 (タイムズカー) |
2026年9月29日 | 約160万件 | Webシステムへの不正アクセス。会員の本人確認書類(運転免許証画像、現住所確認書類、学生証、家族確認書類画像など)が漏洩。 | 「タイムズカーWebシステム」への不正アクセスに関する調査結果および今後の対応について |
| 株式会社セコマ (セイコーマート) |
2026年9月30日 | 約57.2万件 | 「セイコーマートアプリ」のサーバーに対する不正アクセス。会員の氏名、性別、生年月日、住所、電話番号、メールアドレス、ポイントカード入退会年月日など。(全会員の約49%) | セイコーマート、会員のほぼ半数に当たる情報漏えい 約57万人分 |
| 株式会社ローソン | 2026年10月8日 | 215万5,371件 | アプリ関連システムの不正利用(セキュリティ機構への第三者攻撃)。「ローソンID」会員のメールアドレス・氏名・性別・住所・電話番号等(2,155,345件)、および「ローソンアプリ予約」の氏名・電話番号・クレジットカード番号の一部(26件)。 | 第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ |
| ブックオフコーポレーション株式会社 | 2026年10月9日 | 約640件 | システムに対する外部からの不正アクセス。被害詳細や対象範囲等の確認作業を実施中。 | 不正アクセスによる個人情報漏えいに関するお詫びとお知らせ |
企業・組織への不正アクセスとして多いのは、VPNの脆弱性やアプリ連携の隙を突かれる手口で、従来の境界型防御だけでは限界があることを痛感させられます。
つまり、個人情報や本人確認データといった「重要資産をどこにどう保管するか」など、設計段階での見直しが急務です。
また、定期的な脆弱性診断に加え、異常検知時に迅速にアカウントを遮断できる体制整備がより一層重要になります。
なお、2026年最新の個人情報漏洩事故については、以下の記事でも詳しく紹介しておりますので、興味がある方はお読みください。

企業は不正アクセスを防ぐために、どういった対策をすべきか
そもそも、不正アクセスを防ぐためにはどんな対策が有効なのでしょうか。
不正アクセスの対策として有効なのは、以下の4つになります。
- サーバー上のソフトウェア更新
- サーバー上の不要なサービスの停止
- 社内のリテラシー向上
- 不正検知サービスの導入
先ほどお伝えした通り、OSやソフトウェアのアップデートは脆弱性につけこんだ不正アクセスに繋がってしまいます。
そのため、サーバー上のソフトウェアは常に新しいものへ更新しておくことが重要です。
サーバー上の不要なサービスも脆弱性の要因に繋がってしまいますので、必要なもののみ残し、使ってないサービスは停止させることをおすすめします。
また、EC・会員サイトへの不正ログインを防ぐための不正検知サービス導入も効果的で、万が一ID・パスワードをフィッシングなどで窃取されても、ログイン段階で不正なアクセスを防ぐことができます。
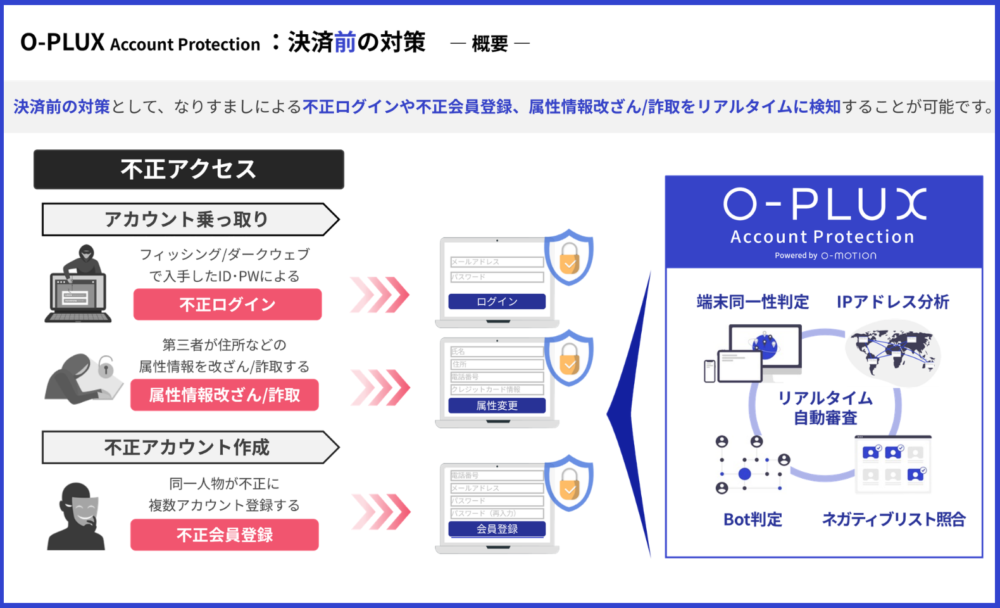
※参考:Cacco Inc.
弊社Caccoが開発・提供している、国内導入No.1の不正検知サービス「O-PLUX」については、以下の記事で詳しく解説しておりますのでぜひお読みください。

なお、不正アクセスの対策をより深く知りたい場合は下記の記事にて解説していますので、ぜひご参考ください。


1万円で2週間のトライアル利用も受付中!
O-PLUXのトライアルはこちら
まとめ
今回は、不正アクセスの件数や増加傾向などについて解説しました。
最後に、特に重要な点をまとめます。
- 不正アクセスは年々増えていて一般企業の被害が最多
- 企業から不正アクセスが原因で情報が漏れてしまうと賠償金などのリスクが大きい
- 不正アクセスの手口はいくつもあるためそれぞれ対策が必要
- なかでも不正ログイン検知サービスなどのシステムによる対策が効果的
不正アクセスは一般企業が被害に遭うことが多く、万が一情報が漏れてしまうと賠償金や裁判などの大きなリスクに繋がります。
そのため、日頃から不正アクセスやその後の被害を拡大させないための対策システム(不正検知サービス)の導入を行うのがおすすめです。
弊社Caccoが提供する不正検知サービス「O-PLUX」では、導入もJavaScriptのタグをページに挿入するだけのため簡単にお使いいただけます。
また性能もCookieに加え、独自のデバイス特定要素を使用し特定するため精度の高い検知が可能です。
これからもインターネットの発展とともに増えるであろう不正アクセスに備えるためにも、ぜひ一度以下の資料をご覧ください。
1万円で2週間のトライアル利用も受付中!
O-PLUXのトライアルはこちら