「企業が不正アクセス被害に遭うとどんな影響があるのか」
「不正アクセスの被害は心配だけど、どこまで対策すればいいのかわからない」
とお悩みではありませんか。
総務省によると、令和7年の不正アクセス件数は7,190件報告されています。
とはいえ、不正アクセスによる影響がイメージしづらく、社内で対応がなかなか進められない方も多いのではないでしょうか。
この記事では、
- 不正アクセスにより企業が被る9つの悪影響
- なぜ最近、企業を狙う不正アクセスが多いの?
- 不正アクセスの影響を抑えるために企業がすべきこと3つ
などを解説していきます。
本記事を一読すれば、最近相次いで発生している不正アクセスについて正しい知識をつけることができ、被害についての不安を解消することができるでしょう。
目次
不正アクセスにより企業が被る9つの悪影響
まずは、不正アクセスに遭った場合に企業が被る悪影響を9つに分けて解説します。
- 個人情報や機密情報の漏洩
- システム停止などによる業務の停止
- 不正アクセスの初期対応にかかるコストの発生
- 見舞金や賠償金などの金銭的な支払いの発生
- 取引先や利用者からの信用失墜やブランド毀損
- 株価の下落・企業価値の急減
- 行政機関などへの報告資料の作成コストの発生
- 法令違反による課徴金・罰金などのペナルティの可能性
- さらなる不正アクセスを呼び寄せる可能性
順番に見ていきましょう。
1. 個人情報や機密情報の漏洩
1つ目に起こりうる影響は、「個人情報や機密情報の漏洩」です。
サイトやテレビなどで、情報漏洩のニュースを目にしたことがある方も多いのではないでしょうか。
情報漏洩の事故は現在も多く、2026年には以下のような事件もありました。
| 対象企業・サービス | 公表日 | 対象件数 | 漏えい(可能性)内容 | 原因・概要 | 公式発表 |
|---|---|---|---|---|---|
| バーガーキング (株式会社ビーケー・ジャパン) |
2026年10月15日 | 約1,118万件 | 会員ID、氏名、メールアドレス、電話番号、生年月日、性別、都道府県、モバイルオーダー履歴の有無 等 ※パスワード・カード情報の漏えいは確認されず |
公式アプリ会員情報管理システムへの第三者による不正アクセス(10/2〜10/7発生) | |
| タイムズカー (タイムズモビリティ株式会社) |
2026年9月29日 (10/1更新) |
約160万件 | 本人確認書類画像(運転免許証、現住所確認書類、学生証、家族確認書類 等) | 「タイムズカーWebシステム」への第三者による不正アクセス | リンク |
| skyticket(スカチケット) (株式会社アドベンチャー) |
2026年10月9日 | 最大 約1,464万件 (複数事案の合計) |
1) 氏名、生年月日、メール、住所、ハッシュ化パスワード等(約1,464万件) 2) 氏名、電話、返金先口座情報等(17,780件) 3) バス予約情報・同行者情報(約12,000件) ※カード情報・パスポート番号の流出はなし |
自社サーバー/クラウドへの不正アクセス、業務管理システムの脆弱性悪用、バス予約完了ページの仕様不備による不正閲覧 | リンク |
| ヤマハ発動機株式会社 (コミュニティ「PAS Life」) |
2026年10月12日 | 約1,600件 | 氏名、生年月日、性別、住所、メールアドレス、会員ID、ニックネーム、自己紹介 等 ※カード情報・決済情報は含まれず |
外部委託先(コミューン株式会社)が管理するサーバーへの外部からの不正アクセス(10/6発生) | リンク |
企業が保有する個人情報が流出してしまうと、賠償金の支払いはもちろん公表後に来る問い合わせの対応などにも追われ、通常業務が止まってしまいます。
このように、情報漏洩が起きた場合は対応に時間もお金もかかります。
最新の個人情報漏洩事件を詳しく見たい方は、以下の記事で確認できますのでご覧ください。

なお、「企業から個人情報が流出したらどうなるの?」という疑問には、以下の記事で詳しく解説しておりますので参考にしてください。

2. システム停止などによる業務の停止
不正アクセスがあった場合、以下のケースでシステム停止が起こることもあります。
・不正アクセスの被害が止まらず、システム停止しないと防げない場合
・サーバーを攻撃されてしまい、システムがダウンしてしまった場合
EC系のシステムを利用している場合は、停止した日に発生するはずだった売上がなくなってしまいます。
また、他のシステムでも業務停止による損失は免れません。
むしろ、システム復旧にインフラエンジニアの稼働がかかったり、ベンダーとのやり取りが発生したりすることで追加のコストもかかります。
復旧後に再び不正アクセスされないための対策まで考慮すると、長期間の停止を余儀なくされることもあるでしょう。
3. 不正アクセスの初期対応にかかるコストの発生
不正アクセスが起きたときは、被害拡大を抑えるために早急な対応が必要です。
・上司に不正アクセスの事実を報告して対策本部を設置する
・不正アクセスを防ぐために一時的にログインを禁止する
・サイト上に緊急メンテナンスなどのアナウンスを行う
・個人情報漏洩が起きた可能性が無いか調査する
・個人情報漏洩が起きている場合は規模に応じて早めに公表する
・場合によってはシステムやサイトを停止する
日本ではサイバー攻撃を受けた企業に対する世間の目が厳しく、サイバー攻撃の専門性に長けている従業員が少ないことも多いです。
そのためいざ不正アクセスが発生しても、収束に時間がかかるケースは多いでしょう。
自社に対応マニュアルがない場合は、以下を参考に自社専用の対応マニュアルを準備してはいかがでしょうか。
\不正発覚した時に企業としてどう対応しますか?/

4. 見舞金や賠償金などの金銭的な支払いの発生
不正アクセスによって顧客の個人情報が漏洩した場合、見舞金の支払いが必要になることもあります。
たとえば、見舞金として1人当たり3,000円〜5,000円で済むこともありますが、多いときは3万円前後になることもあります。
また、個人情報の漏洩によって顧客が被害を受けた場合、賠償金の支払いが必要となる可能性もあります。
損害賠償を支払う場合、賠償金の他にも「裁判費用」や「弁護士費用」などがかかってきます。
なお、個人情報漏洩の支払いへの対策として、保険への加入も1つの手ですので、詳細については以下をご一読ください。
5. 取引先や利用者からの信用失墜やブランド毀損
不正アクセスによる被害が発覚したサイトや企業は、どうしても「不正アクセスのターゲットになった企業、またはサイト」と認知されてしまいます。
その結果、取引先や利用者からの信用失墜につながることもあるでしょう。
また不正アクセス発生後の対応によって、信用失墜を招くこともあります。
・準備を怠り、不正アクセスの公表後の問い合わせにうまく対応できない
・個人情報漏洩をした利用者に対しての配慮の無い対応をしてしまう
・システム復旧後に、再び不正アクセスが起きてしまう
場合によっては、サイト利用者の減少やブランド毀損、風評被害につながることもあります。
6. 株価の下落・企業価値の急減
不正アクセスの発覚や情報漏洩の報道により、投資家や市場からの不信感が強まり、株価が急落するリスクがあります。
特に上場企業の場合、時価総額の大幅な減少に直結し、株主から経営責任を追及される事態にも発展します。
また、未上場企業であってもM&Aや資金調達の際に企業価値評価(バリュエーション)が暴落し、事業成長に大きな支障をきたします。
7. 行政機関などへの報告資料の作成コストの発生
個人情報の漏洩が発生した場合、「個人情報の保護に関する法律についてのガイドライン」に基づいて、行政機関などへ不正の事実を正確に報告するよう定められています。
個人情報取扱事業者は、漏洩等事案が発覚した場合は、その事実関係及び再発防止策等について、個人情報保護委員会等に対し、次のとおり速やかに報告するよう努める。
報告書の作成は通常業務の他に行わなければならず、時間や人材が必要です。
作成を外部に委託する場合は、別途費用もかかります。
なお、不正アクセスが発生した場合の報告先については、以下の記事でまとめておりますので参考にしてください。
8. 法令違反による課徴金・罰金などのペナルティの可能性
個人情報保護法に基づく報告義務を怠ったり、適切な安全管理を怠ったりした場合、行政からの改善命令や罰則の対象となります。
命令に従わない場合は、法人に対して「最高1億円の罰金」が科されるほか、報告遅延などによる過料リスクも発生します。
さらに、海外顧客のデータを扱っている場合は、GDPR(欧州一般データ保護規則)などに抵触し、世界規模で莫大な課徴金が課される恐れがあります。
なお、不正アクセスなどによる個人情報漏洩の罰則規定については、以下の記事でも詳しく解説しています。
9. さらなる不正アクセスを呼び寄せる可能性
不正アクセスを行う手口は、1つだけではありません。
■不正アクセスの手口の例
- ウイルスや脆弱性を利用した不正アクセス
- リスト型攻撃や総当たり攻撃による不正アクセス
- スマホアプリを悪用した不正アクセス(←2026年9月頃から相次いで発生している不正アクセスで新たに確認されている手口)
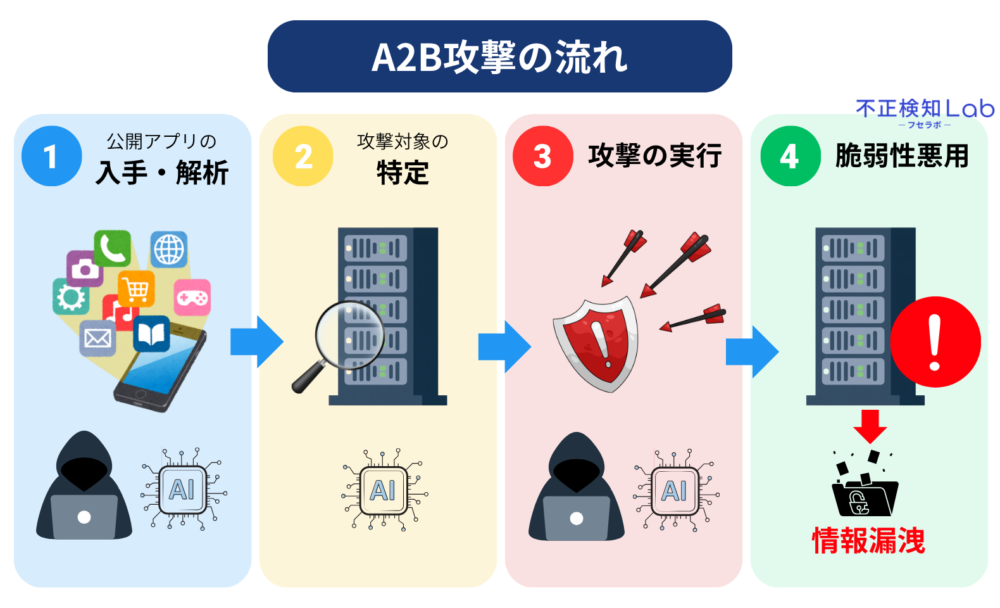
2026年9月頃から相次いで発生している不正アクセスでは、攻撃者が一般公開されているAndroidアプリを入手・解析し、アプリの接続先や通信の仕組み、APIの仕様などを把握したうえで、対象サーバの構成に応じた攻撃を仕掛ける手口(A2B攻撃)が確認されています。
このように、不正アクセスにはさまざまな手口があるため、一度不正アクセスに遭った企業やサイトは「攻撃する穴がある」と不正者に気づかれてしまうため、さらなる不正を招く可能性もあります。
その場の対応で終わらせるのではなく、根本的に不正アクセスを防ぐ対策を検討することをおすすめします。
不正アクセスへの対策を強化したい企業様は、以下の記事で対策方法を詳しく解説しておりますので参考にしてください。

なぜ最近、企業を狙う不正アクセスが多いの?
クラウドサービスや外部ITツールの利用が急速に広がり、企業の「サイバー上の入口」が急増しているためです。
攻撃者は特定の企業を狙うのではなく、インターネット上に公開されている脆弱(ぜいじゃく)な設定やシステムを自動で探し出します。
さらに、裏社会でサイバー攻撃の手口やツールが売買されるようになり、専門知識がない攻撃者でも手軽に侵入を実行できてしまいます。
その結果、大手企業だけでなく、中堅・中小企業や委託先も含めたあらゆる組織が日常的に狙われる時代になっています。
従来からの不正アクセス手口の変化
かつては「ウイルス感染メールを開かせる」といったPC単位の手口や、ID・パスワードの強引な割り出しが主流でした。
しかし現在は、Webシステムの裏側で動く「API」の認証不備や、社内ツール(分析ソフト等)の脆弱性を直接突く攻撃へ変化しています。
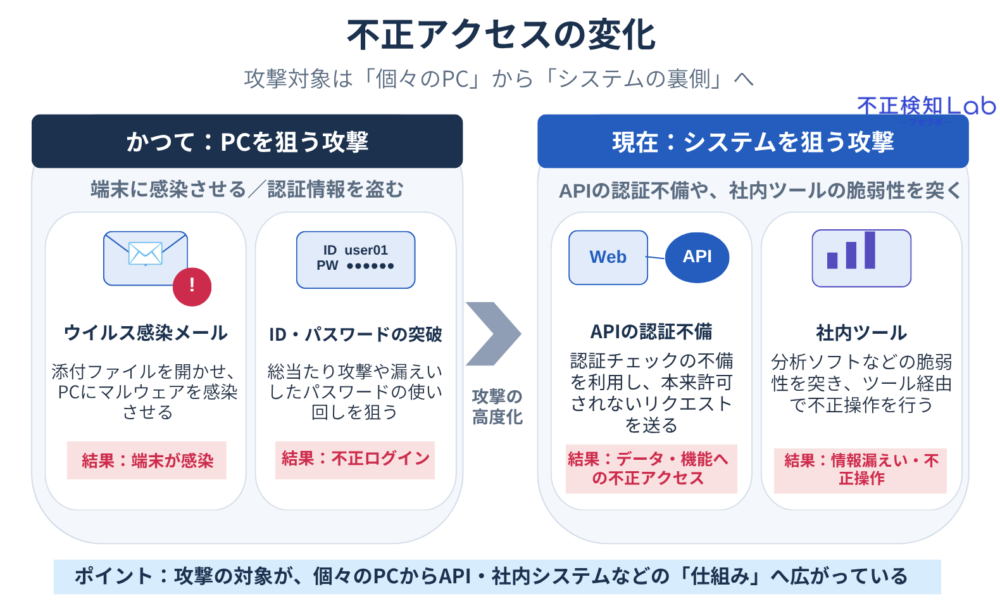
メールで個人を騙す手間を省き、インターネットから誰でもアクセスできるシステムの「防犯の穴」を狙って一気に侵入するスタイルです。
システム内部に侵入された後は正規の管理者になりすまして行動するため、従来型のセキュリティ対策では検知が難しくなっています。
なお、不正アクセスの手口については、以下の記事でも詳しく解説しておりますので気になる方はお読みください。
不正アクセスの影響を抑えるために企業がすべきこと3つ
不正アクセスの被害を抑えるために企業がすべきことは、次の3つです。
- 不正アクセス発生後の対応手順の把握・マニュアル整備
- 不正アクセスに利用できる保険の調査・契約
- 不正アクセス対策の検討・導入
ひとつずつ解説します。
1. 不正アクセス発生後の対応手順の把握・マニュアル整備
不正アクセスが発生した際の対応手順を社員で把握し、きちんとマニュアル化しておくことが重要です。
不正アクセスが発生したときは、迅速に被害の状況を確認し、情報を開示しなければなりません。
しかし対応手順が決まっていなければ、対応に時間がかかってしまいます。
- 自分で対応すべきか
- 上司にはいつ報告すべきか
- 外部への公開はどのタイミングで行うか
などで迷うこともありますし、場合によってはパニックになってしまう可能性もあります。
迅速かつ落ち着いて対応する上で重要なのが、対応手順をまとめたマニュアルの整備です。
マニュアルをベースとしたセキュリティ教育を行っておくと、スムーズに対応しやすくなります。
不正アクセス発生時の対応手順についてまとめた資料がございますので、自社のマニュアル作成やセキュリティ教育にぜひご活用ください。
\不正発覚した時に企業としてどう対応しますか?/
なお当サイトでは、「不正アクセスで情報漏洩が発生したらどうする?」という疑問にお答えしている以下の記事もありますので、ぜひ参考にしてください。
2. 不正アクセスに利用できる保険の調査・契約
不正アクセス時に利用できる保険を調査し、契約しておくことも重要です。
不正アクセスによって起こる一連の対応には、数千万円〜数億円の費用がかかることもあります。
これに伴い、不正アクセス・サイバー攻撃に対する保険が登場しています。
この保険のなかには、損害賠償金だけではなく、不正アクセスに対する対応費用や逸失利益について補償するものもあります。
個人情報漏洩に使える保険については、以下の記事でも紹介しておりますので参考にしてください。
3. 不正アクセス対策の検討・専門システムの導入
不正アクセスが起こらないことが一番ですが、不正者が攻撃の手をやめるとは限りません。
いつ自社に攻撃されるかわからないことから、不正アクセス対策を強化しておくことがおすすめです。
・強固なパスワードを設定できるようにする
・reCAPTCHA(画像認証)を導入する
・多要素認証を設定する
・アクセス権限の付与を必要最低限にしておく
・不正検知サービスを導入する
ただ、不正アクセスへの対策で懸念されるのが「通常の利用者の利便性が落ちてしまう点」です。
サイトやサービスを利用しようとしたとき、毎回複数回にわたってログインしないといけない場合はどうでしょうか。
手間がかかってしまい、利用をやめてしまうかもしれません。
そのため不正アクセスへの対策を強化するときは、利用者の利便性にも配慮することが重要です。
「不正アクセスへの対策」と「利用者の利便性」のどちらも重視したい方には、不正検知サービス「O-PLUX」がおすすめです。

自社の不正アクセス状況が分かるトライアル利用受付中!
O-PLUXの資料DLはこちら
次章では、不正検知サービス「O-PLUX」について詳しく解説します。
不正アクセスによる情報漏洩からの二次被害を防ぐなら「O-PLUX」がおすすめ
近年、企業を狙った不正アクセスによる情報漏洩で、会員登録されているお客様のパスワード情報などが多く流出しています。
そこで重要なのは、不正アクセスによる情報漏洩からの二次被害(なりすましログインやアカウント乗っ取り)を防ぐことです。
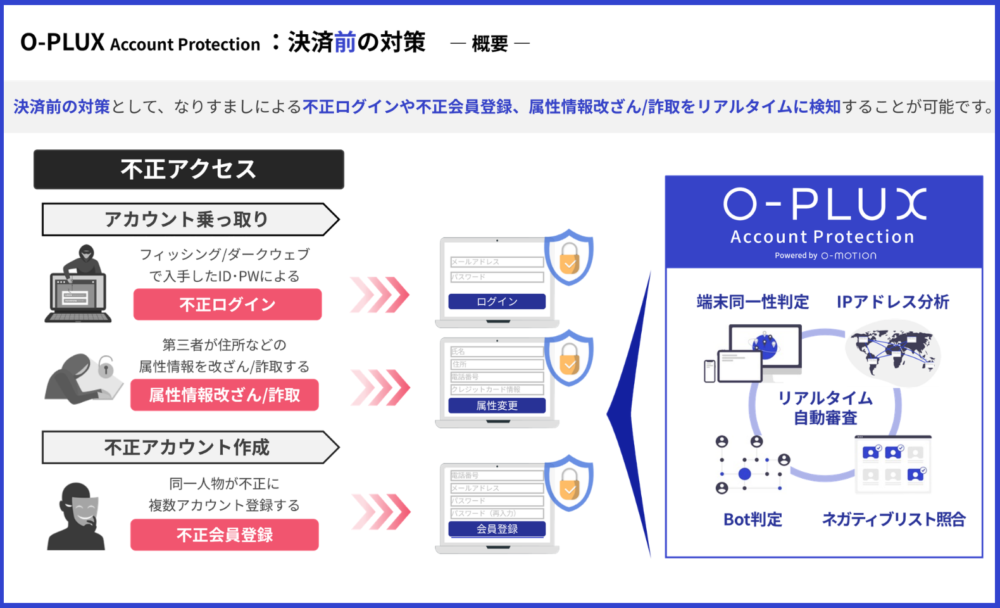
不正検知サービス「O-PLUX(オープラックス)」は、不正ログインや不正会員登録を防ぐことができる「O-PLUX Account Protection」を提供しています。
「O-PLUX Account Protection」は、独自の端末特定技術と操作情報を活用することで、不正ログインをリアルタイム検知できます。
※参考:Cacco Inc.
また、全てのユーザーではなく「不正を疑われたユーザー」にのみ追加の認証を行うため、通常のユーザーは利便性を損なわずに利用可能です。

※参考:Cacco Inc.
さらに、JavaScriptタグを埋め込むだけですぐに利用できるため、導入もカンタンです。
「最近の情報漏洩事件に不安を感じている」「次は自社が狙われるかもしれない」と不安を感じている企業様は、早いうちに不正検知サービスの導入を検討しておくのがおすすめです。
「O-PLUX」に興味がある方は、トライアルもご用意しておりますので、以下からお気軽にお問い合わせください。
自社の不正アクセス状況が分かるトライアル利用受付中!
O-PLUXの資料DLはこちら
なお、不正検知サービスと併用して、自社でできる対策も知りたい企業様は、以下の記事で詳しく解説しておりますので参考にしてください。
不正アクセスにより企業が被る悪影響についてよくある質問5つ
最後に、不正アクセス被害に遭った際の影響範囲や法的責任、事前の備えについて、特に問い合わせが多い5つの質問に分かりやすく回答します。
- 【質問1】不正アクセス(不正ログイン)による損害額はどのくらいですか?
- 【質問2】情報漏洩が確認されなくても、不正アクセスされただけで悪影響はありますか?
- 【質問3】自社が「踏み台」にされて他社に被害が出た場合、賠償責任は発生しますか?
- 【質問4】経営層(役員個人)が過失責任を問われることはありますか?
- 【質問5】被害に遭った場合、サイバー保険でどこまで補償されますか?
予期せぬトラブルが発生した際、経営陣や担当者が落ち着いて判断・対応するための参考にしてください。
【質問1】不正アクセス(不正ログイン)による損害額はどのくらいですか?
被害の規模や事業内容により異なりますが、中堅・中小企業でも数千万円、大手企業では数億円〜数十億円に達することがあります。
費用には原因を突き止める専門調査(フォレンジック費用)や、被害者への見舞金・損害賠償金の支払いが含まれます。
さらに、システム停止による売上の途絶や、ECサイト閉鎖、信頼回復に向けたマーケティング費用なども加わるため、想像以上の高額になります。
もし、ECサイトの長期間閉鎖を余儀なくされた場合、1社あたりの損失額・事故対応費用は「約8,100万円」とされています。

このように、単なる「PCやサーバーの修理代」では収まらない点に注意が必要です。
【質問2】情報漏洩が確認されなくても、不正アクセスされただけで悪影響はありますか?
はい、データ漏洩の形跡がない場合でも、大きな悪影響が発生します。
侵入された時点でシステム内に裏口(バックドア)を仕掛けられている可能性があり、全社的な調査と改修が必要です。
また、二次被害を防ぐためにネットワークを一時遮断することで、受発注や業務が全滅して売上の機会損失が生じます。
「何も盗まれていないから大丈夫」と放置せず、原因特定と安全確認の対応コストが確実に発生します。
【質問3】自社が「踏み台」にされて他社に被害が出た場合、賠償責任は発生しますか?
自社が被害者であっても、適切な安全管理を怠っていた場合は他社に対して法的・民事上の損害賠償責任が発生するリスクがあります。
攻撃者が自社のサーバーを経由して取引先にウイルスを撒いたり、DDoS攻撃を仕掛けたりするケースが典型例です。
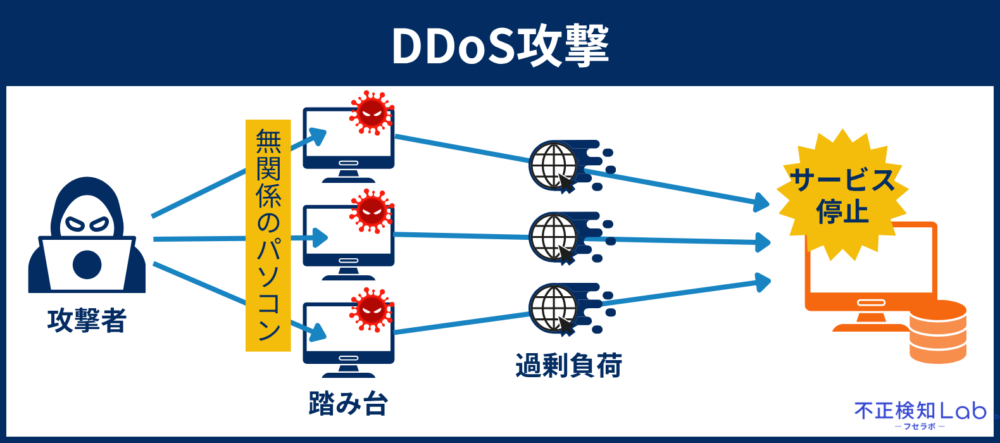
管理上の落ち度(脆弱性の放置など)が認められると、「自社も被害者だ」という主張は通用しなくなります。
さらに、責任問題から長年の取引先と取引停止に至るなど、経営に致命的な打撃を与えます。
【質問4】経営層(役員個人)が過失責任を問われることはありますか?
十分なセキュリティ投資や体制整備を怠っていた場合、経営陣(役員個人)が過失責任を問われる可能性があります。
情報セキュリティ対策は、現在ではIT部門の作業ではなく経営リスク管理の重要領域と捉えられているためです。
重大な事故を起こして企業価値を大きく損なった場合、株主から「善管注意義務違反」として株主代表訴訟を起こされるケースもあります。
経営層自身を守るためにも、日常からの組織的なセキュリティ対策が不可欠です。
【質問5】被害に遭った場合、サイバー保険でどこまで補償されますか?
サイバー保険に加入していると、専門業者による調査費用や弁護士費用、被害者への損害賠償金などが補償対象となります。
事故直後の初動対応費用(駆け付け調査やお詫び状の送付費用)までカバーしてくれるプランも一般的です。
ただし、身代金の支払い(ランサムウェア被害等)や、重大なセキュリティ法令違反があった場合の補償は対象外となるケースが多いです。
また、将来的な売上減少などの間接的な損害までは補償しきれないため、保険はあくまで予防策とセットで活用することが大切です。
サイバー保険(個人情報漏洩保険)については、以下の記事でも詳しく解説しておりますので参考にしてください。
まとめ
不正アクセスによる悪影響は、個人情報や企業の機密情報の漏洩を引き起こし、業務を停止させることもあります。
その復旧や被害者への対応コストは莫大なものになり、信用を失墜させ、さらなる不正アクセスを呼び寄せることもあります。
これらの影響を最小限に抑えるには、
- 不正アクセス発生後の対応マニュアルの確立
- 不正アクセス発生後に利用できる保険の加入
- 不正アクセスを防ぐシステムの導入
の3つの対策が重要です。
不正アクセス発生後の対応マニュアルを整備したい方は、以下からダウンロードしてお使いください。
\不正発覚した時に企業としてどう対応しますか?/