
「クレジットカードをよく使用するけど、不正利用されないか心配だ」
「自社サイトでのクレジットカード不正利用を防止したい」
と感じることはありませんか。
海外旅行時やECサイトでの非対面決済において非常に便利なクレジットカードですが、不正利用の被害は増加傾向にあり、2025年は510億円の被害が発生しました。
この記事では、
- クレジットカード決済で不正利用が起こる原因7選
- 【消費者向け】クレジットカードの不正利用を防ぐ5つの方法
- 【事業者向け】自社サイトでクレジットカードの不正利用を防ぐ6つの方法
などを解説していきます。
便利なクレジットカードを、消費者の方はより安全に、事業者の方は適切に対応するため、ぜひご一読ください。
\かっこ株式会社独自!EC関連553社へのアンケート結果大公開/
目次
クレジットカード決済で不正利用が起こる原因7選
クレジットカードの不正利用が発生するのは、何らかの理由で悪意ある第三者にクレジットカード情報が流出してしまったからです。
そのため、クレジットカード情報が流出しないように注意することが、不正利用への対策に繋がります。
たとえば、クレジットカード情報が流出してしまう経路として、以下のようなものが考えられます。
- 【原因1】フィッシングサイトにカード情報を入力してしまう
- 【原因2】クレジットマスターの被害に遭う
- 【原因3】利用したECサイトから情報漏洩する
- 【原因4】偽のECサイト(詐欺サイト)を利用してしまう
- 【原因5】クレジットカードを紛失してしまう
- 【原因6】カードの磁気情報を読み取られてしまう
- 【原因7】怪しいフリーWi-Fiからカード情報を入力してしまう
それでは、以下で詳しく解説していきます。
【原因1】フィッシングサイトにカード情報を入力してしまう
クレジットカード不正利用の原因として、フィッシングサイトに騙されてクレジット情報を入力してしまうことが考えられます。
フィッシングサイトとは、ユーザを誘導して個人情報を盗むために作られた、正規のサイトに似せて作った偽サイトのことです。
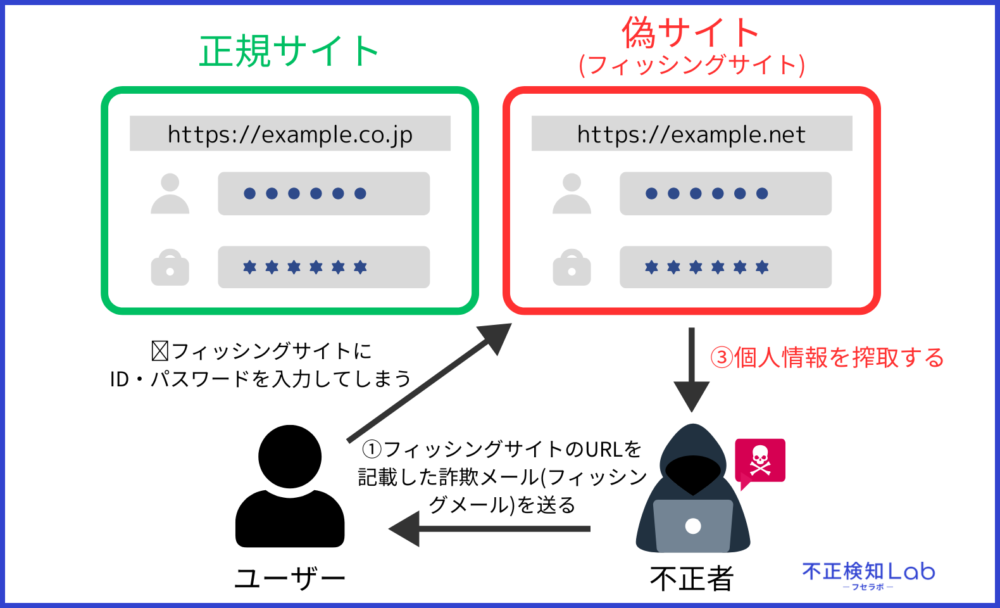
フィッシングサイトの入力フォームに、クレジットカード番号やパスワードなどの個人情報を入力すると、情報を盗まれてしまいます。
メール内のリンクを開く場合は、必ずURLをよく確認し正規のサイトかどうか確認しましょう。
最近では、どのようなフィッシング詐欺が発生しているか、より詳しく知りたい方は以下の記事もご覧ください。

【原因2】クレジットマスターの被害に遭う
クレジットカード不正利用の原因2つ目は、知らないうちにクレジットマスターの被害に遭ってしまうことです。
クレジットマスターとは、コンピューターのプログラムを使って、実在するカード番号の組み合わせを機械的に割り出す不正な手口です。
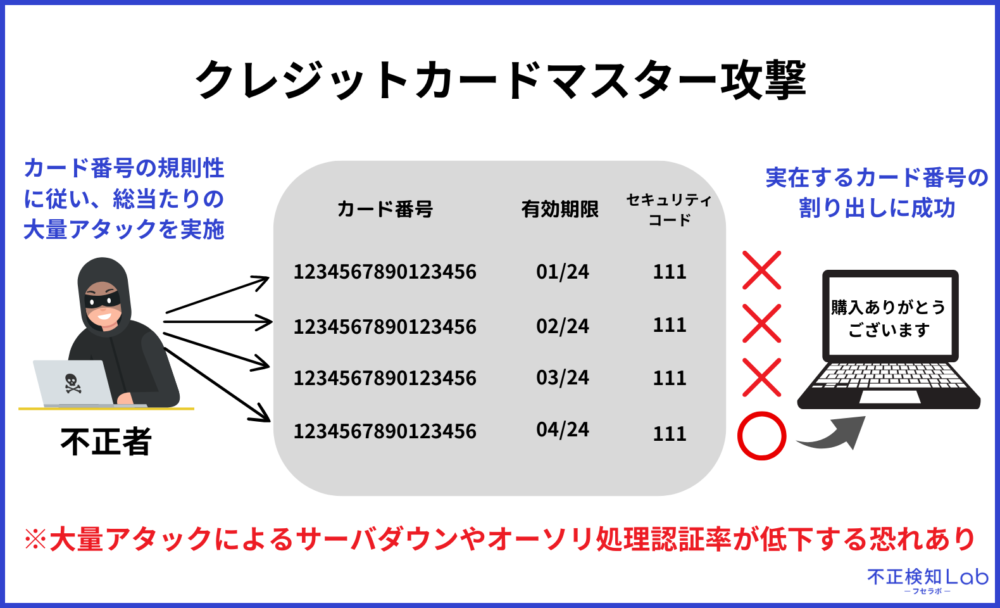
カードを紛失していなくても、番号を割り出されるだけで不正利用の被害に遭ってしまう恐ろしい方法といえます。
この手口は主にネットショップを狙って行われることが多く、短時間に大量の注文を試みるという特徴があります。
クレジットマスターの被害例については、以下の記事でご紹介しておりますので参考にしてください。

【原因3】利用したECサイトから情報漏洩する
クレジットカード不正利用の原因3つ目は、普段からよく利用しているECサイトであっても、そのサイト自体が不正アクセスを受けて、顧客のカード情報が漏れてしまうことです。
サイト側のセキュリティ対策が不十分だと、悪意のある第三者にシステムへ侵入され、大量のカード情報が一度に盗まれてしまうケースも珍しくありません。
たとえば、サイトが「ランサムウェア」攻撃を受けてしまうと、大量のカード情報だけではなく、データを暗号化されてしまったり、解除するための身代金を要求されます。
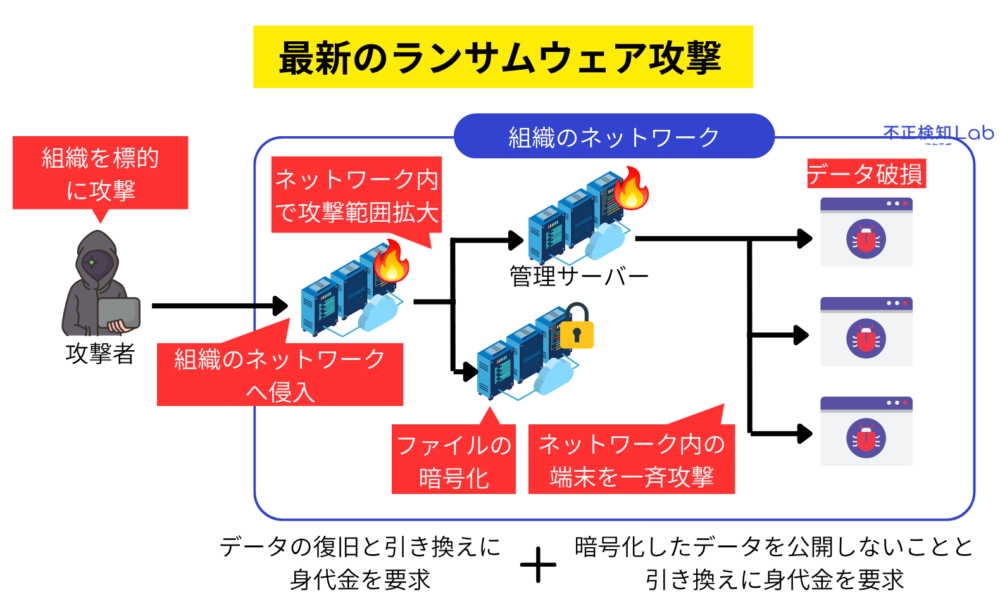
利用者側が見抜くのは難しい原因ですので、ECサイト側でセキュリティ対策を万全に行う必要があります。
【原因4】偽のECサイト(詐欺サイト)を利用してしまう
クレジットカード不正利用の原因4つ目は、偽のECサイトを利用してカード情報を入力してしまうことです。
偽のECサイト(詐欺サイト)とは、最初から商品を届けるつもりがなく、カード情報や代金をだまし取ることを目的に作られたネットショップのことです。
極端に安い価格や、日本語の表現が不自然なサイトは、偽サイトである可能性が高いため注意が必要です。
万が一偽サイトで商品を購入した場合、注文した商品が届かず、カード情報だけが不正に使われてしまうという被害につながります。
【原因5】クレジットカードを紛失してしまう
クレジットカード不正利用の原因5つ目は、クレジットカードを紛失してしまうことです。
万が一、クレジットカード自体を盗まれて他人の手に渡ってしまった場合、勝手に使われる危険性があります。
クレジットカードを紛失、盗難された場合は、速やかにカード会社へ連絡し、カードの再発行を行いましょう。
以下の記事では、クレジットカードを入れた財布を落としてしまった場合の対処法を解説しておりますので参考にしてください。

【原因6】カードの磁気情報を読み取られてしまう
クレジットカード不正利用の原因6つ目は、クレジットカードの磁気情報を不正に読み取られてしまうことです。
このような手法はスキミングと呼ばれ、クレジットカードやデビットカードの情報を不正に取得する手法の1つです。
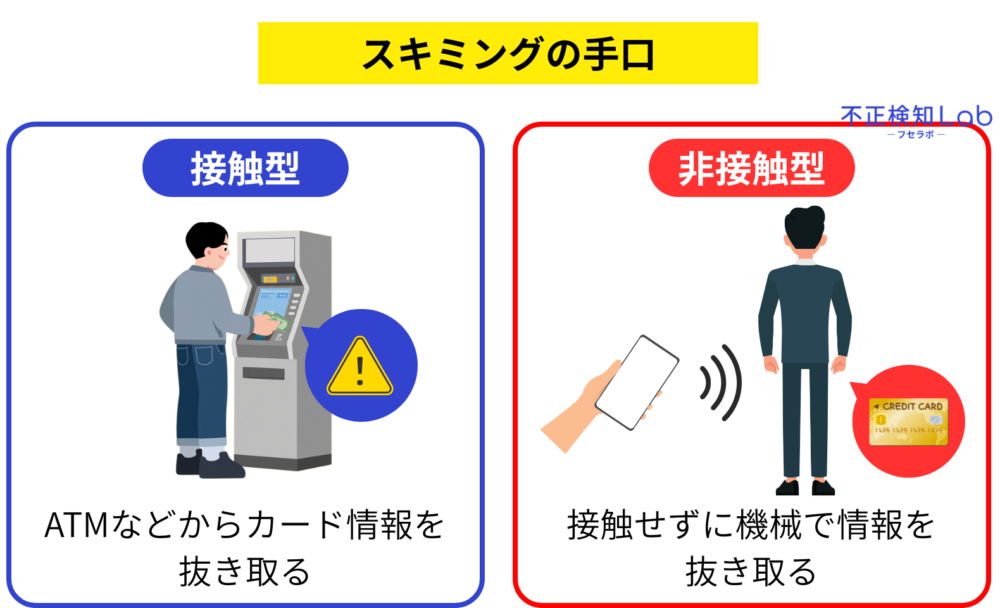
接触型のスキミングでは、不正な第三者がPOS端末やATMのようなカードリーダーにスキミング装置を仕込むことでカードの情報を盗みます。
また、最近増えてきているのが、非接触型のスキミングで接触せずに機械を近づけるだけでカード情報を抜き取ってしまう手口です。
利用者がスキミングに遭わないためには、偽造が難しいICチップ付きクレジットカードを選ぶようにしましょう。
【原因7】怪しいフリーWi-Fiからカード情報を入力してしまう
クレジットカード不正利用の原因7つ目は、怪しいフリーWi-Fiからクレジットカード情報を入力してしまうことです。
フリーWi-Fiとは、公共の場所などで誰でも利用できる無料Wi-Fiのことです。
フリーWi-Fiは、セキュリティが脆弱であることが多いため、クレジットカード情報を入力するときに利用していると、情報が盗まれてしまう危険性があります。
また、フリーWi-Fi自体は安全でも、フリーWi-Fiに似せた偽のアクセスポイントを設置して通信内容を傍受するマン・イン・ザ・ミドル攻撃によって情報を盗まれる可能性もあります。
フリーWi-Fiの危険性については以下の記事で詳しく解説しています。

なお、AIを悪用したクレジットカード不正の最新手口については、以下の記事で解説しています。

【消費者向け】クレジットカードの不正利用を防ぐ5つの方法
ここからは、普段買い物をする際にカードを使う側の「消費者向け」クレジットカードの不正利用を防ぐための方法をご紹介します。
消費者がクレジットカードの不正利用を防ぐ方法は5つあります。
- メールのリンクや添付ファイルを不用意に開かない
- パスワードの使い回しをやめ、2段階認証を設定する
- 3Dセキュア(本人認証サービス)を設定する
- フリーWi-Fi利用時は接続先をよく確認する
- クレジットカードを厳重に管理する(落としたり貸したりしない)
それでは、以下で詳しく解説していきます。
なお、「事業者向け」のクレジットカードの不正利用を防ぐための方法は、『【事業者向け】自社サイトでクレジットカードの不正利用を防ぐ6つの方法』でご紹介しています。
1. メールのリンクや添付ファイルを不用意に開かない
クレジットカードの不正利用を防ぐために消費者ができる対策として、メールのリンクや添付ファイルを不用意に開かないことが大切です。
特に、メールのリンクからログインIDや個人情報を入力させるのは、100%フィッシング詐欺であるため、絶対に開かないでください。
また、万が一開いてしまった場合でも、すぐに画面を閉じてそのメール自体を削除してください。
2. パスワードの使い回しをやめ、2段階認証を設定する
消費者がクレジットカードの不正利用を防ぐためには、複数のサイトで同じパスワードを使いまわすこともやめましょう。
パスワードの使いまわしは、1つのサイトから情報が漏れた場合に、他のサービスにも不正ログインされる危険があります。
サイトごとに異なるパスワードを設定し、できるだけ複雑なものにしておきましょう。
あわせて、ログイン時にパスワードだけでなくスマートフォンへの通知などを利用する2段階認証を設定しておくと、より安全性が高まります。

3. 3Dセキュア(本人認証サービス)を設定する
ご自身で3Dセキュアを設定しておくことも、クレジットカードの不正利用を防ぐためには効果的です。
3Dセキュアとは、ネットショッピングでカード決済をする際に、事前に登録したパスワードなどで本人確認を行う仕組みです。
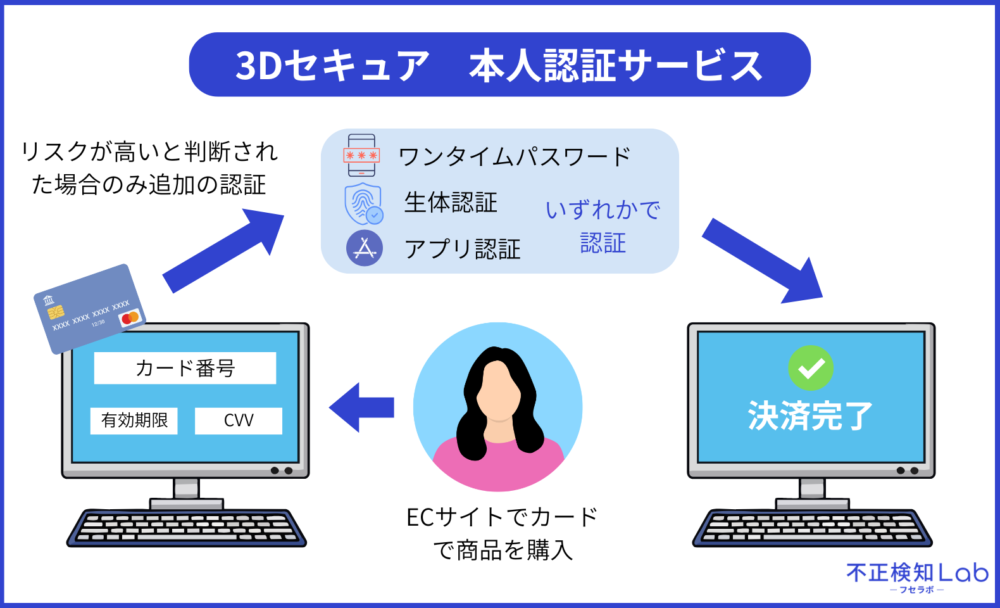
この認証があることで、たとえカード番号が第三者に知られてしまっても、パスワードがわからなければ決済が完了しないため、不正利用を防ぐことができます。
多くのカード会社が無料で提供しているサービスですので、まだ設定していない方は早めに登録しておくことをおすすめします。
3Dセキュアの登録方法については、以下の記事でも詳しく解説しておりますので参考にしてください。

4. フリーWi-Fi利用時は接続先をよく確認する
クレジットカードの不正利用を防ぐために消費者ができる対策として、フリーWi-Fi利用時に接続先をよく確認することが大切です。
基本的に、クレジットカード情報を入力するのは自宅など、安全性が確保されている場所であるべきです。
見知らぬWi-FiにつないでPCを操作しながらカード情報を記入すると、webスキミングといった手口でカード情報を盗み見られてしまうこともあるのです。
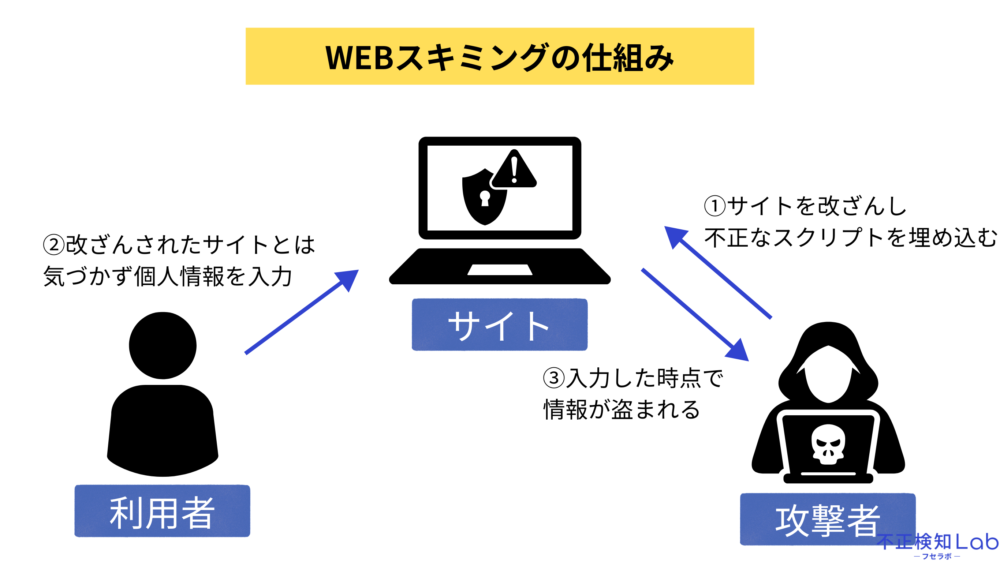
しかし、急ぎの用などで外出時に使用する場合は、接続したフリーWi-Fiの安全性が保たれているか、悪意ある偽のフリーWi-Fiに接続していないかを念入りに確認しましょう。
5. クレジットカードを厳重に管理する(落としたり貸したりしない)
クレジットカードの不正利用を防ぐために消費者ができる対策として、クレジットカードを厳重に管理することは非常に重要です。
どれだけネット上で情報を盗まれないように気を付けていても、カード自体を盗まれてしまっては元も子もありません。
まずは、紛失や盗難が発生しないように、クレジットカード本体の管理を徹底しましょう。
クレジットカードが入っている財布を落としてしまった場合は、以下の記事で対処法を詳しく解説しておりますので参考にしてください。
自分のクレジットカードが他人に不正利用されてしまった時の対応
ここからは、消費者の目線からクレジットカードを不正利用されてしまった場合にとるべき対応をお話します。
不正利用に気付いた場合、消費者がとるべき行動は以下の通りです。
- カード会社に連絡をして利用を停止する
- 必要書類を提出する
- カードを再発行する
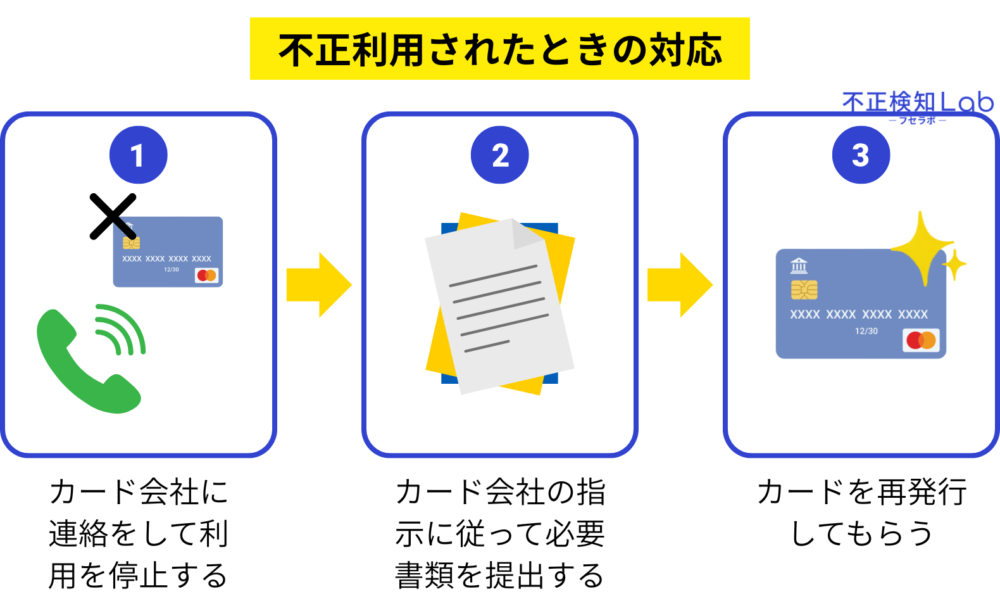
カードが盗難されたり、情報が漏洩してしまった可能性がある場合も、冷静に上記のように対応してください。
まずは、不正利用されてしまったカードの会社に連絡をして指示を仰ぎましょう。
クレジットカードが不正利用されたときの返金手順については、以下の記事でさらに詳しく解説しておりますので該当する方はこちらをお読みください。

【事業者向け】自社サイトでクレジットカードの不正利用を防ぐ6つの方法
前章では、消費者向けのクレジットカード不正利用を防ぐ方法をお伝えしてきましたが、ここからは事業者が行うべき対策をご紹介します。
事業者向けの不正利用を防ぐ方法は、おもに6つあります。
- 3Dセキュアを導入する
- セキュリティコード(CVC/CVV)認証を必須化する
- 配送先情報を蓄積しておく
- reCAPTCHA(リキャプチャ)を導入する
- 決済・入力試行回数の制限をもうける
- 不正検知サービスを導入する
それでは、以下で詳しく解説していきます。
1. 3Dセキュアを導入する
事業者がクレジットカードの不正利用を防ぐ方法の1つ目は、3Dセキュアの導入です。
3Dセキュアとは、カード会社が契約者に提供する本人認証の仕組みです。
決済に必要なクレジットカード番号や有効期限に加えて、契約時等に設定した独自パスワードも照合することで、本人確認を行います。
カードに記載されていない情報のため、紛失や情報の漏洩による不正注文の減少が見込めます。
また、3Dセキュアによる本人認証がなされた注文でチャージバックとなった際は、基本的にカード会社が売上・代金を負担します。
- カード利用者の本人確認がされている場合はカード会社
- 本人確認がされていない場合は加盟店
つまり、不正注文の減少だけでなく、チャージバックによる事業者側の費用負担リスクもなくせる対策となります。
ただし、本来の利用者がパスワードを覚えていない、別画面に遷移することによる心理的負担がある、といった理由から購入者が途中で購入をやめてしまう「カゴ落ち」発生のリスクや、決済承認率が低下するといった問題があります。
なぜ、3Dセキュアの導入で決済承認率が低下しやすいかは、以下の記事で詳しく解説しておりますので興味がある方はお読みください。

また、3Dセキュアの認証の煩わしさにより引き起こされる「カゴ落ち」を防ぐためには、自社に合った3Dセキュアの運用パターンを適用することで解決します。
3Dセキュアの運用パターンは3つあり、「自社はどの運用パターンを選べばいいの?」といった疑問をお持ちの事業者は、以下の記事で詳しく解説しておりますので参考にしてください。

2. セキュリティコード(CVC/CVV)認証を必須化する
事業者がクレジットカードの不正利用を防ぐ方法の2つ目は、セキュリティコード(CVC/CVV)の導入です。
セキュリティコードとは、クレジットカードに記載されている3桁もしくは4桁の数字です。
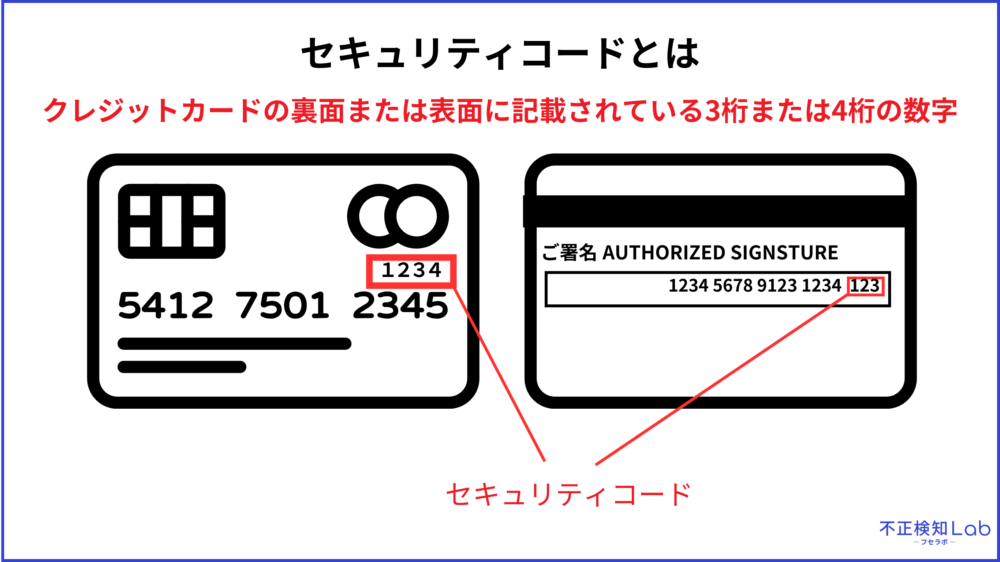
このセキュリティコードに関しては購入者と事業者のそれぞれの視点から情報をまとめていますので、ぜひ以下の記事もご覧ください。

3. 配送先情報を蓄積しておく
配送先情報を蓄積しておくことも、クレジットカードの不正利用を防ぐためには有効です。
不正配送先情報を蓄積し、その情報と合致した場合には商品を送らないことで、不正注文の対策となります。
ただ、自社だけで行うには限界があります。
【対策6】で紹介する不正検知サービス「O-PLUX」であれば、自動で不正な配送先情報を蓄積しているため、高精度に不正注文をブロックすることができます。
4. reCAPTCHA(リキャプチャ)を導入する
事業者がクレジットカードの不正利用を防ぐ方法の4つ目は、reCAPTCHA(リキャプチャ)の導入です。
画像を選択させたり、チェックボックスにチェックを入れさせたりする簡単な仕組みですが、プログラムを使って大量の注文を機械的に試みる不正行為に対して効果を発揮します。
ただし、最近では進化したAIが人間に擬態化することができるため、reCAPTCHAが突破されるケースが増えています。
Googleが無料で提供しているサービスのため導入しておくべきですが、他にもご紹介している複数の対策を組み合せるようにしましょう。
5. 決済・入力試行回数の制限をもうける
クレジットカード決済における入力試行回数に制限をもうけることも、クレジットカードの不正利用を防ぐには効果的な方法です。
パスワードやカード情報の入力を何度も間違えられる状態にしておくと、不正者が総当たりで情報を試す「ブルートフォース攻撃」の標的になりやすくなります。
よって、一定回数入力を間違えたら一時的にアカウントをロックしたり、決済処理を止めたりする仕組みを設けておきましょう。
正規の利用者にとっては多少不便に感じられることもありますが、クレジットカードの不正利用対策としては欠かせない仕組みの1つです。
6. 不正検知サービスを導入する
事業者がクレジットカードの不正利用を防ぐためには、不正検知サービスの導入が欠かせません。
不正検知サービスを導入すれば、【対策3】の配送先情報は手間をかけることなく自動で蓄積でき、【対策4】のreCAPTCHA(リキャプチャ)が突破されるのを防ぐ効果もあります。
また、クレジットカードの不正利用だけではなく、ECサイトで起こるあらゆる悪質な行為(不正会員登録、アカウント乗っ取り、転売など)を対策することもできます。
次章では、導入をおすすめする不正検知サービス「O-PLUX」をご紹介します。

1万円で2週間のトライアル利用も受付中!
O-PLUXのトライアルはこちら
自社サイトでのクレジットカードの不正利用対策なら「O-PLUX」がおすすめ
クレジットカードの不正利用を防ぐためにおすすめなのが、国内で最も選ばれている不正検知サービスの「O-PLUX(オープラックス)」です。
「O-PLUX」は、当サイトを運営するCaccoが開発・提供している国産の不正検知サービスで、国内導入No.1の実績を持っています。(※2026年3月末日時点。株式会社東京商工リサーチ「日本国内のECサイトにおける有償の不正検知サービス導入サイト件数調査」による)
「O-PLUX」がどのように機能し、不正を高精度にブロックしているのかについては、以下の画像をご覧ください。
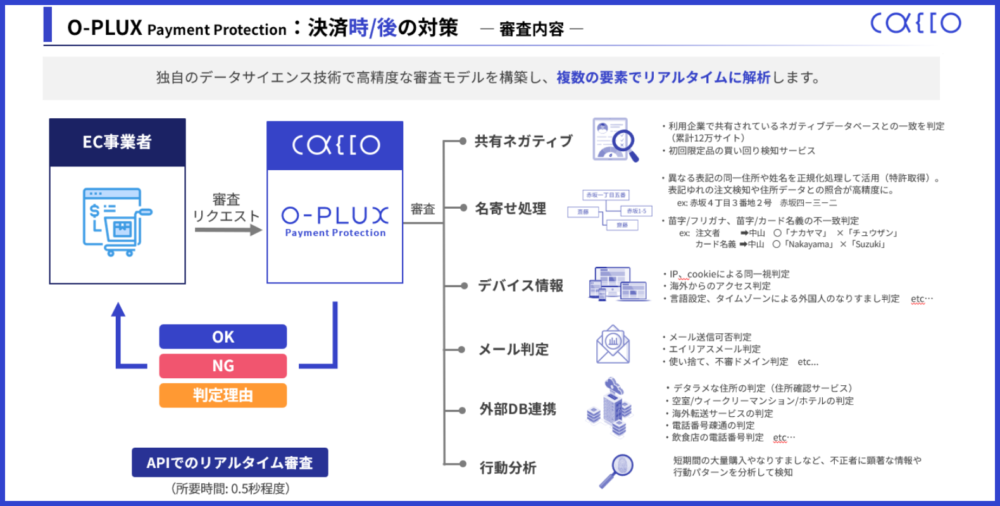
※参考:Cacco Inc.
- 共有ネガティブ
- 名寄せ処理
- デバイス情報
- メール判定
- 外部DB連携
- 行動分析
など、独自のデータサイエンス技術で高精度な審査モデルを構築し、複数の要素でリアルタイムに解析しています。
また、「O-PLUX」の強みは決済時の不正利用を防ぐだけにとどまらず、決済前の不正ログインを防ぐこともできます。
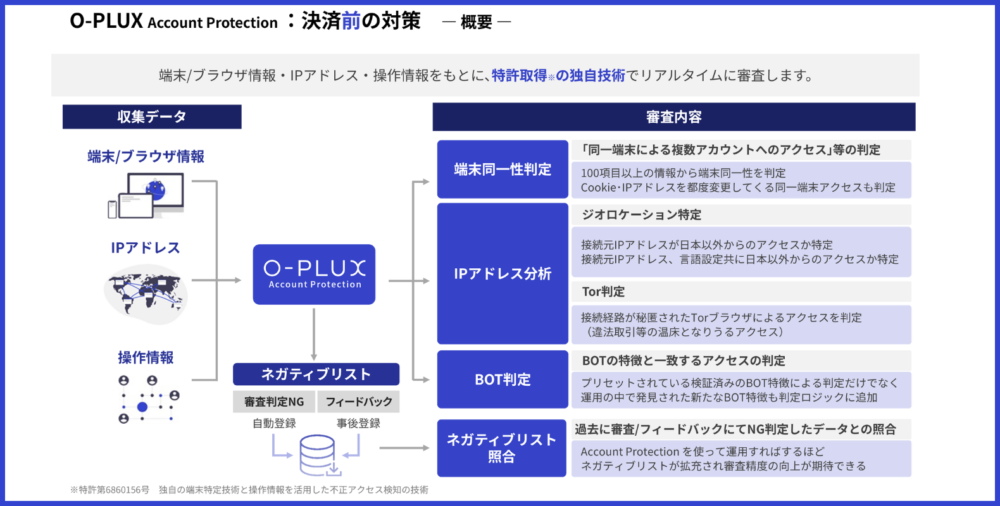
※参考:Cacco Inc.
不正ログインによる顧客の個人情報流出を阻止し、Bot(自動プラグラム)によるreCAPTCHA(リキャプチャ)の突破や複数アカウントによる不正注文を防ぐことも可能です。
「O-PLUX」が対応可能な不正行為については、以下の画像をご覧ください。
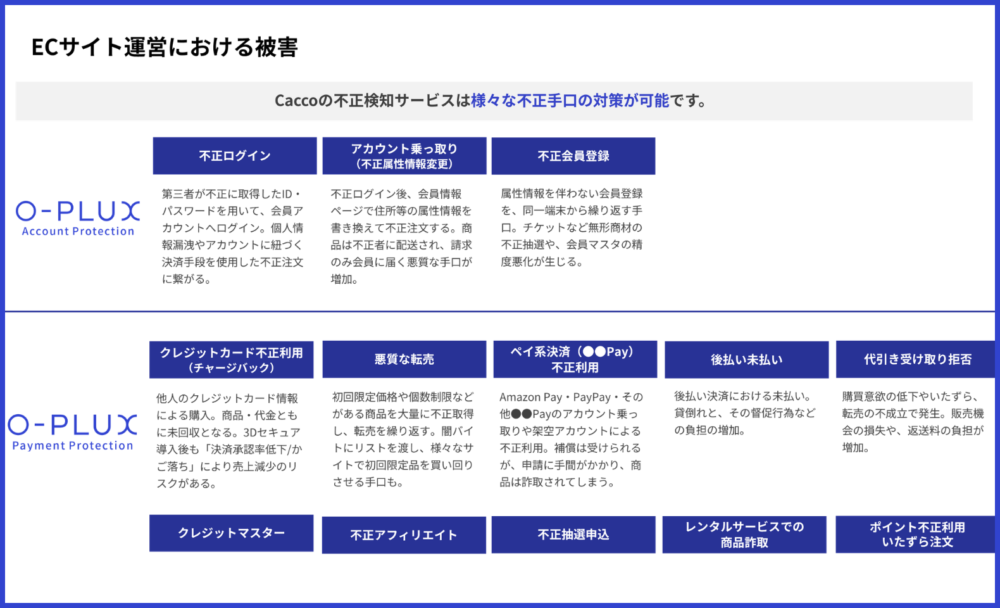
※参考:Cacco Inc.
「あらゆるパターンを想定して不正対策を強化したい」事業者も、「コストを抑えて不正利用をピンポイントに対策したい」事業者にも最適なプランをご紹介させていただきます。
「O-PLUX」に興味を持っていただいた事業者様は、以下をクリックしてお気軽にお問い合わせください。
1万円で2週間のトライアル利用も受付中!
O-PLUXのトライアルはこちら
【注意】自社が不正利用の加害者になってしまう可能性もある
事業者の場合、自社サイトで不正利用が発生してしまうと、被害者からしたらサイト側も加害者と認識されてしまう可能性もあります。
また、不正ログイン対策ができていないことで第三者に不正アクセスされ、顧客のカード情報を含めた個人情報が流出してしまうこともあります。
一度情報流出があれば、カード利用者・他のECサイト等の運営事業者双方に被害を及ぼすことになります。
対策として、改正割販法にも記載されている「カード情報の非保持化」を行い、抜き取られる情報そのものを無くすことは大前提です。
また、サイトやカートシステム等の脆弱性対策の徹底と、万一不正アクセスがあった際にすぐ気づけるような検知・監視体制も必要です。
「どう対策すればいいのか?」など、詳しくは弊社Caccoにぜひご相談ください。
1万円で2週間のトライアル利用も受付中!
O-PLUXのトライアルはこちら
クレジットカードの不正利用を防ぐことについてよくある質問6つ
最後に、クレジットカードの不正利用に関してよく寄せられる質問を、消費者の方向けとEC事業者の方向けに分けて紹介します。
| 対象 | よくある質問 |
|---|---|
| 消費者向け | 【質問1】不正利用に気づいたらまず何をすればいい? |
| 【質問2】不正利用された金額は必ず戻ってくるの? | |
| 【質問3】フリーWi-Fiは絶対に使ってはいけないの? | |
| EC事業者向け | 【質問1】不正検知サービスの導入は費用が高いのでは? |
| 【質問2】小規模なサイトでも対策は必要? | |
| 【質問3】複数の対策を組み合わせる必要はある? |
気になる質問があれば、ぜひ参考にしてください。
消費者から寄せられる質問3つ
まずは、消費者からよく寄せられる質問3つにお答えしていきます。
- 【質問1】不正利用に気づいたらまず何をすればいい?
- 【質問2】不正利用された金額は必ず戻ってくるの?
- 【質問3】フリーWi-Fiは絶対に使ってはいけないの?
【質問1】不正利用に気づいたらまず何をすればいい?
すぐにカード会社へ連絡してクレジットカードの利用を停止してもらうことが最優先です。
また、カード再発行の手続きも同時に行いましょう。
不正利用されたカードの会社に連絡をすれば、どう対応すればいいのか丁寧に教えてくれるので心配はいりません。
ただし、補償された分以外にも不正利用が発覚することもありますので、必ずカードの利用明細は毎月確認するようにしてください。
【質問2】不正利用された金額は必ず戻ってくるの?
多くの場合は補償されますが、カード会社が定める補償期間内に不正利用された旨を届け出る必要があります。
不正利用があった日から遡って60日以内であれば、補償してもらえることが多いです。
この補償期間については、カード会社によって若干変わってきますので、不正利用されたカードの会社に必ず確認してください。
また、不正利用にできるだけ早く気づくことができるように、カードの利用明細は毎月確認する癖をつけておきましょう。
クレジットカードの不正利用で返金してもらう手順については、以下の記事でも詳しく解説しておりますので参考にしてください。
【質問3】フリーWi-Fiは絶対に使ってはいけないの?
利用自体が禁止されているわけではありませんが、カード情報の入力など重要な操作は行わないのが安全です。
なぜなら、フリーWi-Fiのなかには、情報を覗き見する目的で悪意を持って設置されているものもあるからです。
絶対に使ってはいけないことはないですが、カード決済を行うネットショッピングや会員登録など、個人情報を入力することはしないようにしましょう。
EC事業者から寄せられる質問3つ
次に、EC事業者からよく寄せられる質問3つにお答えしていきます。
- 【質問1】不正検知サービスの導入は費用が高いのでは?
- 【質問2】小規模なサイトでも対策は必要?
- 【質問3】複数の対策を組み合わせる必要はある?
【質問1】不正検知サービスの導入は費用が高いのでは?
サービスによって料金体系はさまざまですが、不正損害と比較すると、結果的にコストを抑えられるケースも少なくありません。
不正検知サービス「O-PLUX」なら、さまざまなプランをご用意しており、
- ECにおけるあらゆる不正対策を強化させたい
- クレジットカード不正利用や転売のみ対策を行いたい
- 複数アカウントによる買い占めのみ防ぎたい
など、ご希望に応じてコストを抑えて対策することができます。
不正検知サービスの導入は費用がかかりそうだと迷っている事業者様は、お気軽に弊社Caccoまでご相談ください。
1万円で2週間のトライアル利用も受付中!
O-PLUXのトライアルはこちら
【質問2】小規模なサイトでも対策は必要?
規模に関わらず不正者に狙われる可能性はあるため、サイトの規模に合わせた対策を行うことが大切です。
また、小規模なサイトほどクレジットカードの不正利用が発生するリスクは大きく、最悪の場合ECサイト閉鎖に追い込まれることもあります。
コストを抑えながらも不正対策を行いたい事業者様は、弊社Caccoまでお気軽にお問い合わせください。
1万円で2週間のトライアル利用も受付中!
O-PLUXのトライアルはこちら
【質問3】複数の対策を組み合わせる必要はある?
1つの対策だけでは防ぎきれない手口もあるため、本記事で紹介したような複数の対策を組み合わせることをおすすめします。
▼本記事でご紹介した事業者向けの対策
- 3Dセキュアを導入する
- セキュリティコード(CVC/CVV)認証の必須化する
- 配送先情報を蓄積しておく
- reCAPTCHA(リキャプチャ)を導入する
- 決済・入力試行回数の制限をもうける
- 不正検知サービスを導入する
なかでも、不正検知サービスの導入は欠かせません。
不正検知サービスとその他の対策を組み合わせることで、自社サイトのセキュリティ強化が実現できます。
3Dセキュアは、2025年に導入が義務化されておりますので、EC加盟店でまだ未導入の事業者は早急に手続きを進めるようにしましょう。
まとめ
今回はクレジットカードの不正利用の原因や、消費者と事業者の両方の対策方法をご紹介しました。
消費者がクレジットカードの不正利用を防ぐには、
- メールのリンクや添付ファイルを不用意に開かない
- パスワードの使い回しをやめ、2段階認証を設定する
- 3Dセキュア(本人認証サービス)を設定する
- フリーWi-Fi利用時は接続先をよく確認する
- クレジットカードを厳重に管理する(落としたり貸したりしない)
ことが大切です。
また、事業者が自社ECサイトでの不正利用を防ぐには、
- 3Dセキュアを導入する
- セキュリティコード(CVC/CVV)認証の必須化する
- 配送先情報を蓄積しておく
- reCAPTCHA(リキャプチャ)を導入する
- 決済・入力試行回数の制限をもうける
- 不正検知サービスを導入する
などの対策が有効です。
不正利用リスクを減らす対策や不正利用が起こった場合の対処法を把握していただき、より安全な取引を実現していきましょう。
具体的な対策案を知りたいという方は、お気軽に弊社Caccoまでご相談ください。
1万円で2週間のトライアル利用も受付中!
O-PLUXのトライアルはこちら


