「企業やサービスから情報漏洩の可能性がある旨の連絡がきた」
「自分の個人情報が漏洩された場合の確認方法は?」
など、自分の個人情報が本当に情報漏洩されているのか、二次被害は発生していないのか確認したいと思っている方は多いのではないでしょうか。
近年、企業を狙った不正アクセスによる情報漏洩が相次いで発生しており、わたしたちは「自分の情報も漏洩している」前提でいないといけない状況です。
しかし、個人情報が漏洩された場合はどんなことが起きるのか知らないでいると、さらなる二次被害を招く恐れがあります。
この記事では、
- 自分の情報が漏洩したかどうかの確認方法6つ
- 個人情報が漏洩していると分かった時の対処法
- 個人でできる情報漏洩を防ぐ6つの方法
などを紹介します。
本記事を一読して、自分の個人情報を第三者に悪用されないための防衛策を見に付けましょう。
本記事は個人向けですが、企業向けの「個人情報を流出させたらどうなる?」については、以下の記事で解説しています。

本多 舞
目次
企業から個人情報漏洩されたら?確認方法6つ
「あなたの個人情報が漏洩した可能性があります」「不正なログインを検知しました」などのメールが企業やサービスから届いた経験がある方も多いのではないでしょうか。
企業から個人情報が漏洩された可能性がある場合、それが事実であれば二次被害の可能性もあるため、以下の確認方法を試してみて下さい。
- そのメールが詐欺ではないか公式サイトで確認する
- 見に覚えのないログイン通知や二段階認証コードが届いていないか
- 知らないアプリがDL/削除されていないか
- 不正送金がないか
- クレジットカードの明細に不審な履歴がないか
- 充電の減りが異常に速くはないか
それでは、以下で詳しく見ていきましょう。
【確認1】そのメールが詐欺ではないか公式サイトで確認する
まずは、「あなたの個人情報が漏洩した可能性があります」「不正なログインを検知しました」といった内容のメールが、本当に企業やサービスから送られているものかを確認する必要があります。
なぜなら、企業やサービスになりすまして、このような緊急性を煽る言葉を使って個人情報を窃取しようとする手口が多いからです。
このようなメールが届いたときは、メールに記載されているリンクは決して開かないようにお願いします。
正しい確認方法としては、必ず公式サイトで「企業から個人情報漏洩が発生しているのか」などを確認し、不安であれば公式サイトに書かれている問い合わせ先へ連絡するようにしましょう。

【確認2】見に覚えのないログイン通知や二段階認証コードが届いていないか
見に覚えのないログイン通知や二段階認証のコードが届いていないかも確認してください。
もし届いていた場合、第三者があなたになりすましてWebサービスにログインを試みている可能性があります。
よって、ただちにID・パスワードの変更が必要になります。
また、SNSで見に覚えのない投稿やDMが送られていた場合は、情報漏洩によりアカウント情報が乗っ取られている可能性があります。
もし、Xのアカウントが乗っ取られてしまった場合は、以下の記事で詳しい対処法を紹介していますので参考にしてください。

【確認3】知らないアプリがDL/削除されていないか
入れてあるはずのアプリが消えていたり、入れた覚えのないアプリが勝手にインストールされていないかも確認しましょう。
もしこのような現象が起きている場合は、情報漏洩が起こっている可能性が高いです。
不審なアプリの特徴として、アイコンの一番末尾など意識していないと確認できないような場所に隠されて配置されていることが多いです。
【確認4】不正送金がないか
自分の口座から不正送金がないかどうかも確認しておきましょう。
もし不正送金があった場合は、高い確率で情報漏洩が起こっています。
不正送金を確認したら、
- 口座を止める
- 警察に通報する
などを優先的に行ってください。
不正送金対策や正しい口座の管理の仕方については以下の記事で詳しく解説していますので、ぜひ参考にしてください。

【確認5】クレジットカードの明細に不審な履歴がないか
クレジットカードの利用明細を確認することも大事です。
万が一、クレジットカード情報が漏洩していた場合、第三者にクレジットカードが不正利用されるリスクがあります。
もし利用明細に不審な決済がのっていたときは、早急にカード会社に連絡して利用を止めてもらう必要があります。
クレジットカードの不正利用でお金を取り戻すための方法については、以下の記事で詳しく解説しておりますので参考にしてください。

【確認6】充電の減りが異常に速くはないか
「最近異常に充電の減りが速くなった」「端末がすごく熱くなっているけど大丈夫かな」など感じている場合は、情報漏洩が起こっているかもしれません。
なぜならば充電の減りが速くなる理由の1つに、侵入者がバックグラウンドで勝手に処理を行っている可能性があるからです。
そのためバッテリー消費が速く、端末が異常に熱くなってしまう現象が起こります。
企業に個人情報漏洩された時の対処法
前章の「自分の情報が漏洩したかどうかの確認方法」で、自分の個人情報が漏洩された可能性が高い場合、被害を最小限に抑えるための対処法を行いましょう。
対処法については、以下の表にまとめてありますのでご覧ください。
上記の対処法を行わないと、偽メールが送られてきたり、アカウントを乗っ取られたり、クレジットカードを不正利用されたりする可能性があります。
他人事だと思って何も対処しないことは、絶対にやめてください。
なお、ネット上に個人情報が流出している場合は、直ちに削除請求を行う必要があります。
このような対応を個人が行うのは難しいこともあるため、ネット上に自分の個人情報を見つけたら弁護士に相談することがおすすめです。

個人情報漏洩された後もそのサービスは使い続けても大丈夫?
企業から個人情報が漏洩された後も、信頼してその企業のサービスを使うかどうかは、その後の対応から判断すべきと言えます。
第三者による不正アクセスやサイバー攻撃が原因であれば、ほとんどの企業は二次被害・再発防止に取り組み、二度と情報漏洩させないためのセキュリティを強化させます。
このような適切な対処ができる企業であれば、対策状況を見つつ、サービスを使ってもよいでしょう。
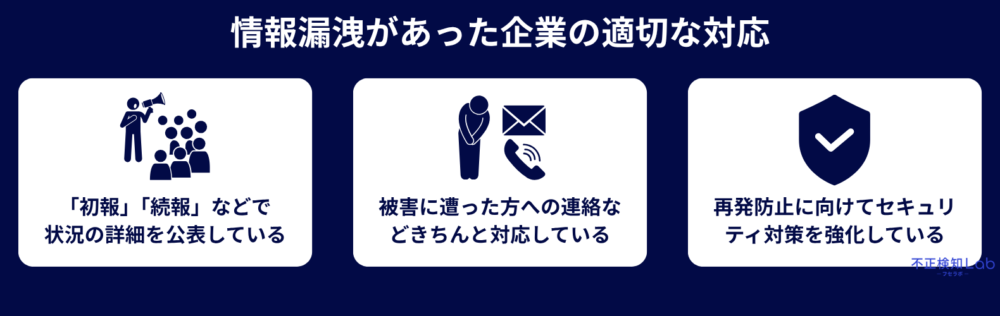
なお、企業が情報漏洩を起こしたときは、個人情報保護法により個人情報保護委員会と被害に遭われた方への報告・対応が義務付けられています。
「初報」や「続報」を出して素早く公表しているか、被害に遭われた方への見舞金や賠償金の支払いに対応しているかで、企業やサービスの信頼性は大きく左右します。
企業の個人情報漏洩事故
企業による個人情報漏洩事故は毎年多く確認されており、近年はとくに増えています。
なかには、本人確認書類のマイナンバーカードや運転免許証、クレジットカード情報までも流出してしまうケースも見られます。
たとえば、2026年10月26日に楽天トラベルで最大約4万件の情報漏洩が発生しました。
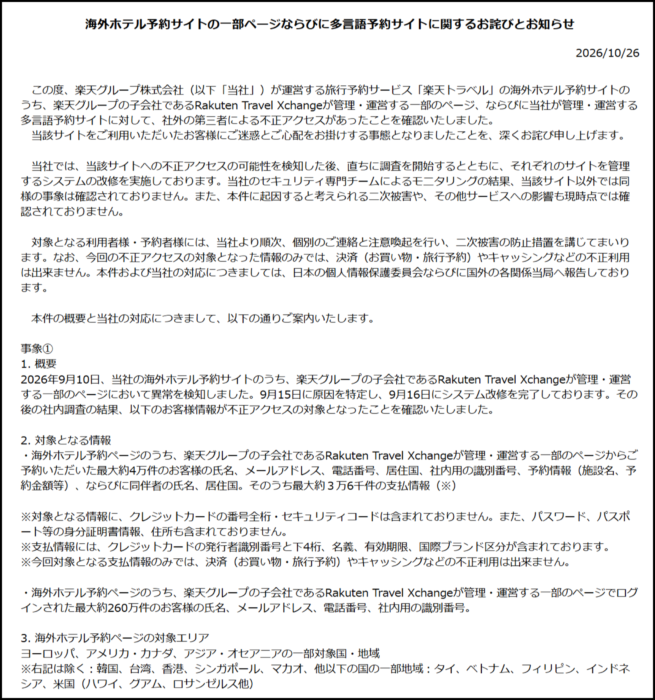
※引用:楽天トラベル
漏洩の対象となる情報は、
- 氏名
- メールアドレス
- 電話番号
- 居住国
- 社内用の識別番号
- 予約情報(施設名、予約金額等)
- 同伴者の氏名、居住国
- 支払情報(クレジットカードの発行者識別番号と下4桁、名義、有効期限、国際ブランド区分)
です。
最近では、不正アクセスの入り口となるPHPの重大な2つの脆弱性が見つかりました。
また、2026年10月21日にアメリカのマイクロソフトが、中国政府に関係するハッカー集団がAI(人工知能)を悪用して世界の数多くの組織を標的にサイバー攻撃を行っていると発表しています。
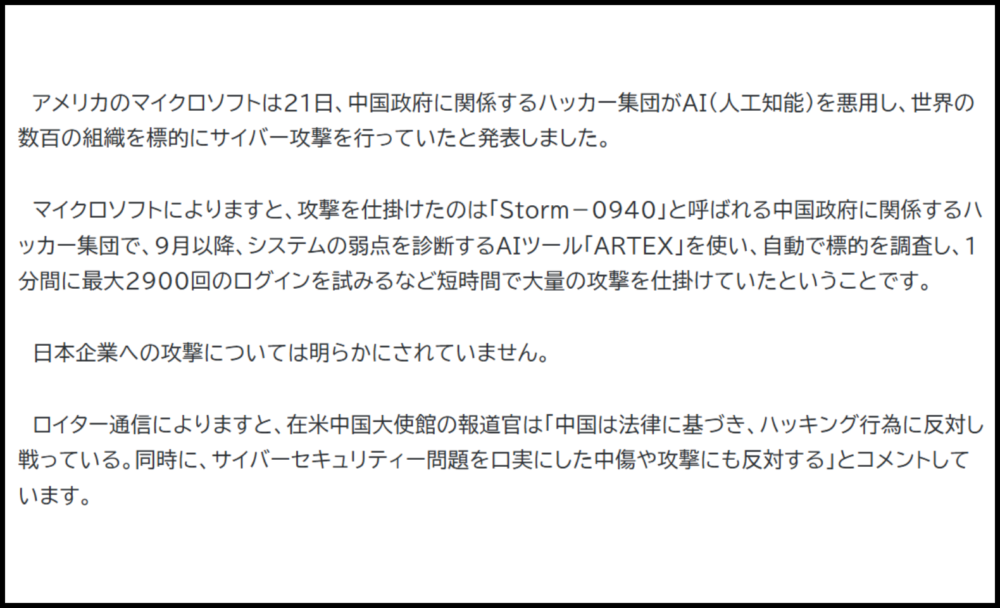
※引用:テレ朝NEWS
自分の個人情報もすでにどこかに漏れている可能性があるため、『個人でできる情報漏洩を防ぐ6つの方法』をやることがリスクを最小限に抑える防衛策です。
なお、IPA 情報処理推進機構では、自分の個人情報等が漏えいした際の「対処」と「日頃の対策」を分かりやすく説明してくれていますので、こちらも確認しておくのをおすすめします。
IPA 情報処理推進機構:自分の個人情報等が漏えいした際の「対処」と「日頃の対策」
以下の記事では、企業の情報漏洩事故がどのくらい起こっているかを知ることができるため、ぜひ参考にしてみてください。

個人情報はいつでも流出する危険がある
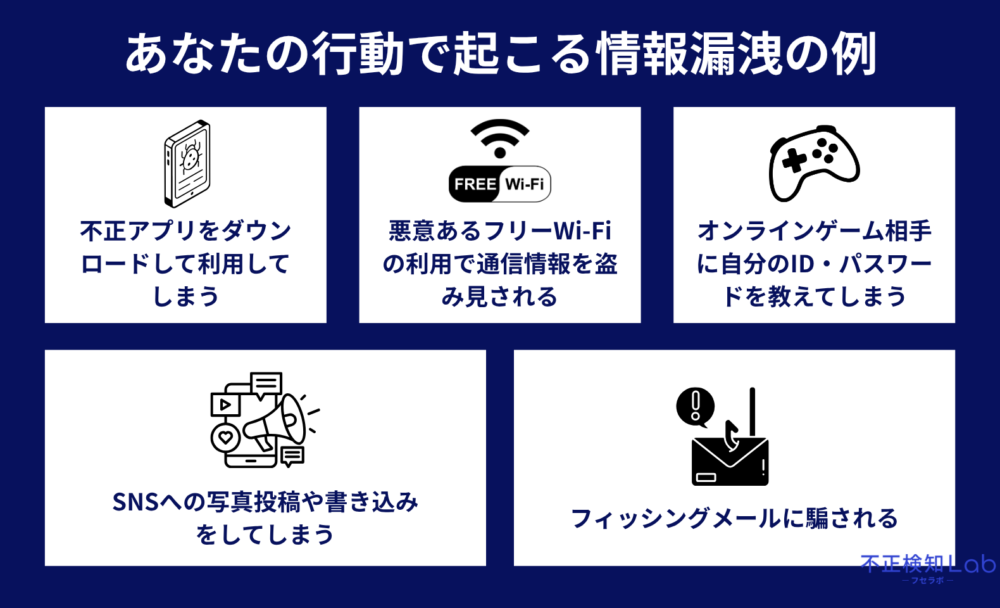
個人情報は、企業やサービスからの流出だけではなく、あなた自身の行動で「いつでも流出する危険がある」ということは覚えておいてください。
あなたの行動で起こる情報漏洩の例として、
- 不正アプリをダウンロードして利用してしまう
- 悪意あるフリーWi-Fiの利用で通信情報を盗み見される
- オンラインゲーム相手に自分のID・パスワードを教えてしまう
- SNSへの写真投稿や書き込みをしてしまう
- フィッシングメールに騙される
などが挙げられます。
無料アプリやアンケートに答えるだけでポイントがもらえるという魅力的に見えるアプリの中には、情報漏洩を狙った不正アプリが隠れているため注意が必要です。
フリーWi-Fiの利用は必ずしも危険なわけではないですが、なかには情報を盗み見る目的で設置されているものもあるため、個人情報の入力は避けるべきです。
また、フィッシングメールに騙されてしまい、ログイン情報やクレジットカード情報などを窃取されてしまうケースが後を絶ちません。
- 「至急確認」「不正利用の可能性があります」など不安を煽るタイトルや文章
- 大手企業を名乗っているのにフリーメールアドレスや文字列が不自然
- リンクからログインや個人情報入力を促す
このようなメールがきたら、それはフィッシングメール(詐欺)であるため、決してリンクをクリックしないでください。
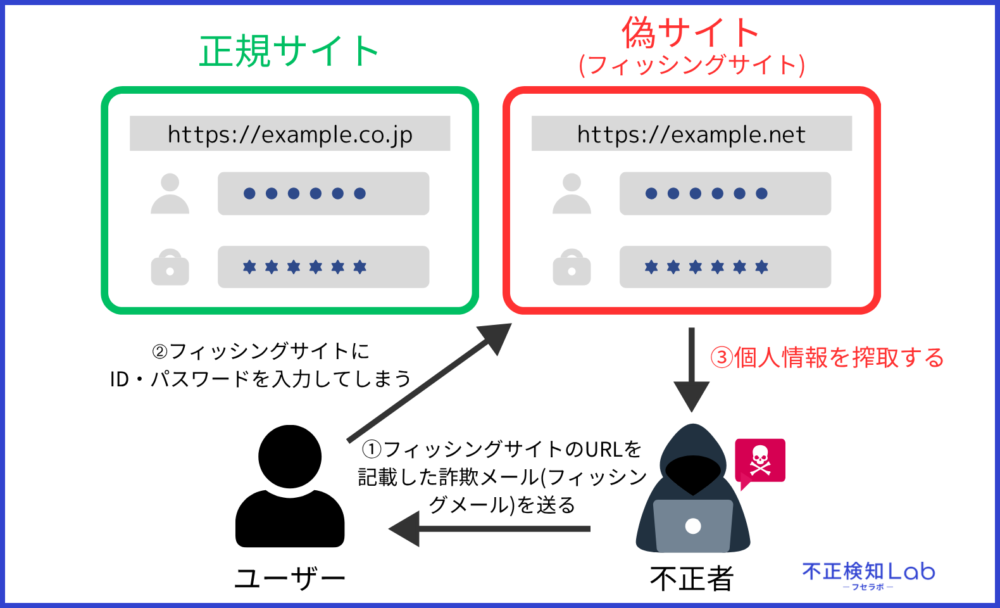
なお、フリーWi-Fiの危険性やフィッシングメールの見分け方については、それぞれ以下の記事で詳しく解説しておりますのでお読みください。


個人でできる情報漏洩を防ぐ6つの方法
「自分の身は自分で守る」そのためには、自ら個人情報を漏洩させない・企業から個人情報漏洩をされたあとの二次被害対策もしていかなければいけません。
個人でできる情報漏洩を防ぐ方法は6つあります。
- 不審に感じるwebサイトでは個人情報を入力しない
- 情報の取り扱いには細心の注意をはかる
- セキュリティソフトの導入・定期更新を行う
- ファイル共有ソフトの利用は最小限にする
- ID・パスワードの使いまわしをしない
- クレジットカード利用明細を必ずチェックする
それぞれ詳しく見ていきましょう。
【方法1】不審に感じるWebサイトでは個人情報を入力しない
不審に感じるWebサイトや、初めて利用するサイト上では個人情報を安易に入力しないということが大事です。
なぜならば、本物そっくりの偽サイト(フィッシングサイト)が実際にいくつも存在しているからです。
以下のグラフは、フィッシング対策協議会に報告された「フィッシングサイトのURL件数」です。
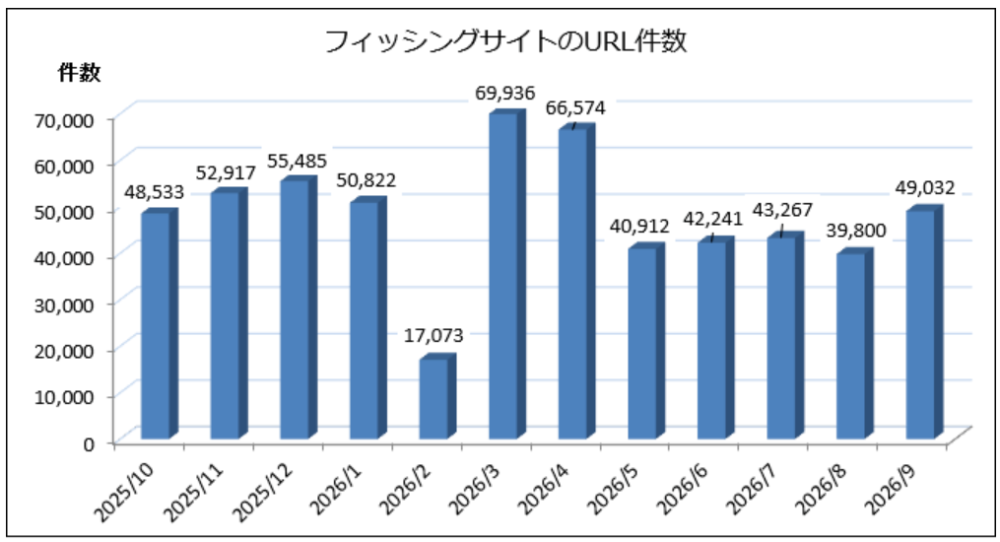
このなかで約半数を占めているのがEC系で、偽サイトでクレジットカード情報を入力させるのが狙いであることが分かります。
クレジットカード情報など個人情報を入力する際は、届いたメールのリンクから行わず、公式サイトを検索またはブックマークから入るようにしましょう。
【方法2】情報の取り扱いには細心の注意をはかる
情報を安易に放置・廃棄することは絶対にしないでください。
例えば、
- 公共の場でスマホやPCの画面を開いたまま離席しない
- 廃棄する書類は必ずシュレッダーにかける
- 重要な書類を保管する際はセキュリティ面を強化する
- 個人情報が書かれた書類を放置しない
など、意識をもって行動するべきです。
ちょっとした置き忘れや消し忘れで、あっという間に個人情報が漏洩してしまう可能性もあります。
どこにいても個人情報の取り扱いには、細心の注意を払ってください。
【方法3】セキュリティソフトの導入・定期更新を行う
セキュリティソフトの導入や定期更新を行うことで、情報漏洩を未然に防ぐことができます。
セキュリティソフトによってセキュリティ内容は様々ですが、定期的にウイルススキャンを行ってくれたり、危険と判断したWebサイトを開いた時に警告をしてくれるものもあります。
リモートワークで使用するデバイスや、個人のスマホやタブレットそれぞれにセキュリティソフト導入や定期更新を行うようにしましょう。
【方法4】ファイル共有ソフトの利用は最小限にする
不特定多数が使用するファイル共有ソフトの利用によって、不正者にアクセスされて情報漏洩する可能性があります。
そのため、
- ファイル共有ソフトの利用は最小限にする
- ファイル共有ソフトの利用と併せてセキュリティソフトも導入する
- ビジネスでの利用時は安心できる有料サービスを活用する
などを行うことで、情報漏洩を未然に防ぐことができます。
【方法5】ID・パスワードの使いまわしをしない
ID・パスワードを複数のWebサイトで設定している人がほとんどですが、必ずWebサイトごとに別々のID・パスワードを設定するようにしてください。
ID・パスワードを使いまわすことで、どこかのWebサイトで情報漏洩してしまった時に同じID・パスワードを設定している他のWebサイトでも被害に遭う危険性があります。
そのような被害を防ぐためにも、ID・パスワードは使いまわさずに、セキュリティを強化するためにも定期的に変更することがおすすめです。
【方法6】クレジットカード利用明細を必ずチェックする
クレジットカードの利用明細をチェックすることで、不審な利用がないかを早期に発見することができます。
最近ではネットで簡単に利用明細を確認できるようになっています。
毎月クレジットカードを使用した金額が確定した時点で、利用明細をチェックするようにしましょう。
もし、利用明細に不審な点を見つけたら、以下の記事を参考に早急に対応を進めましょう。

企業に個人情報漏洩された利用者から寄せられる3つの質問
最後に、企業やサービスから個人情報が漏洩されてしまった利用者からのよくある質問にお答えします。
- 【質問1】退会した場合、企業側に残っている私の個人情報は完全に消去されますか?
- 【質問2】身に覚えのない不正決済や不正送金が発生した場合、返金や補償はしてもらえますか?
- 【質問3】情報漏洩事故では利用者へのお見舞金・損害賠償などは支払われますか?
【質問1】退会した場合、企業側に残っている私の個人情報は完全に消去されますか?
退会手続きを行っても、すべての個人情報が直ちに完全に消去されるとは限りません。
企業はサービス運営上の規約に加え、法令によって一定期間のデータ保存が義務付けられているためです。
例えば、購入履歴や決済情報は税法や会社法により約7年間の保管が求められるケースがあります。
また、不正利用の再発防止やトラブル解決を目的として、最低限の識別情報が一定期間保持されることも一般的です。
具体的な保管期間や削除方針については、各サービスのプライバシーポリシーや退会規約をご確認いただくか、お問い合わせしてみてください。
【質問2】身に覚えのない不正決済や不正送金が発生した場合、返金や補償はしてもらえますか?
原則として、補償や返金を受けられる体制が整っています。
クレジットカードの場合、カード会社が設けている不正利用補償規定により、調査のうえ不正が認められれば請求の取り消しや返金が行われます。
銀行口座からの不正送金に関しても、全国銀行協会の取り決めに準じた預金者保護の仕組みによって補償されるケースが一般的です。
ただし、カード裏面へのサイン漏れや第三者への暗証番号開示など、利用者に重大な過失がある場合は補償対象外となることがあります。
【質問3】情報漏洩事故では利用者へのお見舞金・損害賠償などは支払われますか?
情報漏洩に対する被害者へのお見舞金・損害賠償は、企業の個別判断に委ねられます。
直近の事例でいうと、タイムズカーが起こした情報漏洩事故では、お見舞金として1人3,000円をお支払いすると発表しました。
しかし、運転免許証の画像を含む個人情報流出といった重大な事故であったため、被害者からは「低額すぎる」といった理由で集団訴訟が検討されているとのことです。
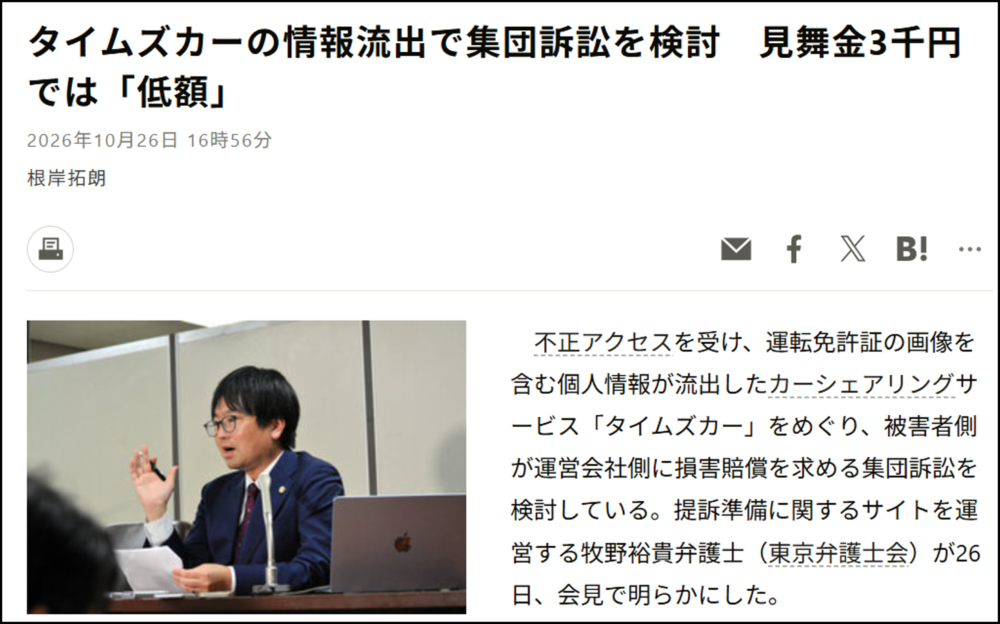
※引用:朝日新聞
金銭補償よりもパスワード強制リセットや監視体制強化などの安全対策を優先する企業も多いため、公表される事故報告や公式案内を注視する必要があります。
まとめ
企業から個人情報を漏洩された後は、自分の個人情報を悪用した二次被害を受けていないかを確認することが大事です。
そして、もし企業から個人情報が漏洩されたら、状況に応じて「パスワードの変更」「カード会社への連絡」を早急に行うようにしましょう。
また、個人でできる情報漏洩を防ぐ方法は6つあり、
- 不審に感じるwebサイトでは個人情報を入力しない
- 情報の取り扱いには細心の注意をはかる
- セキュリティソフトの導入・定期更新を行う
- ファイル共有ソフトの利用は最小限にする
- ID・パスワードの使いまわしをしない
- クレジットカード利用明細を必ずチェックする
などが情報漏洩を防ぐ効果的な方法です。
個人情報は、いつでも・どこでも漏洩してしまうことがあるということは覚えておくといいでしょう。
もし企業に自分の個人情報を漏洩された時は、早期に対応・対策をして被害を最小限に抑える努力をしてください。
企業ができる情報漏洩の対応と対策については、以下の記事で詳しく解説していますのでこちらをご覧ください。