「PHPの脆弱性が発見されたニュースで持ち切りだが、自社への影響があるか心配…」
「PHPの脆弱性の影響があるか確認する方法は?」
など、PHPの脆弱性が発見されたことによる不安を抱えている方が多いかと思います。
世界中のウェブサイトの約7割が利用しているプログラミング言語「PHP」で、重大な2つの脆弱性が見つかったと公開されました。
皆様に、今夜に対応して頂きたい大至急のお願いです。
多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。
公開しているウェブサイトでPHPを使用しているか確認し、今夜、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いします。
修正パッチを速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます。
国家サイバー統括室のXアカウントでも関係する情報を発信していますので、そちらも参考にして下さい。
国家サイバー統括室(注意・警戒情報)(@cyber_forecast) / X— 高市早苗 (@takaichi_sanae) October 21, 2026
それに伴い、PHPを使用している場合は、早急に修正プログラム(アップデート)を適用する対処が必要であるとされています。
しかし、自社が「このPHPを使っているのか?」「直接影響を受けるのか?」など、現状を理解できていない方も多いのではないでしょうか。
そこでこの記事では、
- PHPが使われている可能性が高いサービス・システム
- 自社でPHPの脆弱性が影響しているかの3つの確認方法
- すぐに修正プログラムを適用できない!3つの緊急対応
などを解説します。
本記事を一読して、自社サイトでのPHP使用状況を確認し、早急に適切な対処法を行いましょう。
目次
多くのウェブサイトを支えている「PHP」で2つの脆弱性を発見
世界中の約7割のウェブサイトを動かしているプログラミング言語「PHP」で、2つの重大な「脆弱性」が見つかりました。
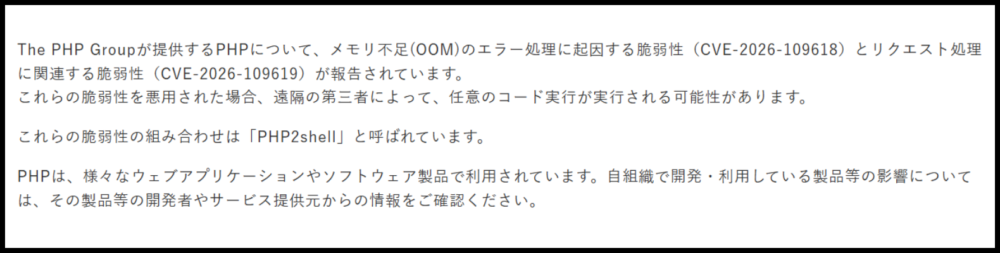
※引用:IPA 情報処理推進機構
この脆弱性は、高度な人工知能(AI)が発見し、サイバーセキュリティー企業「Wiz」は、人工知能(AI)がこれまで発見した脆弱性の中で、「最も深刻」なものだと述べています。
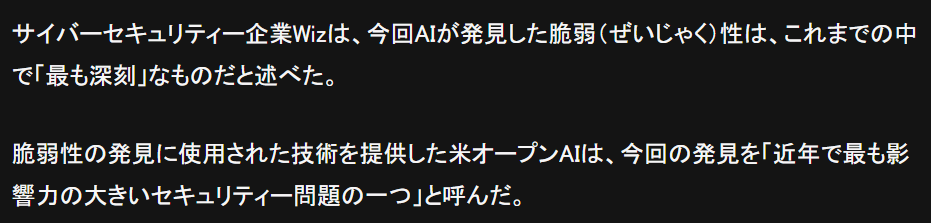
※引用:BBC|NEWS JAPAN
また、驚くことにこのPHPの脆弱性は10年以上前から存在していたものの、現在まで見過ごされていたとのことです。
さらに、同じ日にJavaScriptの実行環境「Node.js」でも、リモートコード実行につながるものを含む複数の脆弱性情報が公開され、修正のためのパッチ(更新プログラム)の提供が始まりました。
Node.jsは、ウェブサービスの裏側やさまざまな開発ツールで広く使われているため、PHPだけでなくNode.jsを使っているサイトやシステムも、あわせて確認が必要です。
まずは、「PHP」と「脆弱性」について、専門用語などは使わずにわかりやすく解説します。
「PHP」と「脆弱性」についてわかりやすく解説
PHPは、ウェブサイトの裏側で動く「プログラミング言語」のひとつです。
たとえば、ログインやお問い合わせフォーム、商品の購入処理などを担当しています。
私たちが目にするページの裏で、PHPが黙々と働いていると考えてください。
PHPは無料で使えて扱いやすいため、個人のブログから大企業のサービスまで、幅広く使われています。
一方「脆弱性(ぜいじゃくせい)」とは、システムに潜んでいる「弱点」や「欠陥」のことです。
家にたとえるなら、鍵のかけ忘れや壊れた窓のような状態です。
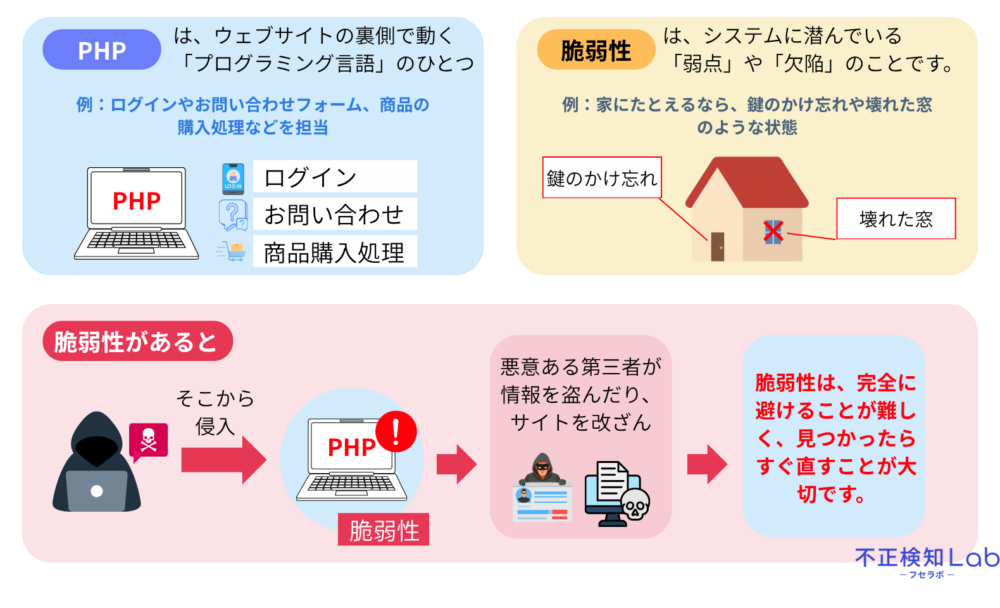
PHPに脆弱性があると、悪意ある第三者がそこから侵入し、情報を盗んだりサイトを改ざんしたりできてしまいます。
脆弱性は完全に避けることが難しく、見つかったらすぐ直すことが大切です。
インターネットの「約70%」が影響を受けている可能性がある
ウェブサイトの裏側でPHPが使われている割合は、インターネット全体の約70%とも言われています。
つまり、私たちが毎日見ているサイトの多くが、PHPの脆弱性の影響を受ける可能性があるということです。
もちろん、70%すべてが危険というわけではなく、使っているPHPのバージョンや設定によって、影響を受けるかどうかは変わります。
IPA 情報処理推進機構が公表している、影響を受けるシステムは以下の通りです。
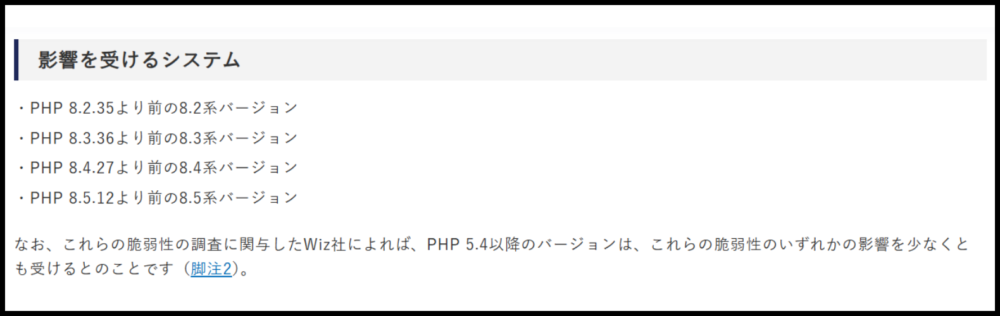
※引用:IPA 情報処理推進機構
なお、このバージョンのPHPを使っている方は、『自社でPHPの脆弱性が影響しているかの3つの確認方法』を参考に、本当に自社も影響があるのかを確認してください。
【注意】今はまだPHPを使っていることに気づいていない可能性も!?
「PHPなんて自分には関係ない」「うちはPHPなんて使っていない」と思っていても、実は知らないうちに使っているケースは少なくありません。
なぜなら、ウェブサイトを作ってくれた制作会社や、契約しているサービスが、裏側でPHPを使っていることがよくあるためです。
社内にエンジニアがいない会社や、個人で運営しているサイトでは、特に気づきにくい傾向があります。
気づかないまま古いPHPを使い続けると、脆弱性を放置することになり、とても危険です。
次章では、PHPが使われやすいサービスを紹介しますので、「自社のサイトでPHPが使われているかもしれない」と思いながら読み進めてください。
PHPが使われている可能性が高いサービス・システム
PHPは、実はとても身近なところで使われています。
ここでは、特に使われている可能性が高い3つの例を紹介します。
- WardPress(ワードプレス)
- 巨大Webサービス・プラットフォーム
- 複雑な検索や予約機能を持つシステム
「これはうちのことかも」と思ったら、後述の確認方法を試してみてください。
それでは、以下で詳しく解説していきます。
1. WardPress(ワードプレス)
WordPressは、世界で最も使われているウェブサイト作成ツールの一つで、PHPで作られています。
企業のホームページやブログ、ニュースサイトなど、非常に多くのサイトがWordPressで動いています。
そのため、PHPに脆弱性が見つかると、WordPressサイトも影響を受ける可能性があります。
WordPress本体やプラグイン(追加機能)を最新にしていても、土台のPHPが古いままだと危険です。
ちなみに、サイトの管理画面が「wp-admin」で始まっていれば、WordPressの可能性が高いです。
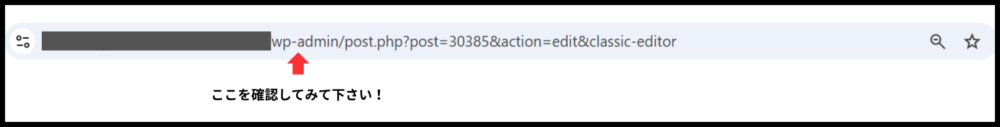
2. 巨大Webサービス・プラットフォーム
世界的に有名なウェブサービスや、大規模な情報サイトの中にも、PHPを使っているものがあります。
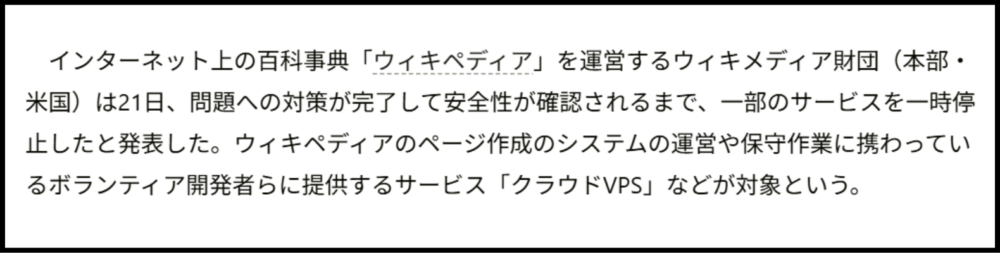
たとえば、世界最大級のオンライン百科事典の「ウィキペディア」も、巨大なトラフィック(アクセス)を裁くシステムがPHPで作られているため、安全性が確認されるまで一部のサービスを一時停止していました。
※引用:朝日新聞
大きなサービスほど、長い年月をかけて作られているため、古い仕組みがそのまま残っていることもあります。
こうした大規模なサービスは利用者が多く、脆弱性を突かれたときの被害も大きくなりがちです。
3. 複雑な検索や予約機能を持つシステム
ホテルの予約サイト、通販サイトの商品検索、会員制サイトなど、機能が多いシステムでもPHPはよく使われます。
こうしたシステムは、お客様の名前や住所、場合によってはクレジットカード情報も扱います。
つまり、脆弱性を突かれたときに「守るべき情報」がとても多いのです。
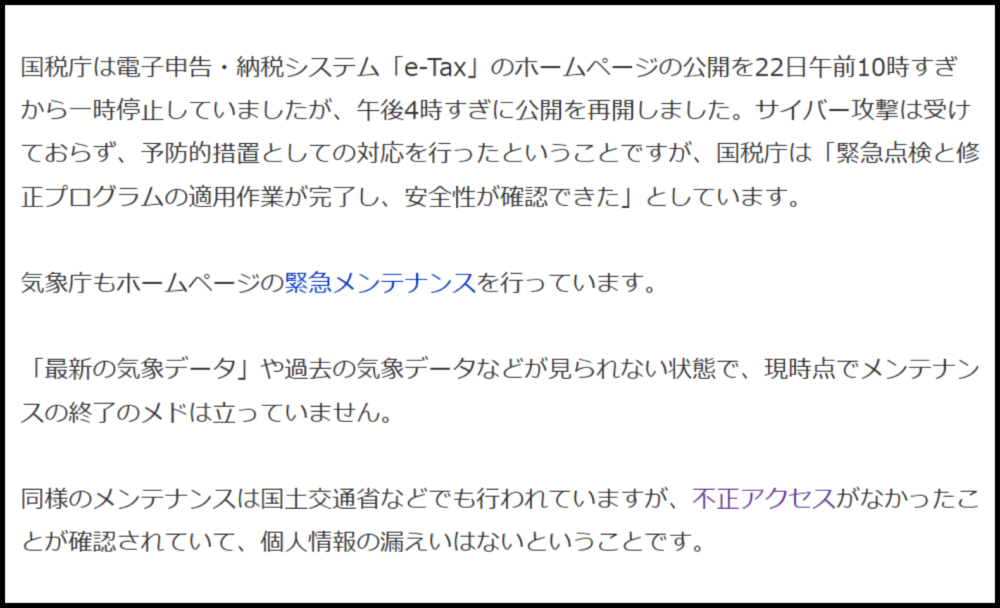
PHPの脆弱性は各省庁でも影響が広がっており、国税庁は電子申告・納税システム「e-Tax」のホームページの公開を10月22日午前10時すぎから一時停止していました。(10月26日現在は公開を再開)
また、気象庁や国土交通省でも同様のメンテナンスが行われており、一時的に過去の気象データなどが見られない状態になっているということです。
※引用:日テレNEWS
このように、機能が複雑なほどプログラムの量が増え、弱点も生まれやすくなります。
自社で予約システムや会員機能を運営しているなら、特に優先して確認しましょう。
自社でPHPの脆弱性が影響しているかの3つの確認方法
「自社がPHPの脆弱性の影響を受けているか」は、使っているサービスの種類によって確認方法が異なります。
ただし、前章でもご説明したように、「WardPress(ワードプレス)」「巨大Webサービス・プラットフォーム」「複雑な検索や予約機能を持つシステム」を使っている場合は、自社への影響を必ず確認するようにしてください。
ここでは、代表的な3つのパターンに分けて、確認の仕方を紹介します。
- WordPress(ワードプレス)サイトの場合
- レンタルサーバーを利用している場合
- サーバー管理者(エンジニア・保守担当)が確認する場合
難しい操作が必要なものもありますが、まずは「誰に聞けばよいか」を知るだけでも十分です。
自分に当てはまるものを、必ずチェックしてみてください。
WordPress(ワードプレス)サイトの場合
WordPressの管理画面にログインできる場合は、「ツール」の中にある「サイトヘルス」を開いてみましょう。
「情報」タブの「サーバー」という項目に、使っているPHPのバージョンが表示されています。
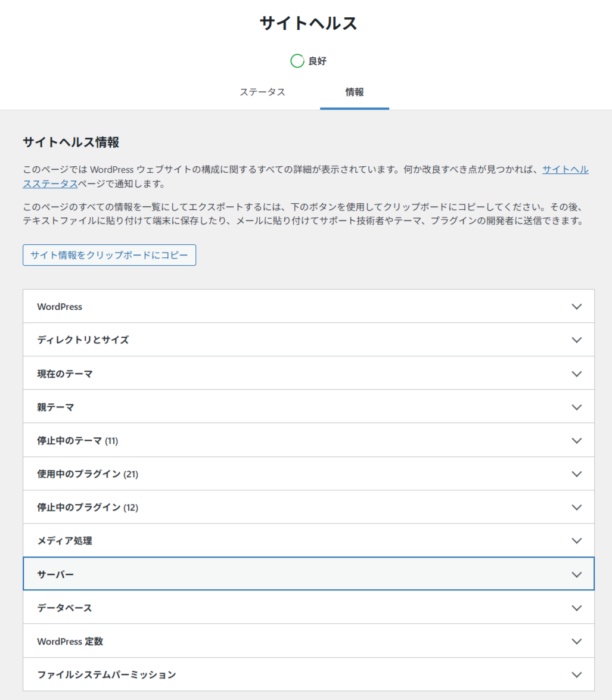
そのバージョンが、以下に該当する場合や古いときは、PHPの脆弱性の影響を受けている可能性があります。
※引用:IPA 情報処理推進機構
あわせて、WordPress本体やプラグインに更新の通知が出ていないかも確認してください。
バージョンの数字が分からないときは、画面のスクリーンショットを撮って詳しい人に見せると安心です。
管理画面に入れない場合は、サイトの制作会社に問い合わせましょう。
レンタルサーバーを利用している場合
レンタルサーバーを使っているなら、サーバー会社の管理画面でPHPのバージョンを確認できます。
多くのサービスでは「PHPバージョン設定」といった項目があり、そこから変更もできます。
また、サーバー会社が脆弱性に関するお知らせを公開していることも多いので、メールやお知らせページをチェックしましょう。
なお、XServerのレンタルサーバーでは、今回のPHPの脆弱性の発見により、以下のお知らせを出しています。
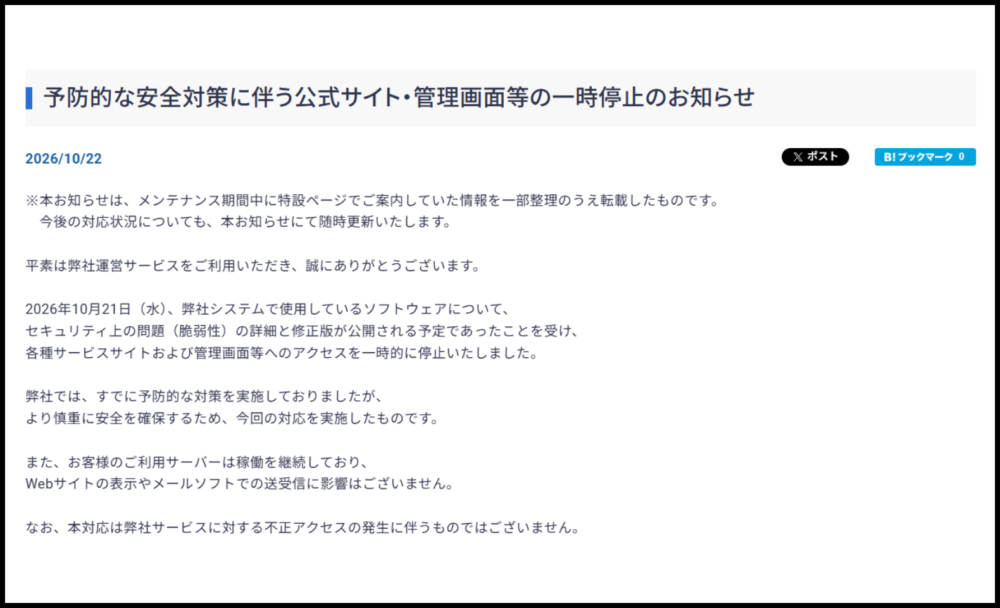
※引用:XServer レンタルサーバー
ほとんどが自動で更新してくれるサービスですが、自分で切り替えが必要なサービスもあります。
契約している会社のお知らせを見れば、「自分で行う作業があるのか」など分かりやすく載っていることがほとんどですので確認してみて下さい。
| サーバー会社 | 公式お知らせリンク |
|---|---|
| エックスサーバー | 予防的な安全対策に伴う公式サイト・管理画面等の一時停止のお知らせ |
| さくらのレンタルサーバ | 【重要】PHPの脆弱性に関する当社の対応状況について |
| ConoHa WING | 【重要】PHPの脆弱性への弊社対応完了のお知らせ(終報) |
| ロリポップ! | PHPの脆弱性への対応に伴うメンテナンス完了と経緯のご報告 |
| お名前.com レンタルサーバー | 【重要】[お名前.com レンタルサーバー] PHPの脆弱性への弊社対応完了のお知らせ |
サーバー管理者(エンジニア・保守担当)が確認する場合
自社でサーバーを管理している場合は、エンジニアや保守担当者に確認してもらいましょう。
サーバーにログインして、PHPのバージョンを調べるコマンドを実行すれば、すぐに分かります。
そのうえで、今回の脆弱性が該当するバージョンかを照らし合わせます。
※引用:IPA 情報処理推進機構
調査結果は記録に残し、必ず社内で共有しましょう。
自社でPHPの脆弱性が影響していた場合はすぐに「修正プログラムを適用」
もし自社にもPHP脆弱性の影響があると分かったら、最優先でやるべきことは「修正プログラムの適用」です。
修正プログラムは、PHPの開発チームが公開している、脆弱性をふさぐための更新データです。
適用すれば、見つかった弱点を根本から直せるため、最も確実な対策といえます。
脆弱性の解消・修正プログラムの適用について、詳しくは以下をご覧ください。
多くの場合、PHPのバージョンを新しいものに更新することで対応できます。
作業の前には、万が一に備えてサイトのバックアップを必ず取っておきましょう。
できれば、本番のサイトに反映する前に、テスト用の環境で動作を確認すると安心です。
すぐに修正プログラムを適用できない!3つの緊急対応
「システムが古くて、すぐに更新すると動かなくなる」という事情が、現場ではよくあります。
そんなときは、修正プログラムを適用できるまでの「つなぎ」として、以下の3つの緊急対応を行いましょう。
- 【緊急対応1】アクセス制限の実施
- 【緊急対応2】WAF・ファイアウォールの導入とシグネチャ更新
- 【緊急対応3】一時的にウェブサービスを停止・外部公開遮断
PHPの脆弱性を完全にふさぐには、最終的に修正プログラムの適用が必要です。
緊急対応を取りつつ、できるだけ早く更新の準備を進めてください。
【緊急対応1】アクセス制限の実施
緊急対応として行う1つ目は、アクセス制限の実施です。
アクセス制限とは、簡単に言えば、サイトやサーバーに入れる人を限定することです。
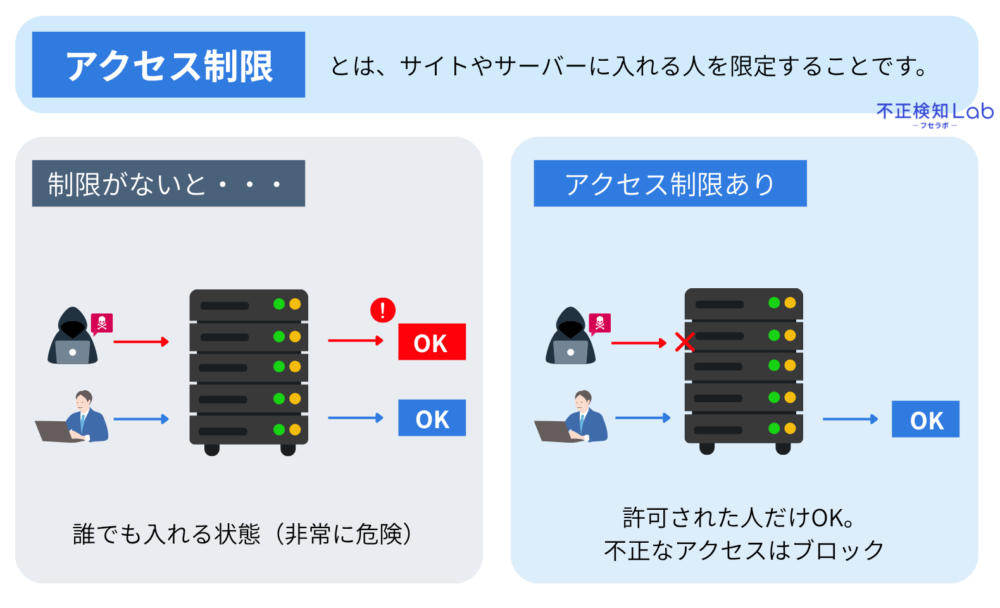
たとえば、管理画面には社内のIPアドレス(ネット上の住所)からしか入れないようにします。
これだけで、外部の攻撃者がPHPの脆弱性を突きにくくなります。
また、使っていないページや古いファイルを非公開にするのも効果的です。
ただし、お客様が使う画面まで制限すると、サービスに支障が出るので注意しましょう。
【緊急対応2】WAF・ファイアウォールの導入とシグネチャ更新
緊急対応として行う2つ目は、WAF・ファイアウォールの導入とシグネチャ更新です。
WAF(ワフ)とは、ウェブサイトへの不正な通信を見張り、ブロックしてくれる仕組みのことです。
ファイアウォールは、もっと広く、通信全体の出入り口を守る「防火壁」のような役割を持ちます。
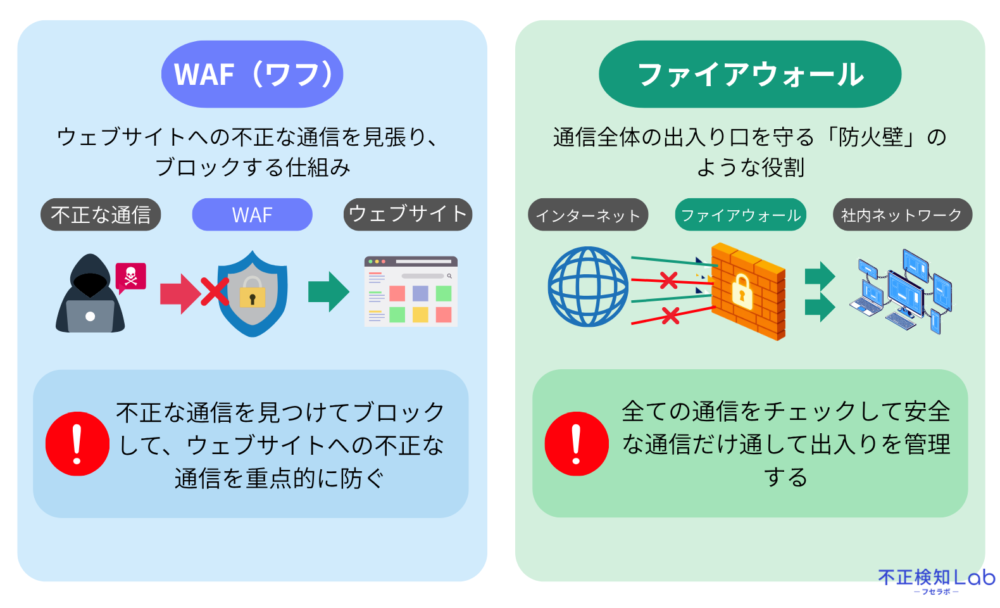
これらをすでに導入している場合は「シグネチャ」を最新にしましょう。
シグネチャとは、攻撃のパターンを記録した「見本帳」のようなもので、新しい脆弱性に対応するには更新が欠かせません。
導入していない場合は、クラウド型のWAFなら比較的すぐに始められます。
ただし、WAFは「時間をかせぐ手段」であり、PHPの更新の代わりにはなりません。
なお、WAFやファイアウォールについては、以下の記事で詳しく解説しておりますので参考にしてください。


【緊急対応3】一時的にウェブサービスを停止・外部公開遮断
緊急対応として行う3つ目は、サービスを一時的に止めたり、外部から見られないように公開を遮断することです。
たとえば、すでに攻撃されている疑いがあるときや、被害が大きくなりそうなときの予防的措置に有効です。
サービスが止まるのは大きな痛手ですが、情報が漏れてしまうよりは被害を小さく抑えられます。
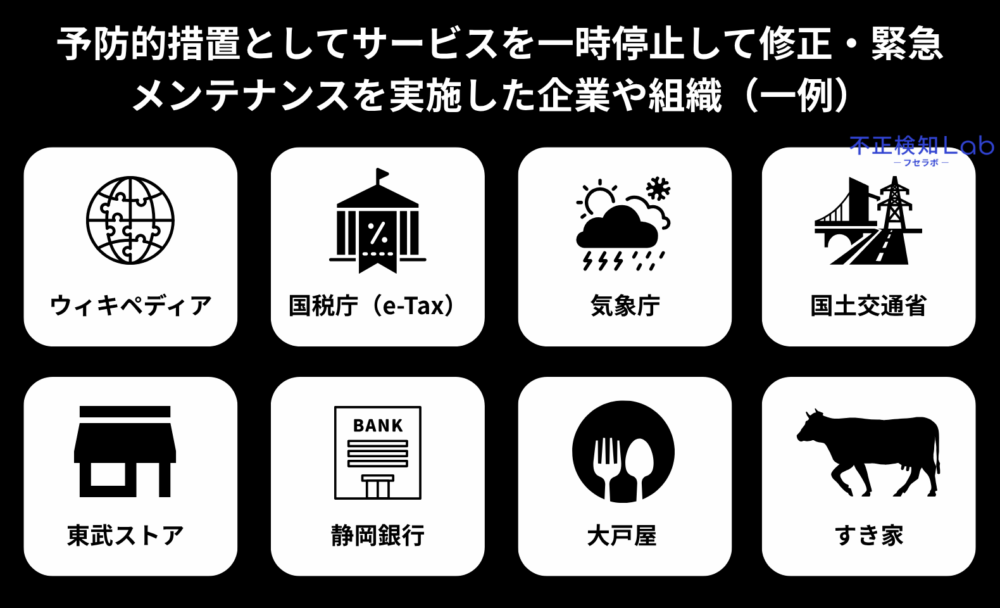
実際に、PHPの重大な2つの脆弱性が公開されたことで、予防的措置としてウェブサービスを一時的に停止させる企業や組織が多々ありました。
※引用:日テレNEWS
ただし、ウェブサービスを止める場合は、お客様への事前のお知らせや、再開の見通しの連絡も忘れないでください。
停止している間に、PHPの更新と動作確認を進め、安全が確認できてから再開しましょう。
判断に迷ったら、早めに専門家へ相談することをおすすめします。
近年多発している不正アクセスとPHP脆弱性の関係性は?
不正アクセスの入り口として、PHPなどの脆弱性が悪用されるケースは数多く報告されていますので、関係性はあると思います。
以下の記事では、不正アクセスなどが原因による情報漏洩事例をまとめておりますのでぜひご覧ください。

攻撃者は、脆弱性が公開されると、すぐにその弱点を持つサイトを探し始めます。
修正プログラムを適用する前に狙われることもあるため、新たな情報が公表されたら素早く対処することが重要です。
以下の記事では、「不正アクセスで情報漏洩が発生したらどうする?」の疑問にお答えしておりますので、気になる方はお読みください。
PHPの脆弱性についてよくある質問6つ
最後に、PHPの脆弱性についてよくある6つの疑問に答えていきます。
- 【質問1】WordPressを本体・プラグイン含め最新にしていれば安全ですか?
- 【質問2】修正プログラムを適用するとサイトが崩れたり動きが重くなったりしますか?
- 【質問3】「PHP 7.4」などの古いバージョンを使っていますが、そのままでも大丈夫ですか?
- 【質問4】WAFやファイアウォールを入れていれば、PHPの更新は後回しでもいいですか?
- 【質問5】攻撃を受けると、具体的にどのようなことが起きますか?
- 【質問6】すでに攻撃を受けてしまっているか確認する方法はありますか?
【質問1】WordPressを本体・プラグイン含め最新にしていれば安全ですか?
答えは「それだけでは十分ではありません」です。
WordPress本体やプラグインを最新にすることは、とても大切な対策ですが、それらを動かしている土台のPHPに脆弱性があれば、そこから攻撃を受ける可能性があります。
家にたとえると、家具は新しくしても、家の土台が傷んでいる状態です。
WordPressの更新に加えて、PHPのバージョンも合わせて確認する習慣をつけましょう。
【質問2】修正プログラムを適用するとサイトが崩れたり動きが重くなったりしますか?
結論から言うと、崩れたり重くなったりする可能性はゼロではありません。
ただし、多くの場合は問題なく更新でき、むしろ新しいPHPのほうが速く動くことも多いです。
トラブルが起きやすいのは、とても古いプラグインやテーマ、独自に作ったプログラムを使っている場合です。
そのため、更新前にバックアップを取り、できればテスト環境で確認してから本番に反映しましょう。
【質問3】「PHP 7.4」などの古いバージョンを使っていますが、そのままでも大丈夫ですか?
古いバージョンのまま使い続けるのは、おすすめできません。
PHP 7.4のような古いバージョンは、すでに公式のサポートが終わっており、新しい脆弱性が見つかっても修正プログラムが提供されなくなります。
つまり、弱点がふさがれないまま放置されることになり、攻撃者に狙われやすくなります。
現在サポートされている新しいバージョンへ、計画的に移行しましょう。
【質問4】WAFやファイアウォールを入れていれば、PHPの更新は後回しでもいいですか?
いいえ、後回しにするのは危険です。
WAFやファイアウォールは、不正な通信を防ぐ頼もしい味方ですが、すべての攻撃を止められるわけではありません。
攻撃の手口が巧妙だと、すり抜けてしまうこともあります。
PHPの脆弱性を根本的になくせるのは、修正プログラムの適用だけです。
WAFは、あくまでも更新までの時間をかせぐ「応急処置」だと考えてください。
【質問5】攻撃を受けると、具体的にどのようなことが起きますか?
PHPの脆弱性により攻撃を受けると、さまざまな被害が出る可能性があります。
代表的なのは、個人情報・機密情報の流出やウェブサイトの改ざんです。
また、サーバーを乗っ取られて、ほかのサイトへの攻撃に利用される場合もあります。
被害が出ると、お詫びや調査の費用がかかるだけでなく、会社の信用も大きく傷つきます。
【質問6】すでに攻撃を受けてしまっているか確認する方法はありますか?
確認する方法はいくつかあります。
- サイトの見た目や内容に、身に覚えのない変化がないかを確認する
- サーバーの「ログ」に、不審なアクセスや怪しい操作が残っていないか調べる
- 見覚えのないファイルが増えていないか確認する
- サイトの動きが急に重くなったりしていないか確認する
自分での判断が難しい場合は、セキュリティの専門会社に調査を依頼するのが確実です。
以下では、不正ログインの調べ方を詳しく紹介しておりますので、ぜひ参考にしてください。
まとめ
今回は、多くのウェブサイトを支えるPHPで見つかった2つの脆弱性について解説しました。
PHPはインターネットの約70%で使われているとされ、気づかないうちに影響を受けている可能性があります。
まずは、自社のサイトでPHPが使われているかと、そのバージョンを確認しましょう。
PHPが使われている可能性が高いサービス・システムは、以下の3つです。
- WardPress(ワードプレス)
- 巨大Webサービス・プラットフォーム
- 複雑な検索や予約機能を持つシステム
もし、自社サイトでもPHP脆弱性の影響があれば、すぐに修正プログラム(アップデート)を適用するのが基本です。
すぐに適用できないときは、アクセス制限やWAFの導入、サービスの一時停止といった緊急対応で被害を防ぎます。
脆弱性は「見つけたらすぐ直す」ことが、何よりも大切です。
この記事を参考に、今日からPHPの脆弱性対策を始めてみてください。