「不正アクセスのモニタリングは必要?」
「不正アクセスのモニタリング方法を知りたい」
など、考えている方はいませんか?
不正アクセスは、サーバーへの不正とサイトへの不正があり、双方への対策が重要です。
この記事では、
- 不正アクセス防止にモニタリング(監視)が重要な3つの理由
- 不正アクセスをモニタリングする方法2つ
- 効率的にモニタリングするならO-PLUXがおすすめ
などを解説していきます。
本記事では、不正ログインを検知するツールもあわせて紹介するので、ぜひ最後までご覧ください。

自社の不正アクセス状況が分かるトライアル利用受付中!
O-PLUXの資料DLはこちら
目次
不正アクセスとは
不正アクセスとは、サーバーやシステムに外部から不正に侵入する行為のことです。

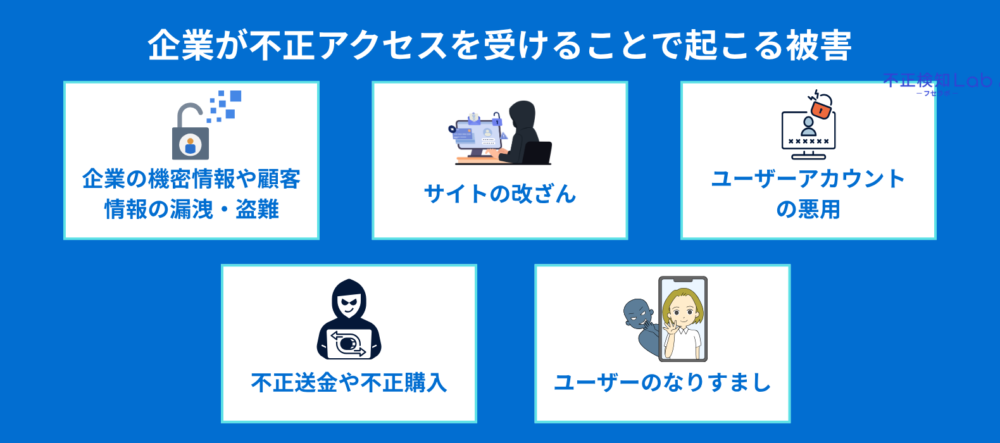
下記は、不正アクセスを受けることで起こる被害の一例です。
- 企業の機密情報や顧客情報の漏洩・盗難
- サイトの改ざん
- ユーザーアカウントの悪用
- 不正送金や不正購入
- ユーザーのなりすまし
情報漏洩は、自社の情報を悪用されるだけではなく、取引先企業や顧客へ損害をもたらす可能性もあります。
損害賠償など金銭的な責任が発生するだけではなく、社会的な信用を失うことにもなりかねません。
不正アクセスにより企業が被る影響・リスクについては、以下の記事で詳しく解説しておりますので参考にしてください。
とはいえ社内で対策を進めようと思っても、「不正アクセスの対策をしたい」と伝えるだけではなかなか進められないことも多いです。
このような場合におすすめなのが、不正アクセスを検知するモニタリング(監視)の活用です。
続いてモニタリングの重要性を見ていきましょう。
不正アクセス防止にモニタリング(監視)が重要な3つの理由
不正アクセス防止にモニタリング(監視)が重要な理由は以下の3つです。
- 不正アクセスが増加している
- 手口が多様化している
- 早期発見できる
不正アクセスの件数や手口は増加していますが、モニタリングで早期発見できれば被害を最小限に抑えられます。
ひとつずつ詳しく見ていきましょう。
【理由1】不正アクセスが増加している
理由の1つ目は、不正アクセスが増加しているためです。
総務省が公開している「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」によると、不正アクセス行為の認知件数は年々増えており、令和7年には 7,190 件 確認されています。
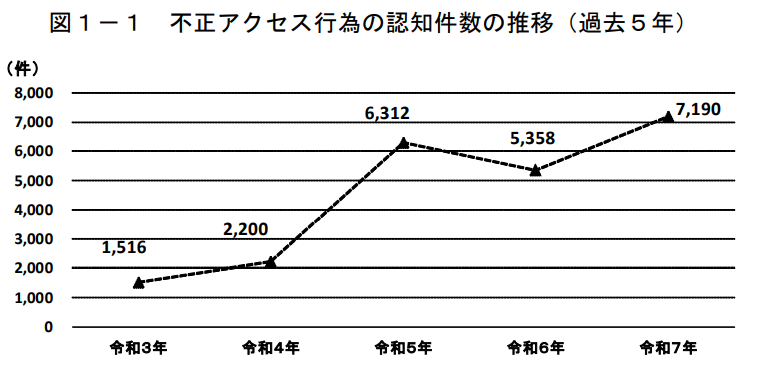
※引用:総務省
不正アクセス後に行われた行為別に内訳を見ると、
- インターネットバンキングでの不正送金等→ 4,747 件
- 証券会社のインターネット取引サービスでの不正取引等→ 1,484 件
- インターネットショッピングでの不正購入→ 228 件
の順となっています。
このように、不正アクセスを受ける可能性は年々高まってきていると言えるでしょう。
今まで被害を受けたことがない企業も、自社のセキュリティを見直し、不正アクセスにいち早く気付けるモニタリング体制を整えることが重要です。
なお、最新の不正アクセス件数については、以下の記事でも詳しく解説しておりますので参考にしてください。
また、2026年9月頃から企業を狙った不正アクセスが相次いで発生しており、カード情報や本人確認書類など重要な個人情報漏洩が発生してしまった事例もあります。最新の事例は、以下の記事で詳しく解説しておりますので興味がある方はお読みください。

【理由2】手口が多様化している
2つ目の理由は、手口が多様化しているためです。
不正アクセスは、主に下記の2パターンあり、どちらも手口が多様化してきています。
| 不正アクセスパターン | 不正アクセスの手口の例 |
|---|---|
| サーバーへの不正 | ・システムの脆弱性を狙った不正アクセス ・ウイルスを利用して侵入経路を作る不正アクセス |
| サイトへの不正 | ・なりすましによる不正アクセス ・フィッシングによって不正入手した個人情報を悪用する不正アクセス |
2026年9月頃から相次いで発生している不正アクセスの手口・原因としては、
①さまざまなソフトウェアの既知の脆弱性を探索し攻撃試行するもの
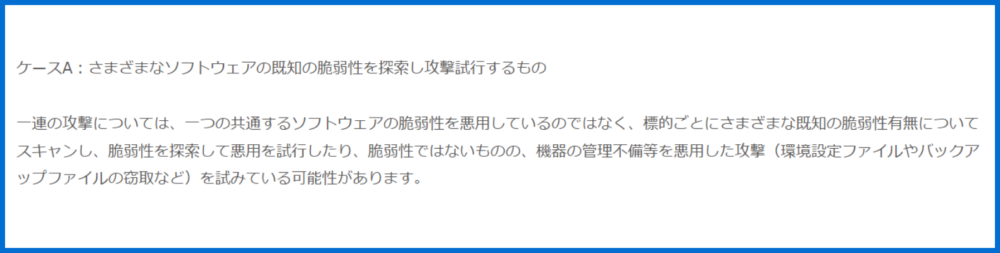
※引用:JPCERT CC
➁API経由での不正な操作
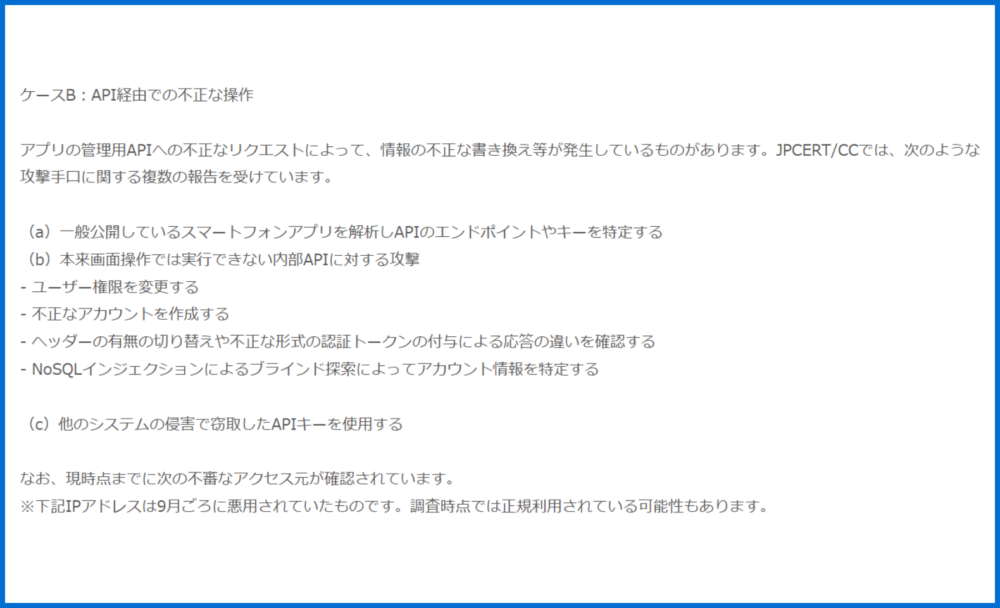
※引用:JPCERT CC
③MetabaseのSQLインジェクションの脆弱性
※引用:JPCERT CC
が挙げられています。
今後新たな手口が生まれる可能性もあり、特定の手口への対策だけでは不正アクセスは防ぎきれません。
まずは、不正アクセスを発見し、原因や手口にあわせて適切な対策を取りましょう。
不正アクセスの手口は以下の記事で詳しく解説しています。あわせてご一読ください。

【理由3】早期発見できる
3つ目の理由は、不正アクセスを早期発見できるためです。
手口にもよりますが、不正アクセスは瞬時に被害を受けるわけではありません。
たとえば、なりすましの場合、何かしらの方法で手に入れたアカウントやパスワードをサイトに入力し、不正なログインを試みます。
特定のアカウントに対してパスワードを考えられる限り全て試していく「総当たり攻撃(ブルートフォースアタック)」では、何度もログイン試行が繰り返されるなど、不自然な操作が行われます。

モニタリングをしていれば、このような不自然な操作にいち早く気づくことができ、ログインを防いだり顧客へ注意喚起を促すなど被害を最小限に抑えられます。
自社や顧客の損害だけではなく、信用を守るためにも、早期発見と適切な対処が重要と言えるでしょう。
では、不正アクセスにいち早く気づくモニタリングにはどのような方法があるのでしょうか。
続いて、不正アクセスをモニタリングする方法を紹介します。
不正アクセスをモニタリングする方法2つ
不正アクセスをモニタリングする方法は、大きく2つあります。
- サーバーへの不正をモニタリングする場合
- サイトへの不正をモニタリングする場合
攻撃を受ける場所が違うため、双方のモニタリング方法を理解し、対策に役立てましょう。
ひとつずつ詳しく紹介します。
【ケース1】サーバーへの不正をモニタリングする場合
サーバーへの不正アクセスをモニタリングする場合、以下の方法があります。
| 方法 | 概要 |
|---|---|
| 手動でログを管理する | ・サーバーへのアクセス、操作、通信などのログを確認し、不審な点がないか人力で調査する ・詳細な分析が出来るが、専門的な知識が必要 ・膨大なログを扱うため、すべてのログを手動で管理するのは難しい |
| IDS(不正侵入検知システム) | ・サーバーの受信データやログから不正アクセスの兆候を発見し、通知するシステム ・不正アクセスを早期発見し、侵入防止の対策が立てられる ・不正アクセスを防ぐセキュリティシステムとの併用が効果的 |
| サーバー監視システム | ・サーバーの稼働状況を監視し、エラーや、サーバー・システムの停止などの異常を検知するシステム ・不正アクセスによる被害に気づける |
特におすすめなのは、不正検知ができるIDSです。
多角的な情報から不正アクセスの攻撃を検知してリアルタイムで知らせてくれるため、未然に被害を防ぎやすくなります。
検知されたデータから対策を立てるためにはセキュリティの知識と経験が必要なため、専門のスタッフが居ない場合は、運用をサポートしてくれるサービスを選ぶと良いでしょう。
【ケース2】サイトへの不正をモニタリングする場合
サイトへの不正アクセスをモニタリングする場合は、下記の方法があります。
| 方法 | 概要 |
|---|---|
| 手動でログを管理する | ・サイトのログを確認し、不審なログインの形跡を人力で調査する ・利用アカウントや端末の管理、アクセス制限などの整備もあわせて行う ・システム導入費用がかからない |
| 不正ログイン検知サービス | ・不審なログインの兆候を自動で検知し、通知するシステム ・リアルタイムでモニタリングが可能 ・不正アクセスを防ぐ機能を兼ね備えているサービスも有る |
手動で管理する場合に確認すべきログの例をいくつか紹介します。
- 登録外のPC端末からのログイン
- 同一アカウントへの複数端末からのログイン
- 同一端末からの複数アカウントのログイン
ただし、従業員数が多い場合やECサイトなどログイン件数が多ければ、モニタリング件数も膨大です。
手動での管理は現実的ではないでしょう。
そのため、不正ログインを効率的にモニタリングするには不正検知サービスがおすすめです。
たとえば、ECサイトや会員サイトの不正ログインを防ぐには、会員サイトの利便性を損なわない「O-PLUX」がおすすめです。
それでは、次章で「O-PLUX」ついて、詳しく見ていきましょう。
情報漏洩発生後の二次被害を防ぐなら「O-PLUX」がおすすめ
近年、企業を狙った不正アクセスにより、大規模な情報漏洩が発生しています。
つまり、お客様のIDやパスワード情報など、大事な個人情報が不正者の手に渡ってしまっていると言うことです。
そこで大事なのは、情報漏洩発生後のID・パスワードを使ったなりすましログインやアカウント乗っ取りを防ぐことができるセキュリティサービスを導入しておくことです。
当サイトを運営するCaccoが提供する「O-PLUX(オープラックス)」は、金融機関の不正対策から生まれた不正ログインや不正会員登録を防ぐことができる不正検知サービスです。
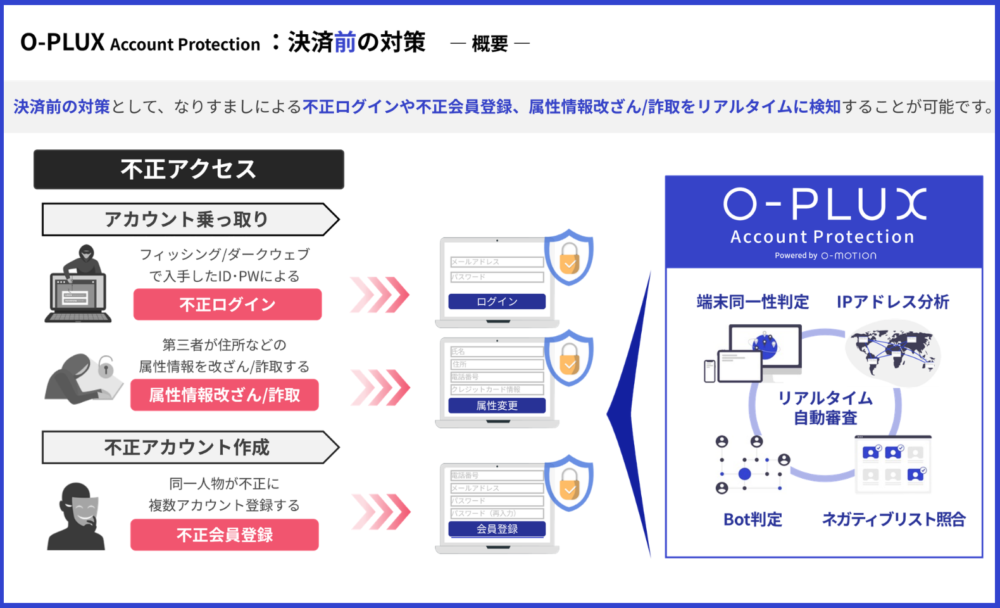
※参考:Cacco Inc.
「O-PLUX 」では、本来アクセス権のない第三者からの不正なサイトへのアクセスを検知し、リアルタイムでブロックします。
会員サイトでは、なりすまし対策として2段階認証が有効ですが、ユーザーにとっては入力の手間が増え、離脱やかご落ちなどの損失につながるケースがあります。
O-PLUXは、不正の可能性があるアクセスのみに2段階認証を送信し、ユーザーの利便性を損ねません。

※参考:Cacco Inc.
JavaScriptタグを埋め込むだけで利用でき、高額な開発費用も時間もかかりません。
情報漏洩発生時、被害を最小限に食い止めるためにも、不正ログインやアカウント乗っ取りを高精度に検知してブロックできる「O-PLUX」の導入をぜひ検討してみてください。
「O-PLUX」をさらに詳しく知りたい方は、以下からぜひお問い合わせください。
自社の不正アクセス状況が分かるトライアル利用受付中!
O-PLUXの資料DLはこちら
不正アクセスのモニタリングについてよくある質問3つ
最後に、企業のセキュリティ担当者から実際に多く寄せられる代表的な3つの質問にお答えします。
- 【質問1】VPNやリモートワーク環境での不正アクセスはどう監視しますか?
- 【質問2】監視を入れることで、従業員のプライバシー侵害になりませんか?
- 【質問3】モニタリングのコスト(費用感)はどのくらいかかりますか?
【質問1】VPNやリモートワーク環境での不正アクセスはどう監視しますか?
多要素認証のログ確認と、遠隔地からの同時接続など「普段と違う異常な動き」を捉える仕組みを組み合わせます。
あわせて端末のログ監視や、深夜帯の大量データ転送といった不審な挙動も自動でチェックします。
これら複数のログを統合監視することで、社外からの不正侵入やアカウント悪用を早期に発見できます。
【質問2】監視を入れることで、従業員のプライバシー侵害になりませんか?
就業規則やIT利用ガイドラインに「安全管理のためログを監視する」旨を明記し事前に周知します。
あらかじめ監視目的や範囲を明確にして社内合意を得ることで、法的なトラブルや不信感を回避できます。
業務外のプライベートな情報を不要に閲覧しない運用を徹底すれば、健全な抑止力として機能します。
【質問3】モニタリングのコスト(費用感)はどのくらいかかりますか?
クラウド型のEDRやログ監視ツールであれば、1ユーザーあたり月額数千円程度から導入が可能です。
24時間体制の専門SOCサービスへ外注する場合は、規模に応じて月額数十万円以上の費用がかかります。
本来アクセス権のない第三者からの不正なサイトへのアクセスを検知し、リアルタイムにブロックできる不正検知サービス「O-PLUX」の費用が知りたい方は、以下をクリックしてお気軽にお問い合わせください。
自社の不正アクセス状況が分かるトライアル利用受付中!
O-PLUXの資料DLはこちら
まとめ:モニタリングを実施して不正アクセスを防止しよう
多様な手口で増加を続ける不正アクセスは、モニタリングすることで早期発見ができ、被害を最小限に抑えられます。
下記の2つの攻撃パターンを理解し、不正アクセス対策を行いましょう。
- サーバーへの不正をモニタリングする場合
- サイトへの不正をモニタリングする場合
膨大なアクセスから効率的に不正ログインを検知するには、システムの導入がおすすめです。
サイトへの不正ログインを検知、防止できる「O-PLUX」の詳細は以下からお問い合わせください。
自社の不正アクセス状況が分かるトライアル利用受付中!
O-PLUXの資料DLはこちら